常時DDoS対策:3.2 Tbps標準搭載、オプションで最大17 Tbps
DDoS対策は3段階:標準搭載、Advanced、Remote
当社の常時 DDoS 防御は、3段階で攻撃をリアルタイムにフィルタリングします。標準搭載の 3.2 Tbps は一般的なフラッド攻撃に対する基本保護で、自動で常時稼働し、追加料金はかかりません。フランクフルトの自社ネットワークでは、オンプレミスの Arbor フィルタリングがこれを担います。フランクフルトの自社ネットワークで攻撃を強く受けるプロジェクト向けには、Advanced DDoS Protection がトラフィックを追加で 17 Tbps の緩和容量を持つグローバル scrubbing ネットワーク経由でルーティングし、ボリューム型攻撃を発生源の近くで吸収します。Edge VPS、転送量無制限 VPS、他社のサーバーには、保護された Anycast IP と最大 17 Tbps の緩和容量を備えた Remote DDoS Protection をご用意しており、移行は不要です。攻撃下でもインフラはオンラインのまま。
17 TbpsAdvanced・Remote で提供、3.2 Tbps は常に標準搭載
24/7常時防御、反応遅延ゼロ
40+Advanced DDoS Protection のゲーム・サービス向け保護プロファイル
0 €追加料金:すべてのサーバーに含まれます
リアルタイムフィルタリング
攻撃は数ミリ秒以内に検出されフィルタリングされます。null-routing なし、サーバーは継続的にアクセス可能です。
自動検出
常時防御は設定不要でバックグラウンドで永続的に動作します。一般的な攻撃パターンが自動的に検出され、24/7 でフィルタリングされます。
一般的なフラッド攻撃に対する基本保護
標準搭載の保護は、UDP、SYN、ICMP フラッドやアンプリフィケーション攻撃を自動でフィルタリングします。レイヤー 7 と独自のフィルタールールには Advanced DDoS Protection が対応します。
ゲームサーバー向け DDoS 対策
標準搭載の保護は、ゲームサーバーも一般的なフラッド攻撃から守ります。Minecraft、FiveM、CS2、Rust を狙った攻撃には、Advanced DDoS Protection のゲーム用プロファイルが役立ちます。
無料で含まれます
すべての KernelHost サーバーパッケージで追加料金なしで有効化されています。別途の防御プランも隠れた料金もありません、ただ含まれているだけです。
緊急サポート
現在のプロバイダーで DDoS 攻撃を受けていますか?高速な移行のためにご連絡ください。火の中から救い出します。
Arbor 常時 DDoS 防御
サーバーの直前に置かれる第2の防御層:Arbor DDoS 防御は一般的なフラッド攻撃を自動で検出してフィルタリングし、複数の攻撃パターンが同時に送られても対応します。
防御は新しい攻撃パターンを検出するために毎日開発・適応されています。フランクフルト・アム・マインの自社ネットワーク内にあるすべてのルートサーバー、ゲームサーバー、ウェブサーバーで継続的かつ自動的に動作します。
フランクフルトの当社ネットワーク内のサーバー向け Advanced DDoS Protection
激しい攻撃を受けるゲームサーバーや要求の高いプロジェクトのための、17 Tbps テクノロジーによる高度な DDoS 防御:フランクフルトのコアネットワークから提供される専用の保護 IP と、クライアントエリアでご自身で管理できる保護ルールおよびファイアウォールルール。
ご注文
Advanced DDoS Protection をご注文いただくと、低レイテンシーなフランクフルトのコアネットワークから専用の保護 IP アドレスが即座に割り当てられます。
接続
お客様のサーバーを当社自身のネットワーク内で直接、専用の保護 IP に切り替えます。お客様側での変更は不要で、保護はただちに有効になります。
保護完了
クライアントエリアで保護プロファイルを選択すると、ルールはリアルタイムで適用されます。攻撃はグローバル scrubbing ネットワークで発生源の近くで吸収されます。
- Layer 3、4、7:任意の TCP または UDP ポート上のあらゆるゲームとアプリケーション
- 独自の保護ルールをクライアントエリアでご自身で管理
- TeamSpeak、Mumble、OpenVPN、WireGuard、ウェブサイト、SSH、RDP も保護
- カスタムゲームや Mod 導入済みゲームも完全サポート
40 以上のゲーム、サービス、プロトコル向けに最適化された保護プロファイル
ゲーム
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
サービス & プロトコル
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining カスタム TCP アプリケーション
カスタム UDP アプリケーション
その他のゲームもリクエストに応じて対応
Advanced DDoS Protection を注文
月額 50.00 € から、最低契約期間なしのプリペイド
Remote DDoS Protection:どのプロバイダーのサーバーも守る DDoS 対策サービス
サーバーは今の場所のままで構いません。Remote DDoS Protection は、どのプロバイダーでご利用中のサーバーにも保護された Anycast IP を前段に設置し、最大 17 Tbps の緩和容量で攻撃をフィルタリングします。移行もトンネルも不要です。
ポートを選択
ご注文時に、サーバーの固定パブリック IPv4 アドレスを入力し、保護するポートとプロトコル、適用するフィルタープロファイル(例:Minecraft、FiveM)を選択します。
保護 IP を取得
お客様専用の保護 IP アドレスが割り当てられます。その後、サーバーの IP アドレスを少なくとも一度変更し(当社の Edge VPS と転送量無制限 VPS では同じプランの新しいサーバーで取得)、新しい IP をクライアントエリアに登録してください。これでサーバーの実際のアドレスは隠されたままになります。クライアントエリアのセットアップガイドに従い、サーバーではフィルタリングネットワークからのトラフィックだけを受け付けるよう設定します。
ユーザーを接続
プレイヤーやユーザーは保護 IP に接続します。ポートとサーバーの両方で PROXY プロトコル(v1 または v2)を有効にすれば、サーバーでは引き続き実際の IP アドレスを確認できます。
- 最大 17 Tbps の Anycast フィルタリングネットワーク、1 秒未満で攻撃を緩和
- TCP と UDP に対応した Layer 4 の常時保護、保護 IP が null-routing されることはありません
- 保護するポート単位の課金、アップグレードでいつでもポートを追加
- クリーンなトラフィックは料金込み(Fair Use)、攻撃トラフィックが課金されることはありません
Anycastネットワークのフィルタリング拠点:
- ヨーロッパ:フランクフルト、アムステルダム、ロンドン、パリ、ワルシャワ、ミュンヘン、マルセイユ、マンチェスター、ヘルシンキ
- 北米:アッシュバーン、ロサンゼルス、シカゴ、ダラス、マイアミ、トロント
- アジア:香港、シンガポール、大阪、ジャカルタ
- オセアニア:シドニー
- アフリカ:ヨハネスブルグ、カイロ
- トルコ・中東:イスタンブール、ドバイ、リヤド
- その他の地域からのトラフィックは、最寄りのフィルタリング拠点へ自動的にルーティングされます
以下のゲームやアプリケーション向けに最適化されたフィルタープロファイル:
- Minecraft(Java版とBedrock版)
- Counter-Strike 2、CS:GO、1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Unityで開発されたゲーム(UNetとUTP)
- 汎用プロファイルによる、その他すべてのTCPまたはUDPアプリケーション
Remote DDoS Protection を注文
保護ポート 1 つにつき月額 25.99 € から、最低契約期間なしのプリペイド
DDoS 対策サービスの比較:標準搭載、Advanced、Remote
| 標準搭載の保護 | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| 防御容量 | 3.2 Tbps | 最大 17 Tbps | 最大 17 Tbps |
| 対象サーバー | KernelHost のサーバー | フランクフルトの当社ネットワーク内 | あらゆるプロバイダーのサーバー |
| フィルタリング | 一般的なフラッド攻撃に対する基本保護 | 40 以上のゲームとサービス向けプロファイル、独自ルール | Minecraft、CS2、FiveM、Rust、SA-MP、TeamSpeak などのプロファイル |
| IP アドレス | サーバー自身の IP | 専用の保護 IP | お客様専用の保護された Anycast IP |
| セットアップ | 自動で有効 | 当社ネットワーク内で切り替え | クライアントエリアでポートを設定、PROXY プロトコル |
| 料金 | 料金込み | 月額 50.00 € から | 月額 25.99 € から |
緊急:プロジェクトが現在 DDoS 攻撃を受けていますか?
チケットまたは WhatsApp 緊急チャットでご連絡ください: +43 650 8209883。即座に対応します。
特殊なケースや激しい攻撃を受けるプロジェクトのために:17 Tbps テクノロジーを備えた当社の Advanced DDoS Protection は、クライアントエリアでご自身で管理できる保護ルールとともに、数分で利用可能になります。
他のプロバイダーでサーバーをご利用中ですか?軽量な代替手段:Remote DDoS Protection なら移行なしでサーバーを保護でき、ポート単位で課金されます。
DDoS 対策に関するよくある質問
DDoS とは何で、どのように私のサーバーに害を及ぼしますか?
DDoS (Distributed Denial of Service) は、数百から数千のソースが同時にサーバーに大量のリクエストを送り、過負荷にしてオフラインにするサイバー攻撃です。これによりダウンタイム、収益損失、評判の毀損が発生します。特にゲームサーバー、オンラインショップ、企業サービスにとって致命的です。
DDoS 対策の「常時防御」とは何を意味しますか?
常時防御とは、DDoS フィルターが永続的に有効であることを意味します:1日24時間、週7日、攻撃が事前に検出される必要はありません。リアクティブな防御(数分後にしか有効化されない)とは異なり、KernelHost では攻撃開始時の短いオフラインフェーズはありません。
null-routing とは何で、KernelHost はそれを行いますか?
null-routing とは、プロバイダーが自社ネットワークを保護するために、攻撃を受けたサーバーの IP アドレスを完全にブロックすることを意味します。その過程で正当なトラフィックも失われ、サーバーはオフラインになります。KernelHost は null-routing ベースの防御を運用しません。代わりに攻撃トラフィックをフィルタリングし、正当な接続は通過させます。フランクフルト・アム・マインの自社ネットワークでは、Arbor のリアルタイムフィルタリングがこれを担います。
DDoS フィルターは私の接続を遅くしますか?
いいえ。フランクフルト・アム・マインの自社ネットワークでは、Arbor DDoS フィルターは通常のトラフィックにレイテンシーを追加しません。フィルタリングはネットワークインフラ内で直接ハードウェアレベルで行われ、ping 時間に測定可能な影響はありません。1ミリ秒が重要なゲーミングアプリに最適です。
レイヤー 7 攻撃とは何で、KernelHost はそれから保護しますか?
レイヤー 7 攻撃(アプリケーション層)はネットワーク容量ではなく、アプリケーションロジックを標的にします:HTTP flood、DNS クエリ、SIP invite flood、またはサーバーをリソース面で枯渇させる複雑な API リクエストなど。標準搭載の 3.2 Tbps の保護は、ネットワークレベルの一般的なフラッド攻撃に対する基本保護です。レイヤー 7 の攻撃には、フランクフルトの当社ネットワーク内のサーバー向けの Advanced DDoS Protection が対応します。レイヤー 3、4、7 でフィルタリングし、ポートとプロトコルごとにゲームやアプリケーション向けの保護プロファイルを選択できるほか、クライアントエリアで独自のルールも設定できます。
ゲームサーバー専用の DDoS 対策はありますか?
はい、Advanced DDoS Protection でご利用いただけます。標準搭載の保護も、ゲームサーバーへの一般的なフラッド攻撃をフィルタリングします。Minecraft、FiveM、CS2、ARK、Rust、Palworld などのゲームプロトコル向けの専用 mitigation は、フランクフルトの当社ネットワーク内のサーバー向けの Advanced DDoS Protection で提供しています。正当なプレイヤートラフィックに影響を与えることなく攻撃パケットをフィルタリングし、TeamSpeak のような音声サーバーも保護します。Edge VPS や転送量無制限 VPS 上、または他社でホストしているゲームサーバーには、Minecraft、FiveM、Rust、TeamSpeak などのフィルタープロファイルを備えた Remote DDoS Protection をご利用いただけます。
DDoS 攻撃はどのくらい速く検出・フィルタリングされますか?
KernelHost は常時防御を運用しているため、攻撃は被害が発生してから検出されるのではありません。フランクフルト・アム・マインの自社ネットワークでは、トラフィックは Arbor scrubbing インフラを永続的に経由します。攻撃パケットは数ミリ秒以内に識別されフィルタリングされ、サーバーが短時間でもオフラインになることはありません。
保護ルールとファイアウォールルールを自分で管理できますか?
はい。Advanced DDoS Protection では、保護ルールをクライアントエリアでご自身で管理できます:ゲームやアプリケーションに合わせて、ポートとプロトコルごとに保護プロファイルを選択でき、変更はリアルタイムで反映されます。これにより、チケットなしで緩和をプロジェクトに合わせて調整でき、攻撃トラフィックはサーバーに到達する前に 17 Tbps scrubbing ネットワークで捕捉されます。
Advanced DDoS Protection はどのくらい早く利用開始できますか?
ご注文後すぐに、保護 IP アドレスが自動的に割り当てられます。サーバーを接続したら、クライアントエリアでゲームやアプリケーション向けの保護プロファイルを選択します。Minecraft、FiveM、Rust、Counter-Strike などのゲームを含む、40 以上のゲームとサービス向けに最適化されたプロファイルをご用意しています。ルール変更はリアルタイムで適用されます。
KernelHost はこれまでにどれほどの規模の DDoS 攻撃を防御してきましたか?
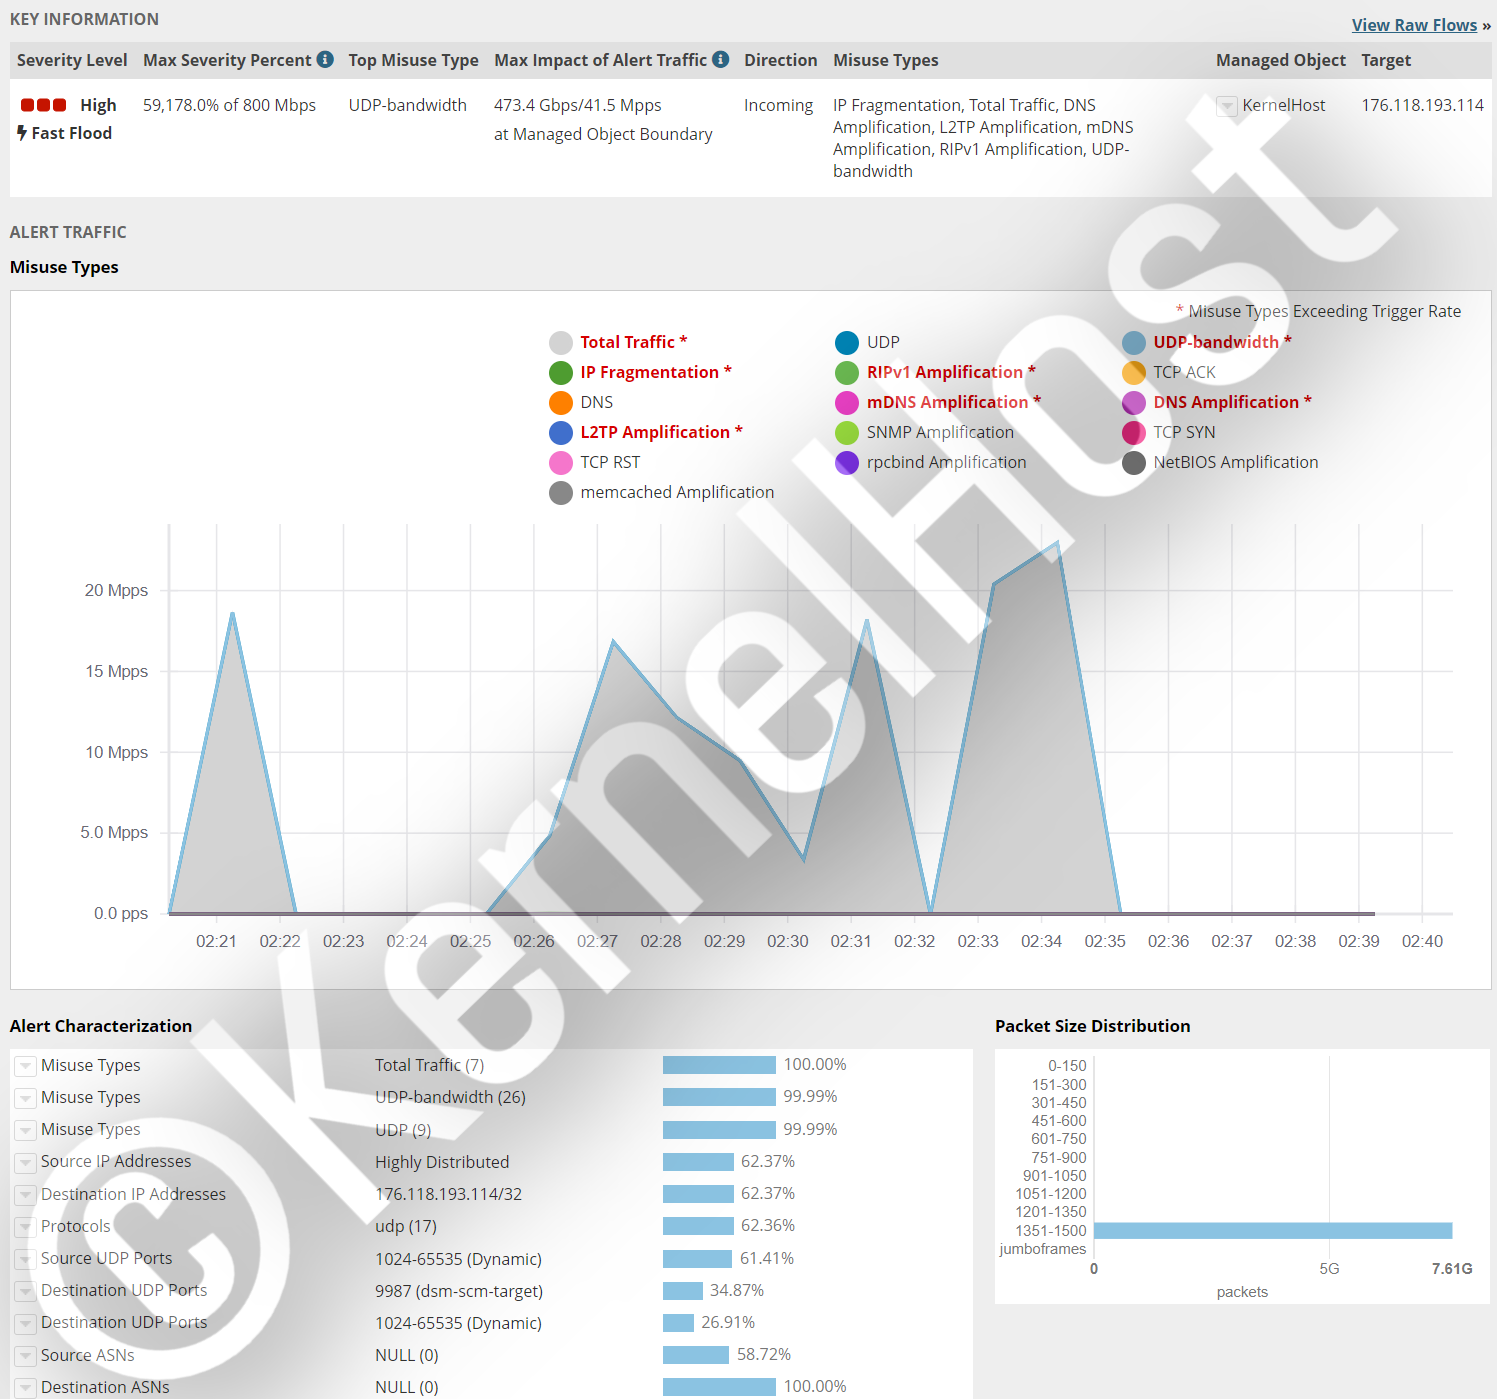
実運用において、KernelHost の DDoS 防御は、TeamSpeak サーバー(ポート 9987 UDP)に対する 473.4 Gbps 超かつ毎秒 41.5 million パケット超の複雑なマルチベクター攻撃や、ARK ゲームサーバーに対する 112.2 Gbps 超の UDP flood などを、いずれもリアルタイムで、ダウンタイムゼロかつパケットロスなしにフィルタリングしました。すべてのポート(0 から 65535)にわたる全ポート攻撃も確実に防御します。
KernelHost で DDoS 防御付きのホスティングはいくらかかりますか?
3.2 Tbps の常時 DDoS 防御は、KVM VPS からゲームサーバー、ウェブホスティング、専用サーバーまで、追加料金なしで含まれています。別途の防御パッケージや隠れた費用はありません。フランクフルトの当社ネットワークで特に激しい攻撃を受けるプロジェクト向けには、専用の保護 IP、最大 17 Tbps のグローバル scrubbing、ご自身で管理できるルールを備えた Advanced DDoS Protection を月額 50.00 € からご用意しています。Edge VPS、転送量無制限 VPS、他社のサーバー向けには、Remote DDoS Protection を月額 25.99 € からご利用いただけます。いずれも最低利用期間なしのプリペイドです。
KernelHost は Minecraft や FiveM 専用の DDoS 防御を提供していますか?
はい、フランクフルトの当社ネットワーク内のサーバーには Advanced DDoS Protection をご用意しています。40 以上のゲームおよびプロトコルに対応した既製の mitigation プロファイルを備えており、対象には Minecraft(Java ポート 25565、Bedrock 19132)、FiveM、alt:V、RageMP、Rust、ARK、CS2、DayZ のほか、TeamSpeak や Mumble などの音声サーバーが含まれます。Nullping や fake-handshake flood のようなゲーム固有の攻撃も、正当なプレイヤートラフィックに影響を与えることなくリアルタイムでフィルタリングされます。一般的なフラッド攻撃に対しては、KernelHost のすべての Minecraft サーバーと FiveM サーバーが標準搭載の保護ですでに守られています。Edge VPS、転送量無制限 VPS、他社のサーバーには、Minecraft と FiveM 向けのフィルタープロファイルを備えた Remote DDoS Protection をご利用いただけます。
他社でホスティングしているマイクラサーバーなどのゲームサーバーも DDoS 攻撃から守れますか?
はい。最もおすすめなのは、サーバーを当社に移行し、フランクフルトの当社ネットワークで Advanced DDoS Protection をご利用いただく方法です。独自のフィルタールールを設定でき、ヨーロッパ全域で低い Ping を実現できます。移行が難しい場合は、Remote DDoS Protection で外部のサーバーもそのまま保護できます。サーバーの前に保護された Anycast IP を置き、トンネルなしで最大 17 Tbps の緩和容量で攻撃をフィルタリングします。PROXY プロトコルを有効にすれば、サーバーでは引き続きプレイヤーの実際の IP アドレスを確認できます。ご利用には固定のパブリック IPv4 アドレスが必要です。Remote DDoS Protection の設定後は、攻撃者が古いアドレスを直接狙い続けられないよう、サーバーの IP アドレスを少なくとも一度変更し、新しい IP をクライアントエリアに登録してください。
Remote DDoS Protection はどこで攻撃をフィルタリングしますか?
5 大陸の 25 都市です。フランクフルト、アムステルダム、ロンドン、パリ、ワルシャワ、アッシュバーン、ロサンゼルス、トロント、香港、シンガポール、大阪、シドニー、ヨハネスブルグ、イスタンブール、ドバイなどにフィルタリング拠点があります。その他の地域からのトラフィックは、最寄りのフィルタリング拠点へ自動的にルーティングされます。
Remote DDoS Protection の料金はいくらですか?
保護ポート 1 つにつき月額 25.99 € からです。ポートはアップグレードでいつでも追加でき、最低利用期間なしのプリペイドです。攻撃トラフィックが課金されることはありません。
DDoS 防御に関するその他のガイド



