상시 디도스(DDoS) 방어: 3.2 Tbps 기본 포함, 옵션으로 최대 17 Tbps
디도스 방어 3단계: 기본 포함, Advanced, Remote
저희 상시 DDoS 방어는 3단계에 걸쳐 공격을 실시간으로 필터링합니다. 추가 비용 없이 포함되는 3.2 Tbps 방어는 일반적인 플러드 공격에 대한 기본 방어로, 자동으로 상시 작동합니다. 프랑크푸르트 자체 네트워크에서는 현지에 구축된 Arbor 필터링이 이를 담당합니다. 프랑크푸르트 자체 네트워크에서 집중 공격을 받는 프로젝트의 경우 Advanced DDoS Protection이 트래픽을 17 Tbps mitigation 용량의 글로벌 scrubbing 네트워크로 추가 전달하며, 이 네트워크가 볼류메트릭 공격을 발생지 가까이에서 흡수합니다. Edge VPS, 트래픽 무제한 VPS, 다른 업체의 서버에는 보호 Anycast IP와 최대 17 Tbps의 공격 완화 용량을 갖춘 Remote DDoS Protection을 이용할 수 있으며, 서버 이전은 필요 없습니다. 공격 중에도 인프라가 온라인 상태를 유지합니다.
17 TbpsAdvanced·Remote로 제공, 3.2 Tbps는 항상 기본 포함
24/7상시 보호, 반응 지연 없음
40+Advanced DDoS Protection의 게임 및 서비스용 보호 프로필
0 €추가 비용: 모든 서버에 포함
실시간 필터링
공격이 몇 밀리초 이내에 감지되고 필터링됩니다. null-routing이 없으며, 서버에 지속적으로 접근할 수 있습니다.
자동 감지
상시 보호는 백그라운드에서 영구적으로 실행되며, 별도의 구성이 필요하지 않습니다. 일반적인 공격 패턴이 자동으로 감지되고 24/7 필터링됩니다.
일반적인 플러드 공격에 대한 기본 방어
기본 포함 방어는 UDP, SYN, ICMP 플러드와 증폭 공격을 자동으로 필터링합니다. 레이어 7과 사용자 지정 필터링 규칙은 Advanced DDoS Protection이 담당합니다.
게임 서버 디도스 방어
기본 포함 방어는 게임 서버도 일반적인 플러드 공격으로부터 보호합니다. Minecraft, FiveM, CS2, Rust를 노린 표적 공격에는 Advanced DDoS Protection의 게임 프로필이 도움이 됩니다.
무료 포함
모든 KernelHost 서버 패키지에 추가 비용 없이 활성화되어 있습니다. 별도의 보호 등급도, 숨겨진 비용도 없으며, 단순히 포함되어 있습니다.
긴급 지원
현재 제공업체에서 DDoS 공격을 받고 계신가요? 빠른 마이그레이션을 위해 직접 문의해 주세요. 불에서 꺼내드립니다.
Arbor 상시 DDoS 방어
서버 바로 앞의 두 번째 보호 계층: Arbor DDoS 방어는 일반적인 플러드 공격을 자동으로 감지해 필터링하며, 여러 공격 패턴이 동시에 전송되어도 마찬가지입니다.
보호 시스템은 새로운 공격 패턴을 감지하기 위해 매일 개발 및 조정됩니다. 프랑크푸르트암마인 자체 네트워크의 모든 루트 서버, 게임 서버, 웹 서버에서 지속적으로, 자동화된 방식으로 작동합니다.
프랑크푸르트 자체 네트워크의 서버를 위한 Advanced DDoS Protection
집중 공격을 받는 게임 서버와 까다로운 프로젝트를 위한 17 Tbps 기술 기반의 고급 DDoS 방어: 프랑크푸르트 코어에서 제공되는 전용 보호 IP와 고객 영역에서 직접 관리할 수 있는 보호 및 방화벽 규칙.
주문
Advanced DDoS Protection을 주문하면 저지연 프랑크푸르트 코어에서 제공되는 전용 보호 IP 주소를 즉시 받게 됩니다.
연결
고객님의 서버를 저희 자체 네트워크 내부에서 바로 전용 보호 IP로 전환해 드립니다. 고객님 쪽에서는 어떤 변경도 필요 없으며, 보호가 즉시 활성화됩니다.
보호 완료
고객 영역에서 보호 프로필을 선택하면 규칙이 실시간으로 적용됩니다. 공격은 글로벌 scrubbing 네트워크에서 발생지 가까이에서 흡수됩니다.
- Layer 3, 4, 7: 모든 TCP 또는 UDP 포트의 모든 게임과 애플리케이션
- 고객 영역에서 직접 관리하는 자체 보호 규칙
- TeamSpeak, Mumble, OpenVPN, WireGuard, 웹사이트, SSH, RDP도 보호
- 커스텀 게임과 모드 게임도 완벽 지원
40개 이상의 게임, 서비스, 프로토콜에 최적화된 보호 프로필
게임
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
서비스 & 프로토콜
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining 커스텀 TCP 애플리케이션
커스텀 UDP 애플리케이션
그 외 다양한 게임도 요청 시 지원
Advanced DDoS Protection 주문하기
월 50.00 €부터, 최소 이용 기간 없는 선불 방식
Remote DDoS Protection: 모든 호스팅 업체의 서버를 위한 디도스 방어
서버는 지금 있는 곳에 그대로 둡니다. Remote DDoS Protection은 어느 호스팅 업체에 있는 서버든 그 앞에 보호 Anycast IP를 두고, 최대 17 Tbps의 공격 완화 용량으로 공격을 필터링합니다. 서버 이전도 터널도 필요 없습니다.
포트 선택
주문 시 서버의 고정 공인 IPv4 주소를 입력하고, 보호할 포트와 프로토콜, 그리고 마인크래프트 서버, FiveM 서버 등에 맞는 필터링 프로필을 선택합니다.
보호 IP 받기
전용 보호 IP 주소를 받습니다. 그다음 서버의 IP 주소를 한 번 이상 변경하고(저희 Edge VPS와 트래픽 무제한 VPS는 같은 요금제의 새 서버로) 새 IP를 고객 영역에 입력하면 실제 주소가 드러나지 않습니다. 고객 영역의 설정 가이드가 필터링 네트워크의 트래픽만 허용하는 방화벽 명령어를 알려 드립니다.
사용자 연결
플레이어와 사용자는 보호 IP로 접속합니다. 포트 설정과 서버 양쪽에서 PROXY 프로토콜(v1 또는 v2)을 활성화하면 서버에서 실제 IP 주소를 계속 확인할 수 있습니다.
- 최대 17 Tbps의 Anycast 필터링 네트워크, 1초 이내 공격 완화
- TCP와 UDP를 위한 상시 Layer 4 보호, 보호 IP에 null-routing 없음
- 보호 포트 단위 과금, 업그레이드로 언제든지 포트 추가
- 정상 트래픽 포함(Fair Use), 공격 트래픽은 과금되지 않음
Anycast 네트워크의 필터링 거점:
- 유럽: 프랑크푸르트, 암스테르담, 런던, 파리, 바르샤바, 뮌헨, 마르세유, 맨체스터, 헬싱키
- 북미: 애슈번, 로스앤젤레스, 시카고, 댈러스, 마이애미, 토론토
- 아시아: 홍콩, 싱가포르, 오사카, 자카르타
- 오세아니아: 시드니
- 아프리카: 요하네스버그, 카이로
- 튀르키예 및 중동: 이스탄불, 두바이, 리야드
- 그 밖의 지역에서 오는 트래픽은 가장 가까운 필터링 거점으로 자동으로 라우팅됩니다
다음 게임 및 애플리케이션에 최적화된 필터링 프로필:
- Minecraft (Java 및 Bedrock)
- Counter-Strike 2, CS:GO 및 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Unity 기반 게임(UNet 및 UTP)
- 범용 프로필을 통한 그 밖의 모든 TCP 또는 UDP 애플리케이션
Remote DDoS Protection 주문하기
보호 포트 1개당 월 25.99 €부터, 최소 이용 기간 없는 선불 방식
디도스 방어 비교: 기본 포함, Advanced, Remote
| 기본 포함 방어 | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| 방어 용량 | 3.2 Tbps | 최대 17 Tbps | 최대 17 Tbps |
| 대상 서버 | KernelHost의 서버 | 프랑크푸르트 자체 네트워크 | 모든 호스팅 업체 |
| 필터링 | 일반적인 플러드 공격에 대한 기본 방어 | 40개 이상의 게임과 서비스용 프로필, 사용자 지정 규칙 | Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak 등을 위한 프로필 |
| IP 주소 | 서버 자체 IP | 전용 보호 IP | 전용 보호 Anycast IP |
| 설정 | 자동으로 활성화 | 자체 네트워크 내 전환 | 고객 영역에서 포트 설정, PROXY 프로토콜 |
| 요금 | 기본 포함 | 월 50.00 €부터 | 월 25.99 €부터 |
긴급 상황: 현재 프로젝트가 DDoS 공격을 받고 있나요?
티켓 또는 WhatsApp 긴급 채팅으로 문의하세요: +43 650 8209883. 즉시 도와드립니다.
특수한 상황과 집중 공격을 받는 프로젝트를 위해: 17 Tbps 기술 기반의 Advanced DDoS Protection은 고객 영역에서 직접 관리할 수 있는 보호 규칙과 함께 몇 분 안에 사용할 수 있습니다.
다른 제공업체에서 서버를 이용 중이신가요? 가벼운 대안: Remote DDoS Protection은 서버 이전 없이 보호하며, 포트 단위로 과금됩니다.
DDoS 방어 자주 묻는 질문
DDoS는 무엇이며, 제 서버에 어떤 피해를 줍니까?
DDoS (Distributed Denial of Service)는 수백 또는 수천 개의 출처에서 동시에 대량의 요청을 서버로 보내 과부하를 일으키고 오프라인으로 만드는 사이버 공격입니다. 이는 다운타임, 매출 손실, 평판 손상을 초래합니다. 특히 게임 서버, 온라인 상점, 기업 서비스에 치명적입니다.
DDoS 방어에서 "상시 보호"란 무엇을 의미합니까?
상시 보호란 DDoS 필터가 영구적으로 활성화되어 있다는 뜻입니다: 하루 24시간, 주 7일, 공격이 먼저 감지되어야 할 필요 없이. 반응형 보호 (몇 분 후에야 활성화됨)와 달리, KernelHost에서는 공격 시작 시 짧은 오프라인 단계가 없습니다.
null-routing은 무엇이며, KernelHost는 그것을 사용합니까?
null-routing은 제공업체가 자사 네트워크를 보호하기 위해 공격받는 서버의 IP 주소를 완전히 차단하는 것을 의미합니다. 이 과정에서 정상적인 트래픽도 손실되며 서버는 오프라인 상태가 됩니다. KernelHost는 null-routing 기반 보호를 운영하지 않습니다. 대신 공격 트래픽은 걸러 내고 정상 연결은 통과시킵니다. 프랑크푸르트암마인 자체 네트워크에서는 Arbor 실시간 필터링이 이를 담당합니다.
DDoS 필터가 제 연결 속도를 늦추나요?
아니요. 프랑크푸르트암마인 자체 네트워크에서 Arbor DDoS 필터는 일반 트래픽에 어떠한 지연 시간도 추가하지 않습니다. 필터링은 네트워크 인프라 내에서 직접 하드웨어 수준에서 수행되며 ping 시간에 측정 가능한 영향을 미치지 않습니다. 매 밀리초가 중요한 게이밍 애플리케이션에 이상적입니다.
레이어 7 공격이란 무엇이며, KernelHost는 이를 방어합니까?
레이어 7 공격 (애플리케이션 계층)은 네트워크 용량이 아닌 애플리케이션 로직을 노립니다: HTTP flood, DNS 쿼리, SIP invite flood 또는 서버를 리소스 측면에서 고갈시키는 복잡한 API 요청. 추가 비용 없이 포함되는 3.2 Tbps 방어는 네트워크 수준의 일반적인 플러드 공격에 대한 기본 방어입니다. 레이어 7 공격은 프랑크푸르트 자체 네트워크의 서버를 위한 Advanced DDoS Protection이 방어합니다. 레이어 3, 4, 7에서 필터링하며, 포트와 프로토콜별로 게임이나 애플리케이션에 맞는 보호 프로필을 선택하고 고객 영역에서 자체 규칙을 설정할 수 있습니다.
게임 서버 전용 디도스 방어가 있습니까?
네, Advanced DDoS Protection으로 가능합니다. 기본 포함 방어도 게임 서버를 겨냥한 일반적인 플러드 공격을 필터링합니다. Minecraft, FiveM, CS2, ARK, Rust, Palworld 같은 게임 프로토콜을 위한 전용 mitigation은 프랑크푸르트 자체 네트워크의 서버를 위한 Advanced DDoS Protection이 제공합니다. 정상적인 플레이어 트래픽에는 영향을 주지 않고 공격 패킷을 걸러 내며, TeamSpeak 같은 음성 서버도 보호합니다. Edge VPS, 트래픽 무제한 VPS 또는 다른 업체에 있는 게임 서버에는 Minecraft, FiveM, Rust, TeamSpeak 등을 위한 필터링 프로필을 갖춘 Remote DDoS Protection을 이용할 수 있습니다.
DDoS 공격은 얼마나 빠르게 감지되고 필터링됩니까?
KernelHost는 상시 보호를 운영하기 때문에, 피해가 발생한 후에야 공격이 감지되는 것이 아닙니다. 프랑크푸르트암마인 자체 네트워크에서는 트래픽이 영구적으로 Arbor scrubbing 인프라를 통해 전달됩니다. 공격 패킷은 몇 밀리초 이내에 식별되고 필터링되며, 서버가 잠시라도 오프라인이 되지 않습니다.
보호 및 방화벽 규칙을 직접 관리할 수 있습니까?
네. Advanced DDoS Protection을 이용하면 고객 영역에서 보호 규칙을 직접 관리합니다: 게임이나 애플리케이션에 맞춰 포트와 프로토콜별로 보호 프로필을 선택하고, 변경 사항은 실시간으로 적용됩니다. 이렇게 티켓 없이도 완화 설정을 프로젝트에 맞게 조정할 수 있으며, 공격 트래픽은 서버에 도달하기 전에 17 Tbps scrubbing 네트워크에서 차단됩니다.
Advanced DDoS Protection은 얼마나 빨리 사용할 수 있습니까?
주문 직후 보호 IP 주소가 자동으로 할당됩니다. 서버를 연결한 후 고객 영역에서 게임 또는 애플리케이션에 맞는 보호 프로필을 선택하면 되며, Minecraft, FiveM, Rust, Counter-Strike 같은 게임을 포함해 40개 이상의 게임과 서비스에 최적화된 프로필이 준비되어 있습니다. 규칙 변경은 실시간으로 적용됩니다.
KernelHost는 지금까지 어느 정도 규모의 DDoS 공격을 방어했습니까?
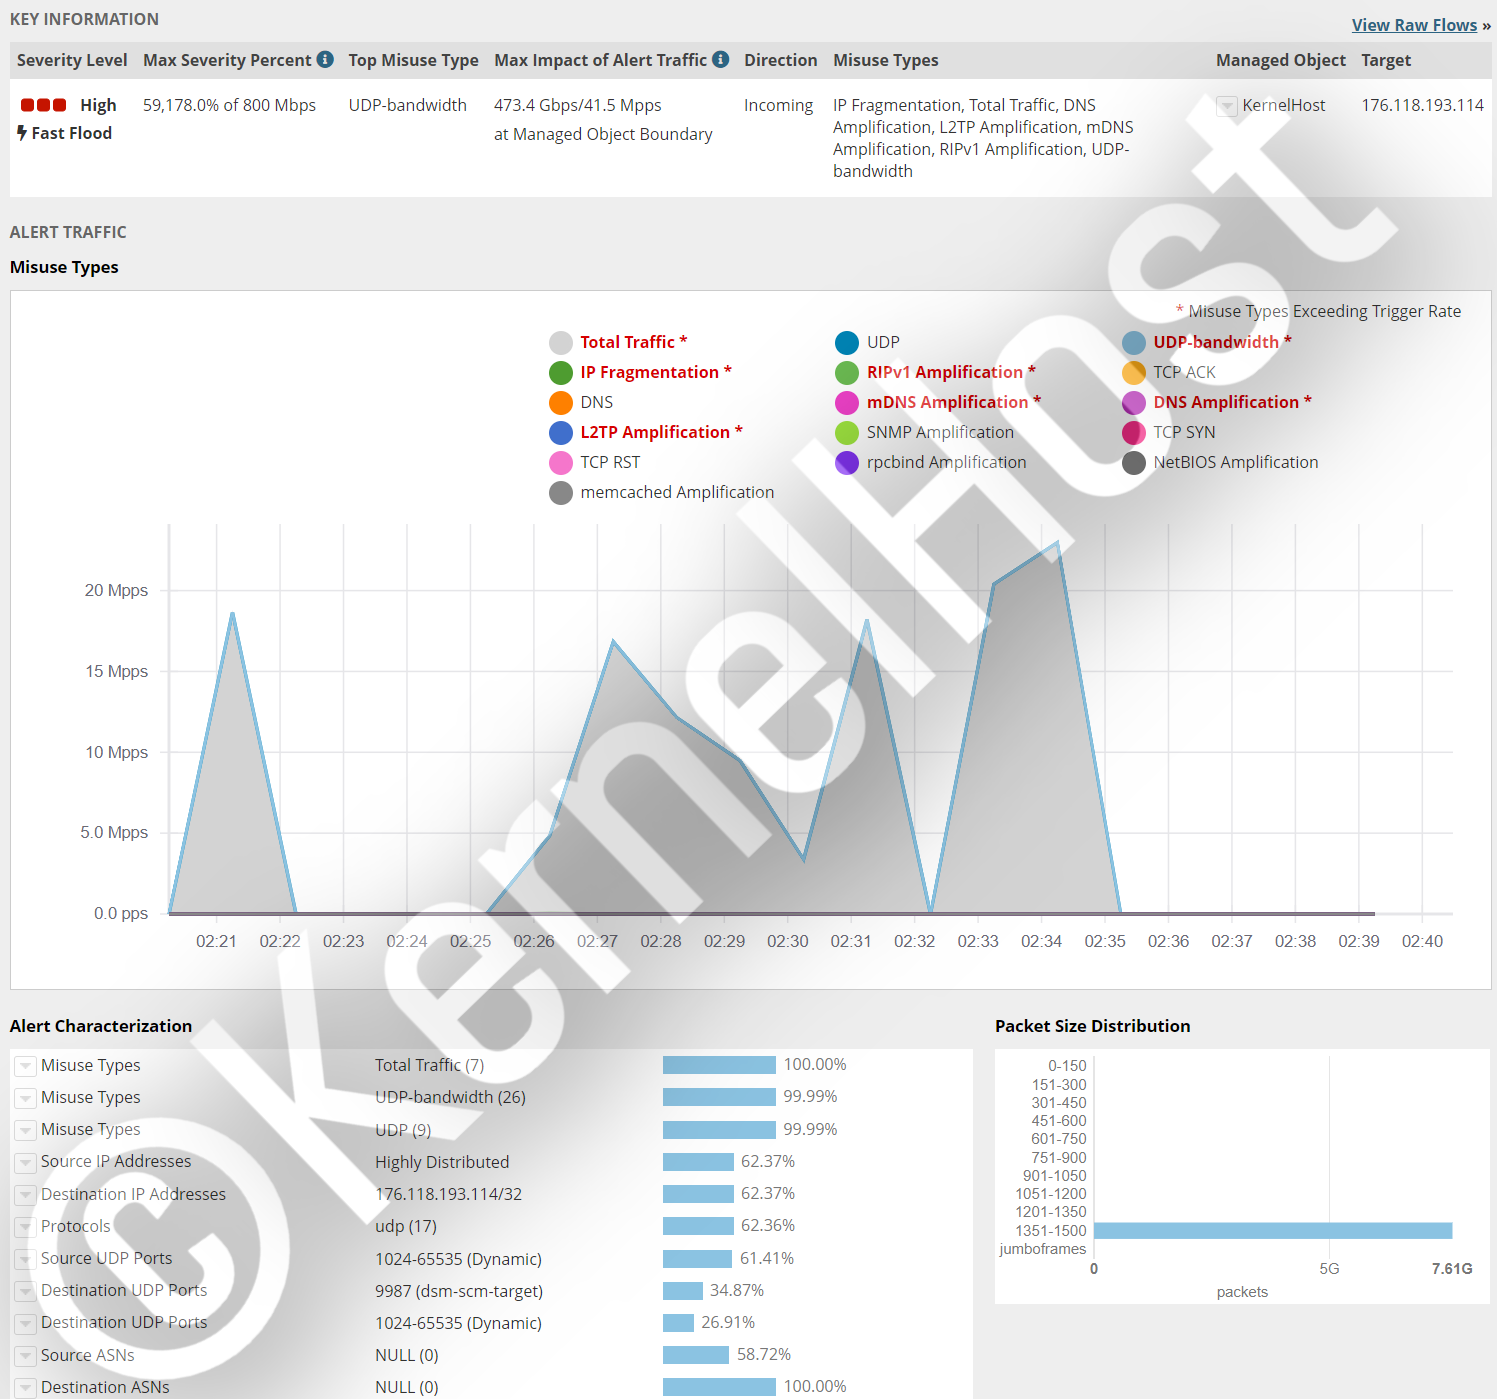
실제 운영에서 KernelHost의 DDoS 방어는 TeamSpeak 서버 (포트 9987 UDP)를 겨냥한 473.4 Gbps 이상, 초당 41.5 million 패킷 이상의 복잡한 멀티벡터 공격과 ARK 게임 서버를 겨냥한 112.2 Gbps 이상의 UDP flood 등을 모두 실시간으로, 다운타임 없이 그리고 패킷 손실 없이 필터링했습니다. 모든 포트 (0에서 65535까지)에 걸친 전 포트 공격도 안정적으로 방어합니다.
KernelHost에서 DDoS 방어가 포함된 호스팅의 비용은 얼마입니까?
3.2 Tbps 상시 DDoS 방어는 KVM VPS부터 게임 서버, 웹 호스팅, 전용 서버까지 추가 비용 없이 포함됩니다. 별도의 방어 패키지나 숨겨진 비용은 없습니다. 프랑크푸르트 자체 네트워크에서 집중 공격을 받는 프로젝트에는 전용 보호 IP, 최대 17 Tbps의 글로벌 scrubbing, 직접 관리할 수 있는 규칙을 갖춘 Advanced DDoS Protection을 월 50.00 €부터 이용할 수 있습니다. Edge VPS, 트래픽 무제한 VPS, 다른 업체의 서버에는 월 25.99 €부터 Remote DDoS Protection을 이용할 수 있습니다. 두 서비스 모두 최소 약정 기간 없는 선불 방식입니다.
KernelHost는 Minecraft와 FiveM 전용 DDoS 방어를 제공합니까?
네, 프랑크푸르트 자체 네트워크의 서버에는 Advanced DDoS Protection으로 제공합니다. 40개 이상의 게임과 프로토콜을 위한 사전 구성된 mitigation 프로필을 포함하며, 여기에는 Minecraft (Java 포트 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2, DayZ는 물론 TeamSpeak, Mumble 같은 음성 서버가 포함됩니다. Nullping이나 fake-handshake flood 같은 게임 특화 공격도 정상적인 플레이어 트래픽에 영향을 주지 않고 실시간으로 필터링됩니다. 일반적인 플러드 공격에 대해서는 KernelHost의 모든 Minecraft 서버와 FiveM 서버가 이미 기본 포함 방어로 보호됩니다. Edge VPS, 트래픽 무제한 VPS, 다른 업체의 서버에는 Minecraft와 FiveM용 필터링 프로필을 갖춘 Remote DDoS Protection을 이용할 수 있습니다.
다른 호스팅 업체에 있는 게임 서버도 디도스 방어가 가능합니까?
네. 서버를 저희에게 이전하실 수 있다면 프랑크푸르트 자체 네트워크의 Advanced DDoS Protection을 권장합니다. 사용자 지정 필터링 규칙과 유럽 전역의 낮은 핑을 갖춘 가장 강력한 방어입니다. 이전이 어렵다면 Remote DDoS Protection이 외부 서버도 지금 있는 곳에서 디도스 공격으로부터 보호합니다. 서버 이전이나 터널 없이 서버 앞에 보호 Anycast IP가 배치되고, 최대 17 Tbps의 공격 완화 용량으로 공격을 필터링합니다. PROXY 프로토콜을 활성화하면 서버에서 플레이어의 실제 IP 주소를 계속 확인할 수 있습니다. 서버에는 고정 공인 IPv4 주소가 필요합니다. Remote DDoS Protection을 설정한 후에는 공격자가 기존 주소를 계속 공격하지 못하도록 서버 IP를 한 번 이상 변경하고 새 IP를 고객 영역에 입력하십시오.
Remote DDoS Protection은 어디에서 공격을 필터링합니까?
5개 대륙의 25개 도시에서 필터링합니다. 프랑크푸르트, 암스테르담, 런던, 파리, 바르샤바, 애슈번, 로스앤젤레스, 토론토, 홍콩, 싱가포르, 시드니, 요하네스버그, 이스탄불, 두바이 등이 포함됩니다. 그 밖의 지역에서 오는 트래픽은 가장 가까운 필터링 거점으로 자동 라우팅됩니다.
Remote DDoS Protection의 요금은 얼마입니까?
보호 포트 1개당 월 25.99 €부터입니다. 업그레이드로 언제든지 포트를 추가하실 수 있습니다. 최소 이용 기간 없는 선불 방식이며, 공격 트래픽에는 요금이 부과되지 않습니다.
DDoS 방어에 대한 추가 가이드



