17 Tbps 持久 DDoS 防护
17 Tbps 高性能 DDoS 防护
我们的 DDoS 持久防护采用两层架构:拥有 17 Tbps 缓解容量的全球 scrubbing 网络在攻击源附近吸收容量型攻击,3.2 Tbps 的 Arbor 实时过滤则在法兰克福本地完成精细过滤。自动化、永久激活,并在所有服务器中免费内置。即使在攻击下,您的基础设施也保持在线。
17 TbpsLayer 3、4、7 缓解容量
24/7持久防护,永久激活,零反应延迟
40+为热门游戏优化的防护配置文件
0 €附加费用:所有服务器均已内置
实时过滤
攻击在毫秒内被检测和过滤。无 null-routing,您的服务器持续可访问。
自动检测
持续防护在后台永久运行,无需配置。所有攻击模式都被自动识别并 24/7 过滤。
第 3 层至第 7 层
BotNet、flood (ICMP、DNS Amplification、TCP/UDP)、SYN、fragmentation 和 HTTP/S flood 攻击:每种攻击模式都被识别并立即过滤。
专为游戏服务器优化
为 Minecraft、FiveM、CS:GO、Rust、Arma、Valheim、Teamspeak 等精确调整,延迟最小,让您的玩家保持持续连接。
免费内置
所有 KernelHost 服务器套餐都已激活,无需额外付费。没有单独的防护层级,没有隐藏费用,简单内置。
紧急支持
当前供应商正在遭受 DDoS 攻击?直接联系我们快速迁移,我们把您从火中救出来。
Arbor 始终在线 DDoS 防护
直接位于您服务器前的第二层防护:无论发送多少或哪些攻击模式,Arbor DDoS 防护都将其全部过滤。
防护每天进行开发和适应,以识别新的攻击模式。它持续、自动地运行,并在所有根服务器、游戏服务器和 Web 服务器上可用。
应对特殊情况的 Advanced DDoS Protection
采用 17 Tbps 技术的进阶 DDoS 防护,为重度受攻击的游戏服务器和高要求项目而设:来自我们法兰克福核心网络的专属受保护 IP,配合可在客户中心自行管理的防护和防火墙规则。
下单
订购 Advanced DDoS Protection,立即获得来自我们低延迟法兰克福核心网络的专属受保护 IP 地址。
连接
我们直接在自己的网络内将您的服务器切换到专属受保护 IP。您这边无需任何改动,防护立即生效。
受保护
在客户中心选择防护配置文件,规则实时生效。攻击在全球 scrubbing 网络中于攻击源附近被吸收。
- Layer 3、4 和 7:任何 TCP 或 UDP 端口上的任何游戏和任何应用
- 自己的防护规则,在客户中心自助管理
- 同样保护 TeamSpeak、Mumble、OpenVPN、WireGuard、网站、SSH 和 RDP
- 完全支持自定义和模组游戏
为 40 多款游戏、服务和协议优化的防护配置文件
游戏
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
服务与协议
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining 自定义 TCP 应用
自定义 UDP 应用
更多游戏可按需提供
订购 Advanced DDoS Protection
每月 50,00 € 起,预付费,无最低合同期
紧急情况:您的项目目前是否遭受 DDoS 攻击?
通过工单或 WhatsApp 紧急聊天联系我们: +43 650 8209883。我们立即提供帮助。
针对特殊情况和重度受攻击的项目:我们的 Advanced DDoS Protection 采用 17 Tbps 技术,配合可在客户中心自行管理的防护规则,几分钟内即可就绪。
DDoS 防护常见问题
什么是 DDoS,它如何危害我的服务器?
DDoS(分布式拒绝服务)是一种网络攻击,数百或数千个来源同时向服务器发送大量请求,使其过载并下线。这会导致停机、收入损失和声誉受损。对游戏服务器、网店和企业服务尤其致命。
DDoS 防护中的"持久防护"是什么意思?
持久防护意味着 DDoS 过滤器永久激活:每天 24 小时,每周 7 天,无需先检测攻击。与反应式防护(仅在几分钟后才激活)不同,KernelHost 在攻击开始时没有短暂的离线阶段。
什么是 null-routing,KernelHost 是否使用?
null-routing 意味着供应商完全屏蔽被攻击服务器的 IP 地址以保护其网络。在此过程中,合法流量也会丢失,服务器离线。KernelHost 不使用基于 null-routing 的防护。相反,Arbor 过滤攻击流量,同时让合法连接通过。
DDoS 过滤器会减慢我的连接吗?
不会。KernelHost 的 Arbor DDoS 过滤器不会给正常流量增加任何延迟。过滤直接在网络基础设施的硬件级别进行,对 ping 时间没有可测量的影响。非常适合每毫秒都至关重要的游戏应用。
什么是第 7 层攻击,KernelHost 是否防护?
第 7 层攻击(应用层)不针对网络容量,而是针对应用逻辑:HTTP flood、DNS 查询、SIP invite flood 或耗尽服务器资源的复杂 API 请求。KernelHost 的 Arbor 防护实时识别和过滤所有第 3 层到第 7 层的攻击模式,包括所有常见的应用攻击。
是否有专门的游戏服务器 mitigation?
是的。KernelHost 的 Arbor 持久 DDoS 防护专为游戏服务器流量优化:基于 UDP 的游戏协议(例如 Minecraft、FiveM、CS:GO、Ark、Rust、Valheim)使用特殊的 mitigation 逻辑处理,过滤攻击数据包而不影响合法的玩家流量。TeamSpeak 等语音服务器也得到完全保护。
DDoS 攻击的检测和过滤速度有多快?
由于 KernelHost 运营持久防护,攻击不是在造成损害之后才被检测到。流量永久通过 Arbor scrubbing 基础设施。攻击数据包在毫秒内被识别和过滤,您的服务器甚至不会短暂离线。
我可以自行管理我的防护和防火墙规则吗?
可以。通过 Advanced DDoS Protection,您可以在客户中心自行管理防护规则:按端口和协议为您的游戏或应用选择防护配置文件,更改实时生效。这样您无需提交工单即可根据项目调整缓解策略,而攻击流量在到达您的服务器之前,就已在 17 Tbps scrubbing 网络中被拦截。
Advanced DDoS Protection 多快可以投入使用?
下单后,您的受保护 IP 地址会立即自动分配。服务器连接完成后,您在客户中心为您的游戏或应用选择防护配置文件,提供为 Minecraft、FiveM、Rust 或 Counter-Strike 等 40 多款游戏优化的配置文件。规则更改实时生效。
KernelHost 已经抵御过多大规模的 DDoS 攻击?
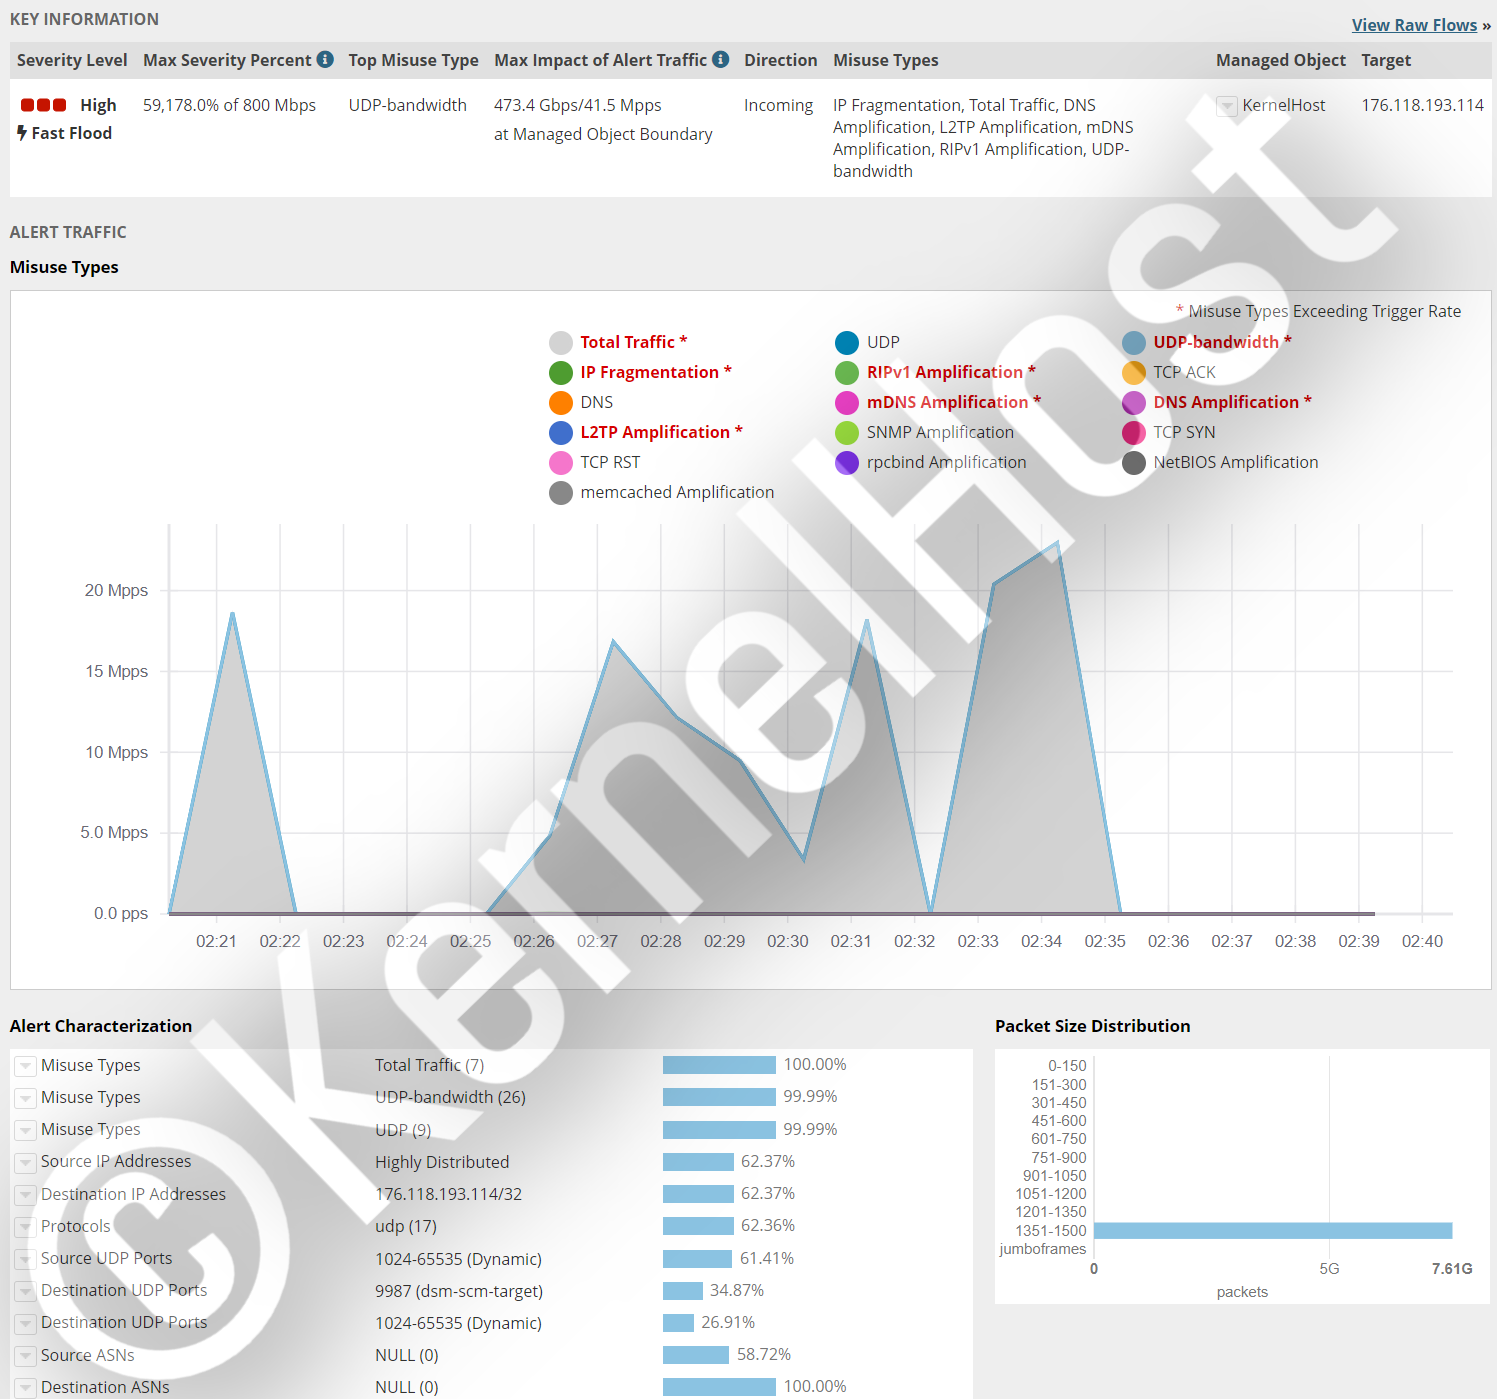
在实战中,KernelHost 的 17 Tbps DDoS 防护曾实时过滤过多种攻击,其中包括针对一台 TeamSpeak 服务器(端口 9987 UDP)、流量超过 473.4 Gbps 且每秒超过 41.5 million 个数据包的复杂多向量攻击,以及针对一台 ARK 游戏服务器、流量超过 112.2 Gbps 的 UDP flood,全程零宕机、零丢包。覆盖全部端口(0 到 65535)的全端口攻击同样被可靠抵御。
在 KernelHost,受 DDoS 防护的托管服务需要多少费用?
17 Tbps 全天候 DDoS 防护在每一台 KernelHost 服务器上都免费包含,无需额外付费,从 KVM VPS,到游戏服务器,再到 Dedicated Server。没有单独的防护套餐,也没有隐藏费用。对于受到特别严重攻击的项目,另可选用 Advanced DDoS Protection,配备专属受保护 IP 和可自行管理的规则,每月 50 欧元起,PrePaid 且无最短合约期。
KernelHost 是否为 Minecraft 和 FiveM 提供专门的 DDoS 防护?
是的。该 DDoS 防护专为游戏服务器优化,内置针对 40 多款游戏和协议的现成 mitigation 配置文件,包括 Minecraft(Java 端口 25565、Bedrock 19132)、FiveM、alt:V、RageMP、Rust、ARK、CS2 和 Valheim,以及 TeamSpeak、Mumble 等语音服务器。Nullping 或 fake-handshake flood 等游戏专属攻击会被实时过滤,同时不影响合法的玩家流量。
更多 DDoS 防护指南



