حماية DDoS دائمة: 3.2 Tbps متضمنة، وحتى 17 Tbps اختياريًا
حماية DDoS على ثلاثة مستويات: المتضمنة وAdvanced وRemote
حمايتنا الدائمة من DDoS تصفّي الهجمات في الوقت الفعلي وتتوفر على ثلاثة مستويات. المستوى المتضمن هو حماية أساسية بسعة 3.2 Tbps ضد هجمات flood الشائعة، آلية وفعّالة بشكل دائم وبدون رسوم إضافية؛ وفي شبكتنا الخاصة في فرانكفورت تتولى ذلك تصفية Arbor محليًا. وللمشاريع المعرضة لهجمات شديدة في شبكتنا بفرانكفورت، توجّه Advanced DDoS Protection الترافيك أيضًا عبر شبكة scrubbing عالمية بسعة تخفيف تبلغ 17 Tbps، تمتص الهجمات الحجمية قريبًا من مصدرها. أما لـ Edge VPS وسيرفرات VPS بترافيك غير محدود والسيرفرات لدى مزودين آخرين، فتتوفر Remote DDoS Protection مع عنوان IP محمي من نوع Anycast وسعة تخفيف تصل إلى 17 Tbps، دون نقل السيرفر. تظل بنيتك التحتية متصلة بالإنترنت حتى أثناء الهجوم.
17 Tbpsمع Advanced أو Remote، و3.2 Tbps متضمنة دائمًا
24/7حماية دائمة، بدون أي تأخير في الاستجابة
40+ملفات حماية للألعاب والخدمات مع Advanced DDoS Protection
0 €رسوم إضافية: متضمنة في جميع الخوادم
تصفية في الوقت الفعلي
يتم اكتشاف الهجمات وتصفيتها في غضون أجزاء من الثانية. بدون null-routing، يظل خادمك متاحًا باستمرار.
كشف تلقائي
تعمل الحماية المستمرة بشكل دائم في الخلفية، بدون تكوين. يتم اكتشاف أنماط الهجوم الشائعة تلقائيًا وتصفيتها على مدار الساعة طوال أيام الأسبوع.
حماية أساسية ضد هجمات flood الشائعة
تصفّي الحماية المتضمنة هجمات UDP وSYN وICMP flood وهجمات amplification تلقائيًا. أما الطبقة 7 وقواعد التصفية الخاصة بك فتغطيها Advanced DDoS Protection.
حماية سيرفرات الألعاب من DDoS
تؤمّن الحماية المتضمنة سيرفرات الألعاب أيضًا ضد هجمات flood الشائعة. وفي الهجمات الموجّهة ضد Minecraft أو FiveM أو CS2 أو Rust، تساعدك ملفات حماية الألعاب في Advanced DDoS Protection.
متضمنة مجانًا
مفعّلة في جميع باقات خوادم KernelHost بدون رسوم إضافية. لا توجد مستويات حماية منفصلة، ولا رسوم خفية، فقط متضمنة.
دعم طارئ
هل تتعرض لهجوم DDoS مستمر لدى مزودك الحالي؟ تواصل معنا مباشرة للترحيل السريع، نخرجك من النار.
حماية Arbor المستمرة من DDoS
طبقة الحماية الثانية مباشرة أمام خادمك: تكتشف حماية Arbor من DDoS هجمات flood الشائعة تلقائيًا وتصفّيها، حتى عند إرسال عدة أنماط هجوم في وقت واحد.
يتم تطوير الحماية وتكييفها يوميًا للكشف عن أنماط هجوم جديدة. وتعمل بشكل مستمر وآلي لجميع خوادم root وخوادم الألعاب وخوادم الويب في شبكتنا الخاصة في فرانكفورت آم ماين.
Advanced DDoS Protection للسيرفرات في شبكتنا بفرانكفورت
حماية DDoS متقدمة بتقنية 17 Tbps لخوادم الألعاب المعرضة لهجمات شديدة والمشاريع المتطلبة: عنوان IP محمي مخصص من نواة شبكتنا في فرانكفورت، مع قواعد حماية وجدار حماية تديرها بنفسك في منطقة العملاء.
اطلب
اطلب Advanced DDoS Protection واحصل فورًا على عنوان IP المحمي المخصص لك من نواة شبكتنا منخفضة زمن الاستجابة في فرانكفورت.
اربط
نحوّل خادمك مباشرة داخل شبكتنا الخاصة إلى عنوان IP المحمي المخصص. لا حاجة لأي تعديل من جانبك، وتصبح الحماية فعّالة على الفور.
محمي
اختر ملف الحماية في منطقة العملاء، وتسري القواعد في الوقت الفعلي. تُمتص الهجمات في شبكة scrubbing العالمية قريبًا من مصدرها.
- الطبقات 3 و4 و7: أي لعبة وأي تطبيق على أي منفذ TCP أو UDP
- قواعد حماية خاصة بك تديرها بنفسك في منطقة العملاء
- تحمي أيضًا TeamSpeak وMumble وOpenVPN وWireGuard والمواقع الإلكترونية وSSH وRDP
- دعم كامل للألعاب المخصصة والمعدّلة
ملفات حماية محسّنة لأكثر من 40 من الألعاب والخدمات والبروتوكولات
الألعاب
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
الخدمات والبروتوكولات
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining تطبيقات TCP مخصصة
تطبيقات UDP مخصصة
والمزيد عند الطلب
اطلب Advanced DDoS Protection
من 50٫00 € شهريًا، دفع مسبق بدون حد أدنى للمدة
Remote DDoS Protection: حماية السيرفر من هجمات DDoS لدى أي مزود استضافة
يبقى سيرفرك حيث هو: تضع Remote DDoS Protection عنوان IP محميًا من نوع Anycast أمام سيرفرك لدى أي مزود استضافة، وتصفّي الهجمات بسعة تخفيف تصل إلى 17 Tbps، دون نقل ودون نفق.
اختر المنافذ
عند الطلب تُدخل عنوان IPv4 العام الثابت لسيرفرك، وتحدد المنافذ والبروتوكولات التي تريد حمايتها، وتختار ملف التصفية، مثلًا لـ Minecraft أو FiveM.
احصل على عنوان IP محمي
تحصل على عنوان IP محمي خاص بك. بعد ذلك غيّر عنوان IP لسيرفرك مرة واحدة على الأقل (في Edge VPS وسيرفرات VPS بترافيك غير محدود لدينا: عبر سيرفر جديد في الباقة نفسها) وسجّل العنوان الجديد في منطقة العملاء، فيبقى العنوان الحقيقي مخفيًا. ومع دليل الإعداد هناك تسمح على سيرفرك بحركة المرور القادمة من شبكة التصفية فقط.
وجّه مستخدميك
يتصل لاعبوك ومستخدموك بعنوان IP المحمي. وعند تفعيل بروتوكول PROXY (v1 أو v2) للمنفذ وعلى سيرفرك نفسه، تواصل رؤية عناوين IP الحقيقية لهم.
- شبكة تصفية Anycast بسعة تصل إلى 17 Tbps، وتخفيف في أقل من ثانية واحدة
- حماية دائمة على Layer 4 لحركة TCP وUDP، وبدون null-routing لعنوان IP المحمي
- الفوترة لكل منفذ محمي، وأضف منافذ أخرى في أي وقت عبر الترقية
- حركة المرور النظيفة مشمولة (Fair Use)، ولا تتم فوترة حركة مرور الهجمات أبدًا
مواقع التصفية في شبكة Anycast:
- أوروبا: فرانكفورت، أمستردام، لندن، باريس، وارسو، ميونخ، مرسيليا، مانشستر، هلسنكي
- أمريكا الشمالية: آشبورن، لوس أنجلوس، شيكاغو، دالاس، ميامي، تورونتو
- آسيا: هونغ كونغ، سنغافورة، أوساكا، جاكرتا
- أوقيانوسيا: سيدني
- أفريقيا: جوهانسبرغ، القاهرة
- تركيا والشرق الأوسط: إسطنبول، دبي، الرياض
- يتم توجيه حركة المرور القادمة من المناطق الأخرى تلقائيًا إلى أقرب موقع تصفية
ملفات تصفية محسّنة لما يلي:
- Minecraft (Java وBedrock)
- Counter-Strike 2 وCS:GO و1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- الألعاب المطوّرة بمحرك Unity (UNet وUTP)
- أي تطبيق TCP أو UDP آخر باستخدام ملفات التصفية العامة
اطلب Remote DDoS Protection
من 25٫99 € شهريًا لمنفذ محمي واحد، دفع مسبق بدون حد أدنى للمدة
مقارنة حماية DDoS: المتضمنة أو Advanced أو Remote
| الحماية المتضمنة | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| سعة التخفيف | 3.2 Tbps | حتى 17 Tbps | حتى 17 Tbps |
| للسيرفرات | لدى KernelHost | في شبكتنا بفرانكفورت | لدى أي مزود |
| التصفية | حماية أساسية ضد هجمات flood الشائعة | ملفات حماية لأكثر من 40 لعبة وخدمة، وقواعد خاصة بك | ملفات لـ Minecraft وCS2 وFiveM وRust وSA-MP وTeamSpeak وغيرها |
| عنوان IP | عنوان IP الخاص بسيرفرك | عنوان IP محمي مخصص | عنوان IP محمي من نوع Anycast خاص بك |
| الإعداد | نشطة تلقائيًا | تحويل داخل شبكتنا | المنافذ في منطقة العملاء، وبروتوكول PROXY |
| السعر | متضمنة | من 50٫00 € شهريًا | من 25٫99 € شهريًا |
حالة طارئة: هل يتعرض مشروعك حاليًا لهجمات DDoS؟
تواصل معنا عبر تذكرة أو محادثة WhatsApp الطارئة على +43 650 8209883. نساعدك فورًا.
للحالات الخاصة والمشاريع المعرضة لهجمات شديدة: تكون Advanced DDoS Protection بتقنية 17 Tbps مع قواعد حماية تديرها بنفسك في منطقة العملاء جاهزة للعمل خلال دقائق.
هل خادمك مستضاف لدى مزود آخر؟ البديل الأخف: تحميه Remote DDoS Protection دون ترحيل، مع الفوترة لكل منفذ.
الأسئلة الشائعة حول حماية DDoS
ما هي DDoS وكيف تضر بخادمي؟
DDoS (هجوم رفض الخدمة الموزّع) هو هجوم سيبراني يُرسل فيه مئات أو آلاف المصادر طلبات ضخمة بشكل متزامن إلى خادم لإفراطه في الحمل وإيقافه عن العمل. يؤدي ذلك إلى أوقات تعطل، فقدان الإيرادات، وضرر بالسمعة. مدمر بشكل خاص لخوادم الألعاب والمتاجر الإلكترونية وخدمات الشركات.
ماذا تعني "الحماية المستمرة" في حماية DDoS؟
الحماية المستمرة تعني أن مرشّح DDoS فعّال بشكل دائم: 24 ساعة في اليوم، 7 أيام في الأسبوع، دون الحاجة إلى اكتشاف هجوم أولاً. على عكس الحماية التفاعلية (التي تنشط فقط بعد عدة دقائق)، لا توجد لدى KernelHost مراحل قصيرة من عدم الاتصال في بداية الهجوم.
ما هو null-routing وهل يقوم به KernelHost؟
null-routing يعني أن المزوّد يحجب عنوان IP الخادم المهاجم بالكامل لحماية شبكته. خلال ذلك يُفقد أيضًا الترافيك المشروع ويصبح الخادم غير متصل. لا يستخدم KernelHost حماية قائمة على null-routing. بدلًا من ذلك، تتم تصفية ترافيك الهجوم بينما تمر الاتصالات المشروعة؛ وفي شبكتنا الخاصة في فرانكفورت آم ماين تتولى ذلك تصفية Arbor في الوقت الفعلي.
هل يبطئ مرشّح DDoS اتصالي؟
لا. في شبكتنا الخاصة في فرانكفورت آم ماين، لا يضيف مرشّح Arbor DDoS أي زمن استجابة إلى الترافيك العادي. تتم التصفية على مستوى الأجهزة مباشرة في البنية التحتية للشبكة وليس لها تأثير قابل للقياس على أوقات ping. مثالي لتطبيقات الألعاب حيث كل جزء من الثانية مهم.
ما هي هجمات الطبقة 7 وهل يحمي KernelHost منها؟
هجمات الطبقة 7 (طبقة التطبيق) لا تستهدف سعة الشبكة، بل منطق التطبيق: HTTP floods، استعلامات DNS، SIP invite floods أو طلبات API معقدة تستنزف موارد الخادم. الحماية المتضمنة بسعة 3.2 Tbps هي حماية أساسية ضد هجمات flood الشائعة على مستوى الشبكة. أما الحماية من هجمات الطبقة 7 فتوفرها Advanced DDoS Protection للسيرفرات في شبكتنا بفرانكفورت: فهي تصفّي الهجمات على الطبقات 3 و4 و7، مع ملفات حماية للعبتك أو تطبيقك لكل منفذ وبروتوكول، وقواعد خاصة بك في منطقة العملاء.
هل توجد حماية DDoS خاصة لسيرفرات الألعاب؟
نعم، مع Advanced DDoS Protection. تصفّي الحماية المتضمنة هجمات flood الشائعة لسيرفرات الألعاب أيضًا. وتوفّر Advanced DDoS Protection للسيرفرات في شبكتنا بفرانكفورت حماية خاصة لبروتوكولات الألعاب مثل Minecraft وFiveM وCS2 وARK وRust وPalworld: فهي تصفّي حزم الهجوم دون التأثير على ترافيك اللاعبين المشروع، وتحمي أيضًا خوادم الصوت مثل TeamSpeak. ولسيرفرات الألعاب على Edge VPS أو سيرفرات VPS بترافيك غير محدود أو لدى مزودين آخرين، تتوفر Remote DDoS Protection مع ملفات تصفية لـ Minecraft وFiveM وRust وTeamSpeak وغيرها.
ما مدى سرعة اكتشاف وتصفية هجمات DDoS؟
لأن KernelHost يشغّل حماية مستمرة، لا يتم اكتشاف الهجمات بعد حدوث الضرر. في شبكتنا الخاصة في فرانكفورت آم ماين، يتم توجيه الترافيك بشكل دائم عبر بنية scrubbing من Arbor. يتم تحديد حزم الهجوم وتصفيتها خلال أجزاء من الثانية، دون أن يصبح خادمك غير متصل ولو للحظة.
هل يمكنني إدارة قواعد الحماية وجدار الحماية بنفسي؟
نعم. مع Advanced DDoS Protection تدير قواعد الحماية بنفسك في منطقة العملاء: تختار ملفات حماية لِلعبتك أو تطبيقك حسب كل منفذ وبروتوكول، وتسري التغييرات في الوقت الفعلي. وهكذا تكيّف التخفيف مع مشروعك دون الحاجة إلى تذكرة دعم، بينما يُمتص ترافيك الهجوم في شبكة scrubbing بسعة 17 Tbps قبل أن يصل إلى خادمك.
ما مدى سرعة جاهزية Advanced DDoS Protection للاستخدام؟
يتم تعيين عنوان IP المحمي تلقائيًا فور الطلب مباشرة. بعد ربط خادمك، تختار في منطقة العملاء ملف حماية للعبتك أو تطبيقك، مع ملفات محسّنة لأكثر من 40 لعبة وخدمة، من بينها Minecraft وFiveM وRust وCounter-Strike. وتسري تغييرات القواعد في الوقت الفعلي.
ما أحجام هجمات DDoS التي تصدّى لها KernelHost بالفعل؟
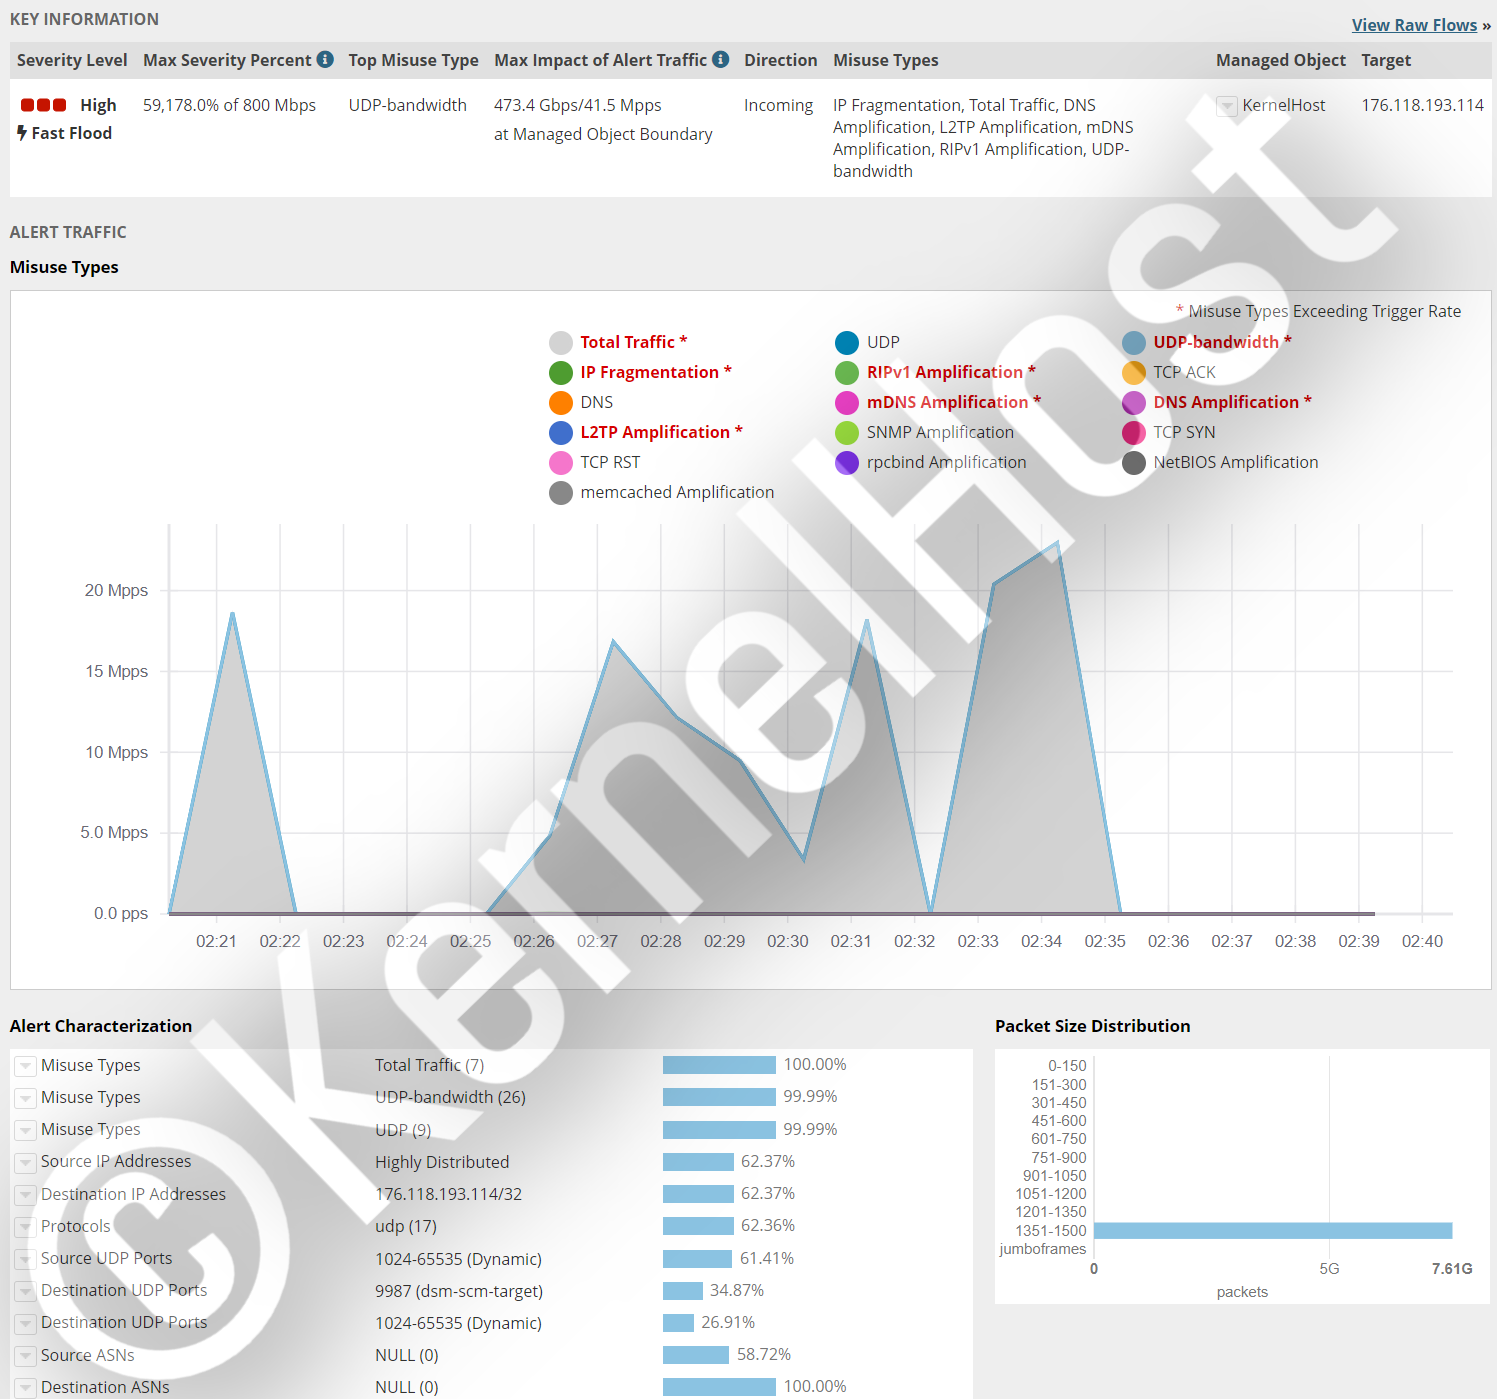
في التطبيق العملي، قامت حماية DDoS من KernelHost بتصفية عدة هجمات في الوقت الفعلي، من بينها هجوم متعدد النواقل معقّد بأكثر من 473.4 Gbps وأكثر من 41.5 مليون حزمة في الثانية على خادم TeamSpeak (المنفذ 9987 UDP)، بالإضافة إلى UDP flood بأكثر من 112.2 Gbps على خادم ألعاب ARK، وذلك دون أي انقطاع ودون فقدان أي حزمة. كما يتم التصدّي بشكل موثوق للهجمات التي تستهدف جميع المنافذ (من 0 إلى 65535).
كم تكلفة الاستضافة المحمية من DDoS لدى KernelHost؟
حماية DDoS الدائمة (Anti DDoS) بسعة 3.2 Tbps مشمولة دون أي رسوم إضافية، بدءًا من KVM VPS مرورًا بسيرفرات الألعاب واستضافة الويب وصولًا إلى Dedicated Server. لا توجد باقة حماية منفصلة ولا تكاليف خفية. وللمشاريع المعرضة لهجمات شديدة في شبكتنا بفرانكفورت، تضيف Advanced DDoS Protection عنوان IP محميًا مخصصًا وشبكة scrubbing عالمية بسعة تصل إلى 17 Tbps وقواعد تديرها بنفسك، ابتداءً من 50٫00 € شهريًا. أما لـ Edge VPS وسيرفرات VPS بترافيك غير محدود والسيرفرات لدى مزودين آخرين، فتبدأ Remote DDoS Protection من 25٫99 € شهريًا. وكلتاهما بنظام PrePaid بدون حد أدنى لمدة الاشتراك.
هل يوفّر KernelHost حماية DDoS مخصّصة لـ Minecraft وFiveM؟
نعم، مع Advanced DDoS Protection للسيرفرات في شبكتنا بفرانكفورت. وتتضمّن ملفات mitigation جاهزة لأكثر من 40 لعبة وبروتوكول، من بينها Minecraft (منفذ Java 25565، Bedrock 19132) وFiveM وalt:V وRageMP وRust وARK وCS2 وDayZ، إضافة إلى خوادم صوتية مثل TeamSpeak وMumble. تتم تصفية الهجمات الخاصة بالألعاب مثل Nullping أو fake-handshake floods في الوقت الفعلي دون التأثير على ترافيك اللاعبين المشروع. وضد هجمات flood الشائعة، يتمتع كل سيرفر Minecraft وFiveM لدى KernelHost بالحماية المتضمنة أصلًا. أما لـ Edge VPS وسيرفرات VPS بترافيك غير محدود والسيرفرات لدى مزودين آخرين، فتتوفر Remote DDoS Protection مع ملفات تصفية لـ Minecraft وFiveM.
هل يمكنني حماية سيرفر الألعاب الخاص بي لدى مزود استضافة آخر من هجمات DDoS؟
نعم. الأفضل أن تنقل سيرفرك إلينا وتستخدم Advanced DDoS Protection في شبكتنا بفرانكفورت، فهي أشمل حماية لدينا، مع قواعد تصفية خاصة بك وزمن استجابة منخفض في جميع أنحاء أوروبا. وإذا لم يكن النقل خيارًا، فإن Remote DDoS Protection تحمي سيرفرك لدى أي مزود استضافة حيث هو: تحصل على عنوان IP محمي من نوع Anycast أمام سيرفرك، دون نقل ودون نفق، وتُصفّى الهجمات بسعة تخفيف تصل إلى 17 Tbps. ومع تفعيل بروتوكول PROXY يواصل سيرفرك رؤية عناوين IP الحقيقية للاعبيك. ويُشترط أن يكون لسيرفرك عنوان IPv4 عام ثابت. وبعد إعداد Remote DDoS Protection غيّر عنوان IP لسيرفرك مرة واحدة على الأقل وسجّل العنوان الجديد في منطقة العملاء، حتى لا يواصل المهاجمون استهداف العنوان القديم مباشرة.
أين تصفّي Remote DDoS Protection الهجمات؟
في 25 مدينة في خمس قارات، منها فرانكفورت وأمستردام ولندن وباريس ووارسو وآشبورن ولوس أنجلوس وتورونتو وهونغ كونغ وسنغافورة وسيدني وجوهانسبرغ وإسطنبول ودبي والرياض والقاهرة. ويتم توجيه حركة المرور القادمة من المناطق الأخرى تلقائيًا إلى أقرب موقع تصفية.
كم تكلفة Remote DDoS Protection؟
من 25٫99 € شهريًا لمنفذ محمي واحد. ويمكنك إضافة منافذ أخرى في أي وقت عبر الترقية. والخدمة بنظام الدفع المسبق بدون حد أدنى للمدة، ولا تتم فوترة حركة مرور الهجمات أبدًا.



