DDoS elleni védelem szerverekhez: 3,2 Tbps az árban, opcionálisan akár 17 Tbps
DDoS-védelem három fokozatban: az árban foglalt, Advanced és Remote
Folyamatos DDoS-védelmünk valós időben, három fokozatban szűri a támadásokat. Az árban 3,2 Tbps alapvédelem jár az elterjedt flood-támadások ellen, automatizáltan, tartósan aktívan és felár nélkül; saját frankfurti hálózatunkban ezt helyben működő Arbor-szűrés végzi. A frankfurti hálózatunkban futó, erősen támadott projektek számára az Advanced DDoS Protection ezen felül egy 17 Tbps mitigációs kapacitású globális scrubbing-hálózaton vezeti át a forgalmat, amely a volumetrikus támadásokat már a forrásuk közelében elfogja. Edge VPS-hez, korlátlan forgalmú VPS-hez és más szolgáltatóknál futó szerverekhez a Remote DDoS Protection érhető el védett anycast IP-címmel és akár 17 Tbps mitigációs kapacitással, költöztetés nélkül. Az Ön infrastruktúrája támadás alatt is online marad.
17 TbpsAdvanced vagy Remote védelemmel, 3,2 Tbps mindig az árban
24/7folyamatos védelem, nulla reakcióidő
40+játék- és szolgáltatásprofilok az Advanced DDoS Protection részeként
0 €felár: minden szervernél benne van
Valós idejű szűrés
A támadások ezredmásodperceken belül felismerésre és kiszűrésre kerülnek. Nincs null-routing, szervere folyamatosan elérhető marad.
Automatikus felismerés
A folyamatos védelem konfiguráció nélkül, a háttérben tartósan fut. Az elterjedt támadási mintákat automatikusan felismeri és 24/7 szűri.
Alapvédelem az elterjedt flood-támadások ellen
Az árban foglalt védelem automatikusan kiszűri az UDP-, SYN-, ICMP- és amplifikációs támadásokat. A Layer 7 és a saját szűrőszabályok az Advanced DDoS Protection részei.
DDoS-védelem játékszerverekhez
Az árban foglalt védelem a játékszervereket is óvja az elterjedt floodoktól. Minecraft, FiveM, CS2 vagy Rust elleni célzott támadásoknál az Advanced DDoS Protection játékprofiljai segítenek.
Ingyenesen benne van
Minden KernelHost szervercsomagnál felár nélkül aktiválva. Nincsenek külön védelmi csomagok, nincsenek rejtett költségek, egyszerűen benne van.
Vészhelyzeti támogatás
Folyamatban lévő DDoS-támadás a jelenlegi szolgáltatójánál? Lépjen velünk közvetlenül kapcsolatba gyors migrációért, kihúzzuk a tűzből.
Az Arbor folyamatos DDoS-védelem
A második védelmi réteg közvetlenül a szervere előtt: az Arbor DDoS-védelem automatikusan felismeri és kiszűri az elterjedt flood-támadásokat, akkor is, ha egyszerre több támadási minta érkezik.
A védelmet naponta fejlesztik és igazítják, hogy felismerje az új támadási mintákat. Folyamatosan és automatizálva fut minden root-szerveren, játékszerveren és webszerveren saját frankfurti hálózatunkban.
Advanced DDoS Protection a frankfurti hálózatunkban futó szerverekhez
Bővített DDoS-védelem 17 Tbps technológiával erősen támadott játékszerverekhez és igényes projektekhez: dedikált védett IP a frankfurti központi hálózatunkból, az ügyfélportálon önállóan kezelhető védelmi és tűzfalszabályokkal.
Megrendelés
Rendelje meg az Advanced DDoS Protection szolgáltatást, és azonnal megkapja dedikált védett IP-címét az alacsony késleltetésű frankfurti központi hálózatunkból.
Csatlakoztatás
Szerverét közvetlenül a saját hálózatunkon belül állítjuk át a dedikált védett IP-re. Nincs szükség átalakításra az Ön oldalán, a védelem azonnal aktív.
Védve
Válasszon védelmi profilt az ügyfélportálon, a szabályok valós időben lépnek érvénybe. A támadásokat a globális scrubbing-hálózat a forrásuk közelében nyeli el.
- Layer 3, 4 és 7: bármely játék és bármely alkalmazás bármely TCP- vagy UDP-porton
- Saját védelmi szabályok, önállóan kezelve az ügyfélportálon
- A TeamSpeak, Mumble, OpenVPN, WireGuard, a weboldalak, az SSH és az RDP szintén védett
- Egyedi és moddolt játékok teljes körű támogatása
Optimalizált védelmi profilok több mint 40 játékhoz, szolgáltatáshoz és protokollhoz
Játékok
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Szolgáltatások & protokollok
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Egyedi TCP-alkalmazások
Egyedi UDP-alkalmazások
és még sok más kérésre
Advanced DDoS Protection megrendelése
50,00 €/hó-tól, előre fizetve, hűségidő nélkül
Remote DDoS Protection: védelem bármely szolgáltatónál futó szerverekhez
Szervere ott marad, ahol van: a Remote DDoS Protection védett anycast IP-címet helyez a szervere elé, bármely szolgáltatónál fut is, és akár 17 Tbps mitigációs kapacitással szűri a támadásokat, költöztetés és alagút nélkül.
Portok kiválasztása
Rendeléskor megadja szervere fix nyilvános IPv4-címét, és meghatározza, mely portok és protokollok legyenek védettek, valamint melyik szűrőprofil érvényes, például Minecrafthoz vagy FiveM-hez.
Védett IP-cím beállítása
Saját védett IP-címet kap. Ezután legalább egyszer cserélje le szervere IP-címét (Edge VPS- és korlátlan forgalmú VPS-szervereinknél egy új, azonos csomagú szerverrel), és az újat adja meg az ügyfélportálon, így a valódi cím rejtve marad. A beállítási útmutató segítségével szerverén csak a szűrőhálózatból érkező forgalmat engedélyezi.
Felhasználók csatlakoztatása
Játékosai és felhasználói a védett IP-címhez csatlakoznak. A PROXY-protokoll v1 és v2 révén szervere továbbra is látja a valódi IP-címeket.
- Anycast-szűrőhálózat akár 17 Tbps kapacitással, mitigáció egy másodpercen belül
- Folyamatosan aktív anti-DDoS-védelem a Layer 4 szinten TCP- és UDP-forgalomhoz, nincs null-routing a védett IP-címén
- Számlázás védett portonként, további portok bármikor bővítéssel
- A tiszta forgalom benne van az árban (Fair Use), a támadási forgalmat soha nem számlázzuk ki
Az Anycast-hálózat szűrési helyszínei:
- Európa: Frankfurt, Amszterdam, London, Párizs, Varsó, München, Marseille, Manchester, Helsinki
- Észak-Amerika: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Ázsia: Hongkong, Szingapúr, Oszaka, Jakarta
- Óceánia: Sydney
- Afrika: Johannesburg, Kairó
- Törökország és a Közel-Kelet: Isztambul, Dubaj, Rijád
- A más régiókból érkező forgalom automatikusan a legközelebbi szűrési helyszínre kerül
Optimalizált szűrőprofilok a következőkhöz:
- Minecraft (Java és Bedrock)
- Counter-Strike 2, CS:GO és 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Unity-alapú játékok (UNet és UTP)
- Bármely más TCP- vagy UDP-alkalmazás az általános profilokkal
Remote DDoS Protection megrendelése
25,99 €/hó-tól egy védett portért, előre fizetve, hűségidő nélkül
DDoS-támadás elleni védelem összehasonlítva: az árban foglalt, Advanced vagy Remote
| Az árban foglalt védelem | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Védelmi kapacitás | 3,2 Tbps | Akár 17 Tbps | Akár 17 Tbps |
| Szerverekhez | A KernelHostnál | Frankfurti hálózatunkban | Bármely szolgáltatónál |
| Szűrés | Alapvédelem az elterjedt flood-támadások ellen | Profilok több mint 40 játékhoz és szolgáltatáshoz, saját szabályok | Profilok: Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak és mások |
| IP-cím | A szerver saját IP-címe | Dedikált védett IP-cím | Saját védett anycast IP-cím |
| Beállítás | Automatikusan aktív | Átállítás a saját hálózatunkon belül | Portok az ügyfélportálon, PROXY-protokoll |
| Ár | Felár nélkül | 50,00 €/hó-tól | 25,99 €/hó-tól |
Vészhelyzet: a projektje jelenleg DDoS-támadások alatt áll?
Lépjen velünk kapcsolatba hibajegyen vagy WhatsApp-vészhelyzeti chaten keresztül a +43 650 8209883 számon. Azonnal segítünk.
Különleges esetekre és erősen támadott projektekre: az Advanced DDoS Protection 17 Tbps technológiával és az ügyfélportálon önállóan kezelhető védelmi szabályokkal perceken belül bevethető.
Szervere egy másik szolgáltatónál fut? A karcsúbb alternatíva: a Remote DDoS Protection költöztetés nélkül védi, portonkénti számlázással.
Gyakran feltett kérdések a DDoS-védelemről
Mi a DDoS és hogyan árt a szerveremnek?
A DDoS (Distributed Denial of Service) olyan kibertámadás, amelynél több száz vagy több ezer forrás egyszerre tömeges kéréseket küld egy szervernek, hogy túlterhelje és offline állapotba hozza. Ez leállásokhoz, bevételkieséshez és hírnévkárosodáshoz vezet. Különösen végzetes a játékszervereknél, online boltoknál és vállalati szolgáltatásoknál.
Mit jelent a "folyamatos védelem" a DDoS-védelemnél?
A folyamatos védelem azt jelenti, hogy a DDoS-szűrő tartósan aktív: napi 24 órában, heti 7 napban, anélkül hogy egy támadást először fel kellene ismerni. A reaktív védelemmel ellentétben (amely csak néhány perc után aktiválódik) a KernelHostnál nincsenek rövid offline szakaszok a támadás kezdetén.
Mi a null-routing és csinálja-e ezt a KernelHost?
A null-routing azt jelenti, hogy egy szolgáltató teljesen blokkolja egy megtámadott szerver IP-címét, hogy védje a hálózatát. Ennek során a legitim forgalom is elveszik, és a szerver offline. A KernelHost nem üzemeltet null-routing alapú védelmet. Ehelyett a támadási forgalmat kiszűrjük, a legitim kapcsolatokat pedig átengedjük; saját frankfurti hálózatunkban ezt az Arbor valós idejű szűrése végzi.
Lassítja a DDoS-szűrő a kapcsolatomat?
Nem. Saját frankfurti hálózatunkban az Arbor DDoS-szűrő nem ad hozzá semmilyen késleltetést a normál forgalomhoz. A szűrés hardver szinten közvetlenül a hálózati infrastruktúrában történik, és nincs mérhető hatása a ping időkre. Ideális gaming alkalmazásokhoz, ahol minden ezredmásodperc számít.
Mik a Layer 7 támadások és véd-e ellenük a KernelHost?
A Layer 7 támadások (alkalmazási réteg) nem a hálózati kapacitást, hanem az alkalmazás logikáját veszik célba: HTTP-floodok, DNS-lekérdezések, SIP-invite-floodok vagy összetett API-kérések, amelyek erőforrásilag kimerítik a szervert. Az árban foglalt 3,2 Tbps védelem alapvédelem az elterjedt flood-támadások ellen, hálózati szinten. A Layer 7 támadások ellen az Advanced DDoS Protection véd a frankfurti hálózatunkban futó szervereknél: Layer 3, 4 és 7 szinten szűr, portonként és protokollonként a játékához vagy alkalmazásához illő védelmi profilokkal, valamint saját szabályokkal az ügyfélportálon.
Van speciális DDoS-védelem játékszerverekhez?
Igen, az Advanced DDoS Protection szolgáltatással. Az árban foglalt védelem a játékszervereknél is szűri az elterjedt flood-támadásokat. Speciális játékszerver-mitigációt olyan játékprotokollokhoz, mint a Minecraft, FiveM, CS2, ARK, Rust és Palworld, az Advanced DDoS Protection nyújt a frankfurti hálózatunkban futó szerverekhez: kiszűri a támadási csomagokat anélkül, hogy befolyásolná a legitim játékosforgalmat, és a TeamSpeak-hez hasonló hangszervereket is védi. Edge VPS-en, korlátlan forgalmú VPS-en vagy más szolgáltatóknál futó játékszerverekhez a Remote DDoS Protection kínál szűrőprofilokat, többek között a Minecraft, a FiveM, a Rust és a TeamSpeak számára.
Milyen gyorsan ismerik fel és szűrik a DDoS-támadásokat?
Mivel a KernelHost folyamatos védelmet üzemeltet, a támadásokat nem azután ismerik fel, hogy a kár bekövetkezett. Saját frankfurti hálózatunkban a forgalom tartósan az Arbor scrubbing-infrastruktúrán keresztül halad. A támadási csomagokat ezredmásodperceken belül azonosítják és kiszűrik, anélkül hogy a szervere akár csak rövid időre is offline-ná válna.
Kezelhetem magam a védelmi és tűzfalszabályaimat?
Igen. Az Advanced DDoS Protection szolgáltatással a védelmi szabályait önállóan kezeli az ügyfélportálon: védelmi profilokat választ a játékához vagy alkalmazásához portonként és protokollonként, a módosítások pedig valós időben lépnek érvénybe. Így ticket nélkül igazítja a mitigációt a projektjéhez, miközben a támadási forgalmat a 17 Tbps scrubbing-hálózat még azelőtt elfogja, hogy elérné a szerverét.
Milyen gyorsan vethető be az Advanced DDoS Protection?
A megrendelés után a védett IP-cím automatikusan hozzárendelésre kerül. Miután csatlakoztatta a szerverét, az ügyfélportálon kiválaszt egy védelmi profilt a játékához vagy alkalmazásához, több mint 40 játékhoz és szolgáltatáshoz optimalizált profilokkal, köztük Minecraft, FiveM, Rust és Counter-Strike. A szabálymódosítások valós időben lépnek érvénybe.
Mekkora DDoS-támadásokat hárított már el a KernelHost?
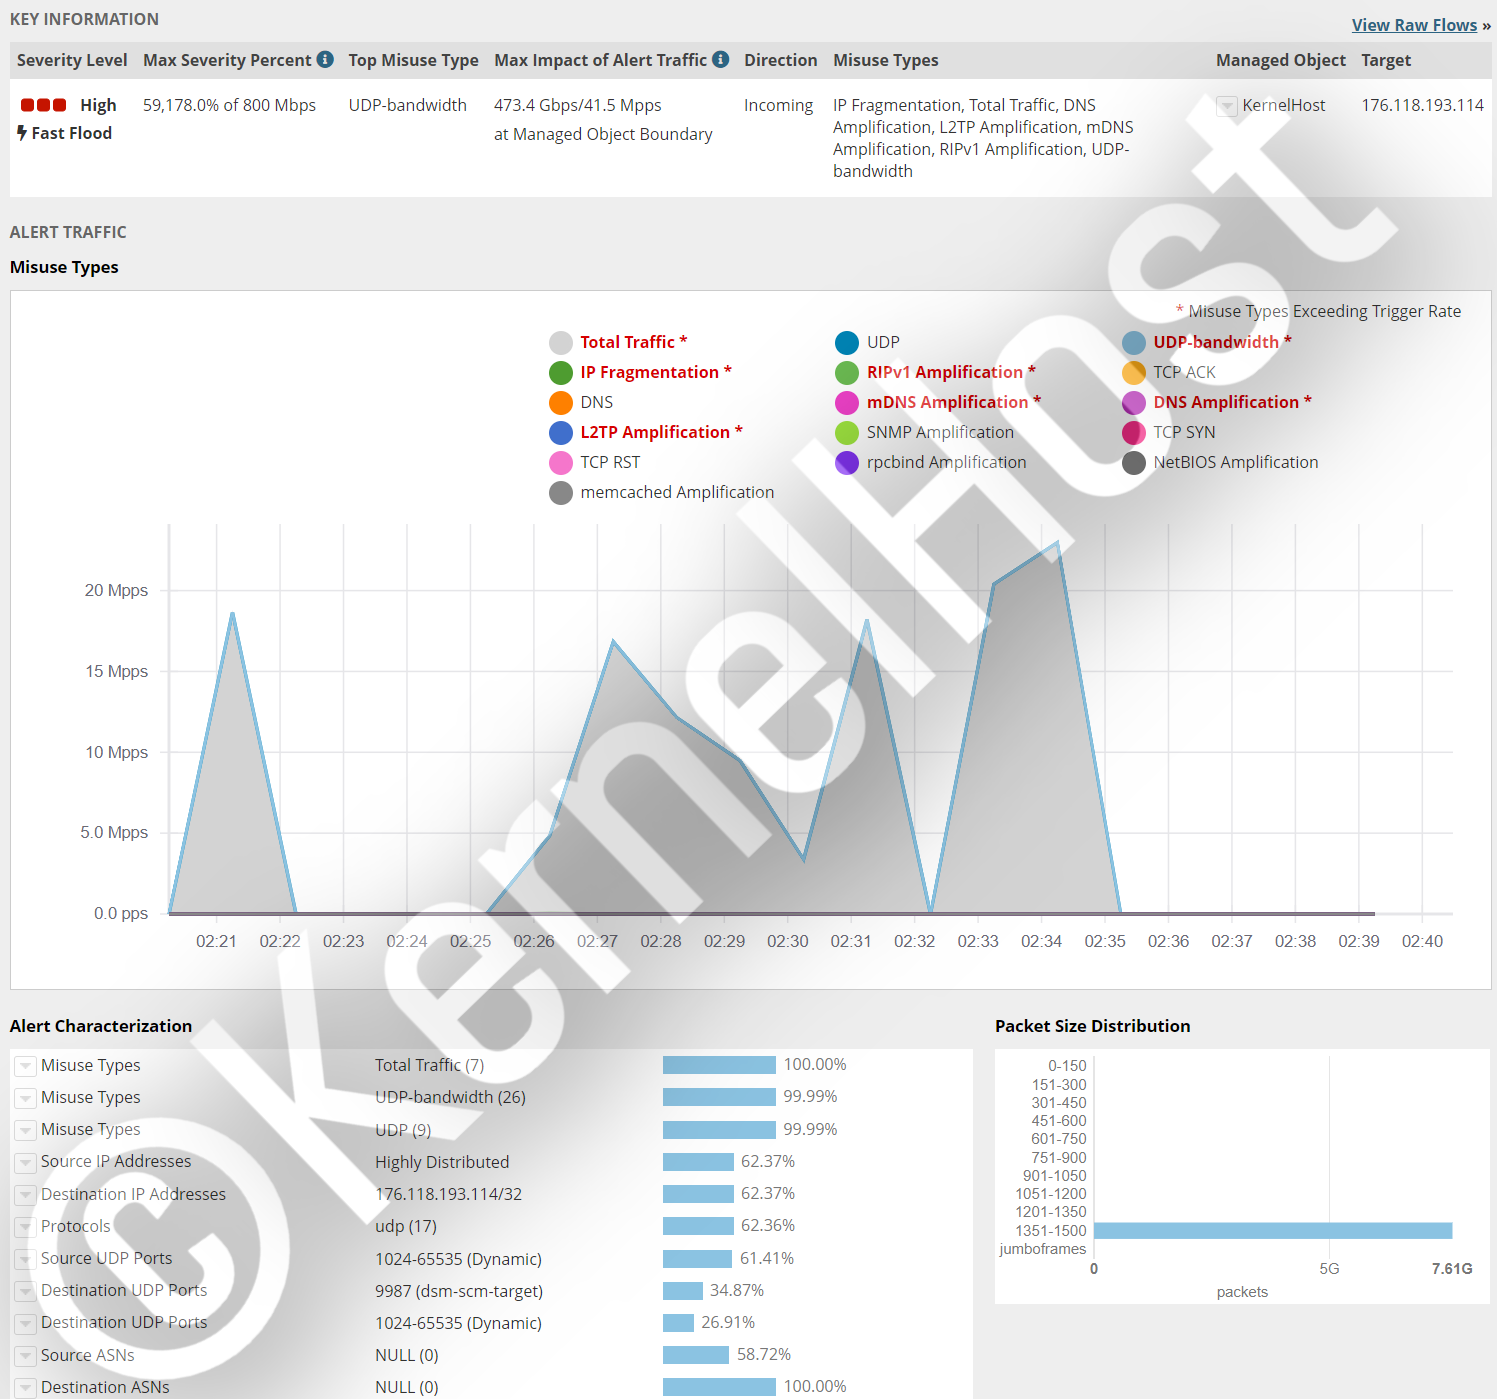
A KernelHost DDoS-védelme a gyakorlatban többek között valós időben szűrt egy összetett multivektoros támadást, amely több mint 473,4 Gbit/s sávszélességet és másodpercenként több mint 41,5 millió csomagot ért el egy TeamSpeak-szerver (UDP-port 9987) ellen, valamint egy több mint 112,2 Gbit/s méretű UDP-floodot egy ARK-gameszerver ellen, minden esetben kiesés és csomagvesztés nélkül. A teljes porttartományt (0 és 65535 között) érintő támadásokat is megbízhatóan elhárítja.
Mennyibe kerül a DDoS-védett tárhely a KernelHostnál?
A KernelHostnál a DDoS-védett szerverért nem fizet felárat: a 3,2 Tbps kapacitású folyamatos DDoS-védelem benne van az árban, a KVM VPS-től a játékszervereken és a webtárhelyen át a dedikált szerverig. Nincs külön védelmi csomag és nincsenek rejtett költségek. A frankfurti hálózatunkban futó, különösen erősen támadott projektekhez ezen felül elérhető az Advanced DDoS Protection dedikált védett IP-címmel, akár 17 Tbps kapacitású globális scrubbinggal és önállóan kezelhető szabályokkal, 50,00 €/hó-tól. Edge VPS-hez, korlátlan forgalmú VPS-hez és más szolgáltatóknál futó szerverekhez a Remote DDoS Protection 25,99 €/hó-tól érhető el. Mindkettő PrePaid alapon, minimális futamidő nélkül rendelhető.
Kínál a KernelHost DDoS-védelmet kifejezetten a Minecraft és a FiveM számára?
Igen, az Advanced DDoS Protection szolgáltatással a frankfurti hálózatunkban futó szerverekhez. Kész mitigációs profilokat tartalmaz több mint 40 játékhoz és protokollhoz, köztük a Minecraft (Java-port 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 és DayZ játékokhoz, valamint olyan hangszerverekhez, mint a TeamSpeak és a Mumble. A játékspecifikus támadásokat, például a Nullping- vagy fake-handshake-floodokat, valós időben szűri, anélkül hogy a legitim játékosforgalmat befolyásolná. Az elterjedt flood-támadások ellen minden KernelHost Minecraft- és FiveM-szervert már az árban foglalt védelem óv. Edge VPS-hez, korlátlan forgalmú VPS-hez és más szolgáltatóknál futó szerverekhez a Remote DDoS Protection kínál szűrőprofilokat a Minecraft és a FiveM számára.
Megvédhetem a DDoS-támadásoktól a más szolgáltatónál futó szerveremet?
Igen. A legjobb, ha szerverét hozzánk költözteti, és a frankfurti hálózatunkban az Advanced DDoS Protection szolgáltatást használja, saját szűrőszabályokkal és alacsony pinggel egész Európában. Ha a költözés nem megoldható, a Remote DDoS Protection DDoS-védelmet nyújt a más szolgáltatónál futó szerverének is: védett anycast IP-címet kap a szervere elé, alagút nélkül és akár 17 Tbps mitigációs kapacitással. A PROXY-protokollnak köszönhetően szervere továbbra is látja játékosai valódi IP-címét. Feltétel egy fix nyilvános IPv4-cím. A Remote DDoS Protection beállítása után legalább egyszer cserélje le szervere IP-címét, és az újat adja meg az ügyfélportálon, hogy a támadók ne érhessék el tovább közvetlenül a régi címet.
Hol szűri a támadásokat a Remote DDoS Protection?
25 városban, öt kontinensen, köztük Frankfurtban, Amszterdamban, Londonban, Párizsban, Varsóban, Ashburnben, Los Angelesben, Torontóban, Hongkongban, Szingapúrban, Sydneyben, Johannesburgban, Isztambulban és Dubajban. A más régiókból érkező forgalom automatikusan a legközelebbi szűrési helyszínre kerül.
Mennyibe kerül a Remote DDoS Protection?
Egy védett port 25,99 €/hó-tól kapható. További portokat bármikor rendelhet bővítéssel, PrePaid alapon, minimális futamidő nélkül. A támadási forgalmat soha nem számlázzuk ki.
További útmutatók a DDoS-védelemről



