Protecție împotriva atacurilor DDoS: 3,2 Tbps inclusă, opțional până la 17 Tbps
Protecție DDoS pe trei niveluri: inclusă, Advanced și Remote
Protecția noastră DDoS permanentă filtrează atacurile în timp real, pe trei niveluri. Este inclusă o protecție anti-flood de bază de 3,2 Tbps împotriva atacurilor uzuale, automatizată, permanent activă și fără cost suplimentar; în rețeaua noastră proprie din Frankfurt, de aceasta se ocupă filtrarea Arbor on-premise. Pentru proiectele intens atacate din rețeaua noastră din Frankfurt, Advanced DDoS Protection direcționează suplimentar traficul printr-o rețea globală de scrubbing cu o capacitate de mitigare de 17 Tbps, care absoarbe atacurile volumetrice aproape de sursa lor. Pentru Edge VPS, VPS-urile cu trafic nelimitat și serverele de la alți furnizori există Remote DDoS Protection, cu un IP anycast protejat și o capacitate de mitigare de până la 17 Tbps, fără migrare. Infrastructura dvs. rămâne online chiar și sub atac.
17 Tbpscu Advanced sau Remote, 3,2 Tbps mereu inclusă
24/7protecție permanentă, timp de reacție zero
40+profiluri pentru jocuri și servicii cu Advanced DDoS Protection
0 €cost suplimentar: inclusă la toate serverele
Filtrare în timp real
Atacurile sunt detectate și filtrate în câteva milisecunde. Fără null-routing, serverul dvs. rămâne accesibil în mod continuu.
Detectare automată
Protecția continuă rulează permanent în fundal, fără configurare. Modelele de atac uzuale sunt detectate automat și filtrate 24/7.
Protecție anti-flood de bază împotriva atacurilor uzuale
Protecția inclusă filtrează automat atacurile UDP, SYN, ICMP și de amplificare. Pentru Layer 7 și reguli de filtrare proprii există Advanced DDoS Protection.
Protecție DDoS pentru servere de jocuri
Protecția inclusă apără și serverele de jocuri împotriva atacurilor flood uzuale. La atacuri țintite asupra Minecraft, FiveM, CS2 sau Rust ajută profilurile de jocuri din Advanced DDoS Protection.
Inclusă gratuit
Activată la toate pachetele de server KernelHost fără cost suplimentar. Fără niveluri de protecție separate, fără taxe ascunse, pur și simplu inclusă.
Suport de urgență
Atac DDoS în desfășurare la furnizorul dvs. actual? Contactați-ne direct pentru migrare rapidă, vă scoatem din foc.
Protecție DDoS Arbor permanentă
Al doilea nivel de protecție direct în fața serverului dvs.: protecția DDoS Arbor detectează automat atacurile flood uzuale și le filtrează, chiar și atunci când sunt trimise simultan mai multe modele de atac.
Protecția este dezvoltată și adaptată zilnic pentru a detecta noi modele de atac. Rulează continuu și automat pentru toate serverele root, serverele de jocuri și serverele web din rețeaua noastră proprie din Frankfurt am Main.
Advanced DDoS Protection pentru serverele din rețeaua noastră din Frankfurt
Protecție DDoS extinsă cu tehnologie de 17 Tbps pentru servere de jocuri intens atacate și proiecte solicitante: o adresă IP protejată dedicată din nucleul nostru din Frankfurt, cu reguli de protecție și de firewall pe care le gestionați singur în panoul clientului.
Comandați
Comandați Advanced DDoS Protection și primiți imediat adresa IP protejată dedicată din nucleul nostru cu latență redusă din Frankfurt.
Conectați
Comutăm serverul dvs. pe IP-ul protejat dedicat direct în propria noastră rețea. Nu este necesară nicio modificare din partea dvs., protecția este activă imediat.
Protejat
Alegeți un profil de protecție în panoul clientului, regulile se aplică în timp real. Atacurile sunt absorbite în rețeaua globală de scrubbing, aproape de sursa lor.
- Layer 3, 4 și 7: orice joc și orice aplicație pe orice port TCP sau UDP
- Reguli de protecție proprii, administrate de dvs. în panoul clientului
- Protejează și TeamSpeak, Mumble, OpenVPN, WireGuard, site-uri web, SSH și RDP
- Jocuri custom și modificate, complet suportate
Profiluri de protecție optimizate pentru peste 40 de jocuri, servicii și protocoale
Jocuri
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Servicii & protocoale
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Aplicații TCP personalizate
Aplicații UDP personalizate
și multe altele la cerere
Comandați Advanced DDoS Protection
de la 50,00 € pe lună, PrePaid fără durată minimă
Remote DDoS Protection: protecție anti-DDoS pentru servere la orice furnizor
Serverul dvs. rămâne acolo unde este. Remote DDoS Protection plasează un IP anycast protejat în fața serverului dvs., indiferent la ce furnizor este găzduit, și filtrează atacurile cu o capacitate de mitigare de până la 17 Tbps, fără migrare și fără tunel.
Alegeți porturile
La comandă introduceți adresa IPv4 publică fixă a serverului dvs., alegeți porturile și protocoalele care trebuie protejate și selectați un profil de filtrare, de exemplu pentru Minecraft, FiveM, CS 1.6 sau SA-MP.
Primiți un IP protejat
Primiți propria adresă IP protejată. Apoi schimbați cel puțin o dată adresa IP a serverului dvs. (la Edge VPS și la VPS-urile cu trafic nelimitat: printr-un server nou în același pachet) și introduceți-o pe cea nouă în panoul clientului, astfel încât adresa reală să rămână ascunsă. Cu ajutorul ghidului de configurare permiteți pe server doar traficul din rețeaua de filtrare.
Conectați utilizatorii
Jucătorii și utilizatorii dvs. se conectează la IP-ul protejat. Cu protocolul PROXY (v1 sau v2) activat pentru port și pe serverul dvs., vedeți în continuare adresele lor IP reale.
- Rețea de filtrare anycast de până la 17 Tbps, mitigare în mai puțin de o secundă
- Protecție permanentă la Layer 4 pentru TCP și UDP, fără null-routing pentru IP-ul dvs. protejat
- Facturare pentru fiecare port protejat, mai multe porturi oricând printr-un upgrade
- Trafic curat inclus (fair use), traficul de atac nu este facturat niciodată
Locațiile de filtrare ale rețelei Anycast:
- Europa: Frankfurt, Amsterdam, Londra, Paris, Varșovia, München, Marsilia, Manchester, Helsinki
- America de Nord: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Asia: Hong Kong, Singapore, Osaka, Jakarta
- Oceania: Sydney
- Africa: Johannesburg, Cairo
- Turcia și Orientul Mijlociu: Istanbul, Dubai, Riad
- Traficul din alte regiuni este direcționat automat către cea mai apropiată locație de filtrare
Profiluri de filtrare optimizate pentru:
- Minecraft (Java și Bedrock)
- Counter-Strike 2, CS:GO și 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Jocuri dezvoltate cu Unity (UNet și UTP)
- Orice altă aplicație TCP sau UDP cu profilurile generice
Comandați Remote DDoS Protection
de la 25,99 € pe lună pentru un port protejat, PrePaid fără durată minimă
Comparație: protecție DDoS inclusă, Advanced sau Remote
| Protecție inclusă | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Capacitate de mitigare | 3,2 Tbps | Până la 17 Tbps | Până la 17 Tbps |
| Pentru servere | La KernelHost | În rețeaua noastră din Frankfurt | La orice furnizor |
| Filtrare | Protecție anti-flood de bază împotriva atacurilor uzuale | Profiluri pentru peste 40 de jocuri și servicii, reguli proprii | Profiluri pentru Minecraft, CS2, CS 1.6, FiveM, Rust, SA-MP, TeamSpeak și altele |
| Adresă IP | IP-ul propriu al serverului | IP protejat dedicat | IP anycast protejat propriu |
| Configurare | Activă automat | Comutare în rețeaua noastră | Porturi în panoul clientului, protocol PROXY |
| Preț | Inclusă | De la 50,00 € pe lună | De la 25,99 € pe lună |
Urgență: proiectul dvs. este în prezent sub atac DDoS?
Contactați-ne prin tichet sau WhatsApp Emergency Chat la +43 650 8209883. Ajutăm imediat.
Pentru cazuri speciale și proiecte intens atacate: Advanced DDoS Protection cu tehnologie de 17 Tbps și reguli de protecție pe care le gestionați singur în panoul clientului este gata de utilizare în câteva minute.
Serverul dvs. este găzduit la un alt furnizor? Alternativa ușoară: Remote DDoS Protection îl protejează fără migrare, cu facturare pe port.
Întrebări frecvente despre protecția DDoS
Ce este DDoS și cum afectează serverul meu?
DDoS (Distributed Denial of Service) este un atac cibernetic în care sute sau mii de surse trimit simultan o cantitate masivă de cereri către un server pentru a-l supraîncărca și a-l aduce offline. Acest lucru duce la timpi de nefuncționare, pierderi de venituri și deteriorare a reputației. În special devastator pentru servere de jocuri, magazine online și servicii pentru întreprinderi.
Ce înseamnă "protecție permanentă" la DDoS?
Protecție permanentă înseamnă că filtrul DDoS este activ tot timpul: 24 de ore pe zi, 7 zile pe săptămână, fără ca un atac să trebuiască mai întâi detectat. Spre deosebire de protecția reactivă (care se activează doar după câteva minute), la KernelHost nu există faze offline scurte la începutul unui atac.
Ce este null-routing și face KernelHost asta?
Null-routing înseamnă că un furnizor blochează complet adresa IP a unui server atacat pentru a-și proteja rețeaua. În acest proces, traficul legitim se pierde și serverul este offline. KernelHost nu operează protecție bazată pe null-routing. În schimb, traficul de atac este filtrat, iar conexiunile legitime trec mai departe; în rețeaua noastră proprie din Frankfurt am Main, de acest lucru se ocupă filtrarea Arbor în timp real.
Filtrul DDoS îmi încetinește conexiunea?
Nu. În rețeaua noastră proprie din Frankfurt am Main, filtrul DDoS Arbor nu adaugă nicio latență la traficul normal. Filtrarea are loc la nivel hardware direct în infrastructura de rețea și nu are impact măsurabil asupra timpilor de ping. Ideal pentru aplicații gaming unde fiecare milisecundă contează.
Ce sunt atacurile Layer 7 și protejează KernelHost împotriva lor?
Atacurile Layer 7 (stratul de aplicație) nu vizează capacitatea rețelei, ci logica aplicației: HTTP floods, interogări DNS, SIP invite floods sau cereri API complexe care epuizează un server din punct de vedere al resurselor. Protecția inclusă de 3,2 Tbps este o protecție de bază împotriva atacurilor flood uzuale la nivel de rețea. Împotriva atacurilor pe Layer 7 protejează Advanced DDoS Protection pentru serverele din rețeaua noastră din Frankfurt: filtrează pe Layer 3, 4 și 7, cu profiluri de protecție pentru jocul sau aplicația dvs. pe port și protocol și cu reguli proprii în panoul clientului.
Există o protecție DDoS specială pentru servere de jocuri?
Da, cu Advanced DDoS Protection. Protecția inclusă filtrează atacurile flood uzuale și la serverele de jocuri. Advanced DDoS Protection oferă, pentru serverele din rețeaua noastră din Frankfurt, o mitigare specială pentru protocoale de jocuri precum Minecraft, FiveM, CS2, ARK, Rust și Palworld: filtrează pachetele de atac fără a afecta traficul legitim al jucătorilor și protejează și serverele vocale precum TeamSpeak. Pentru serverele de jocuri pe Edge VPS, pe VPS-uri cu trafic nelimitat sau la alți furnizori există Remote DDoS Protection, cu profiluri de filtrare pentru Minecraft, FiveM, Rust, TeamSpeak și altele.
Cât de repede sunt detectate și filtrate atacurile DDoS?
Deoarece KernelHost operează o protecție permanentă, atacurile nu sunt detectate doar după ce s-a produs paguba. În rețeaua noastră proprie din Frankfurt am Main, traficul este direcționat permanent prin infrastructura de scrubbing Arbor. Pachetele de atac sunt identificate și filtrate în câteva milisecunde, fără ca serverul dvs. să fie offline nici măcar pentru scurt timp.
Îmi pot gestiona singur regulile de protecție și de firewall?
Da. Cu Advanced DDoS Protection vă gestionați singur regulile de protecție în panoul clientului: alegeți profiluri de protecție pentru jocul sau aplicația dvs. per port și protocol, iar modificările se aplică în timp real. Astfel adaptați mitigarea la proiectul dvs. fără tichet, în timp ce traficul de atac este interceptat în rețeaua de scrubbing de 17 Tbps înainte de a ajunge la serverul dvs.
Cât de repede este gata de utilizare Advanced DDoS Protection?
Adresa IP protejată este atribuită automat imediat după comandă. După conectarea serverului, alegeți în panoul clientului un profil de protecție pentru jocul sau aplicația dvs., cu profiluri optimizate pentru peste 40 de jocuri și servicii, printre care Minecraft, FiveM, Rust și Counter-Strike. Modificările de reguli se aplică în timp real.
Ce dimensiuni ale atacurilor DDoS a respins deja KernelHost?
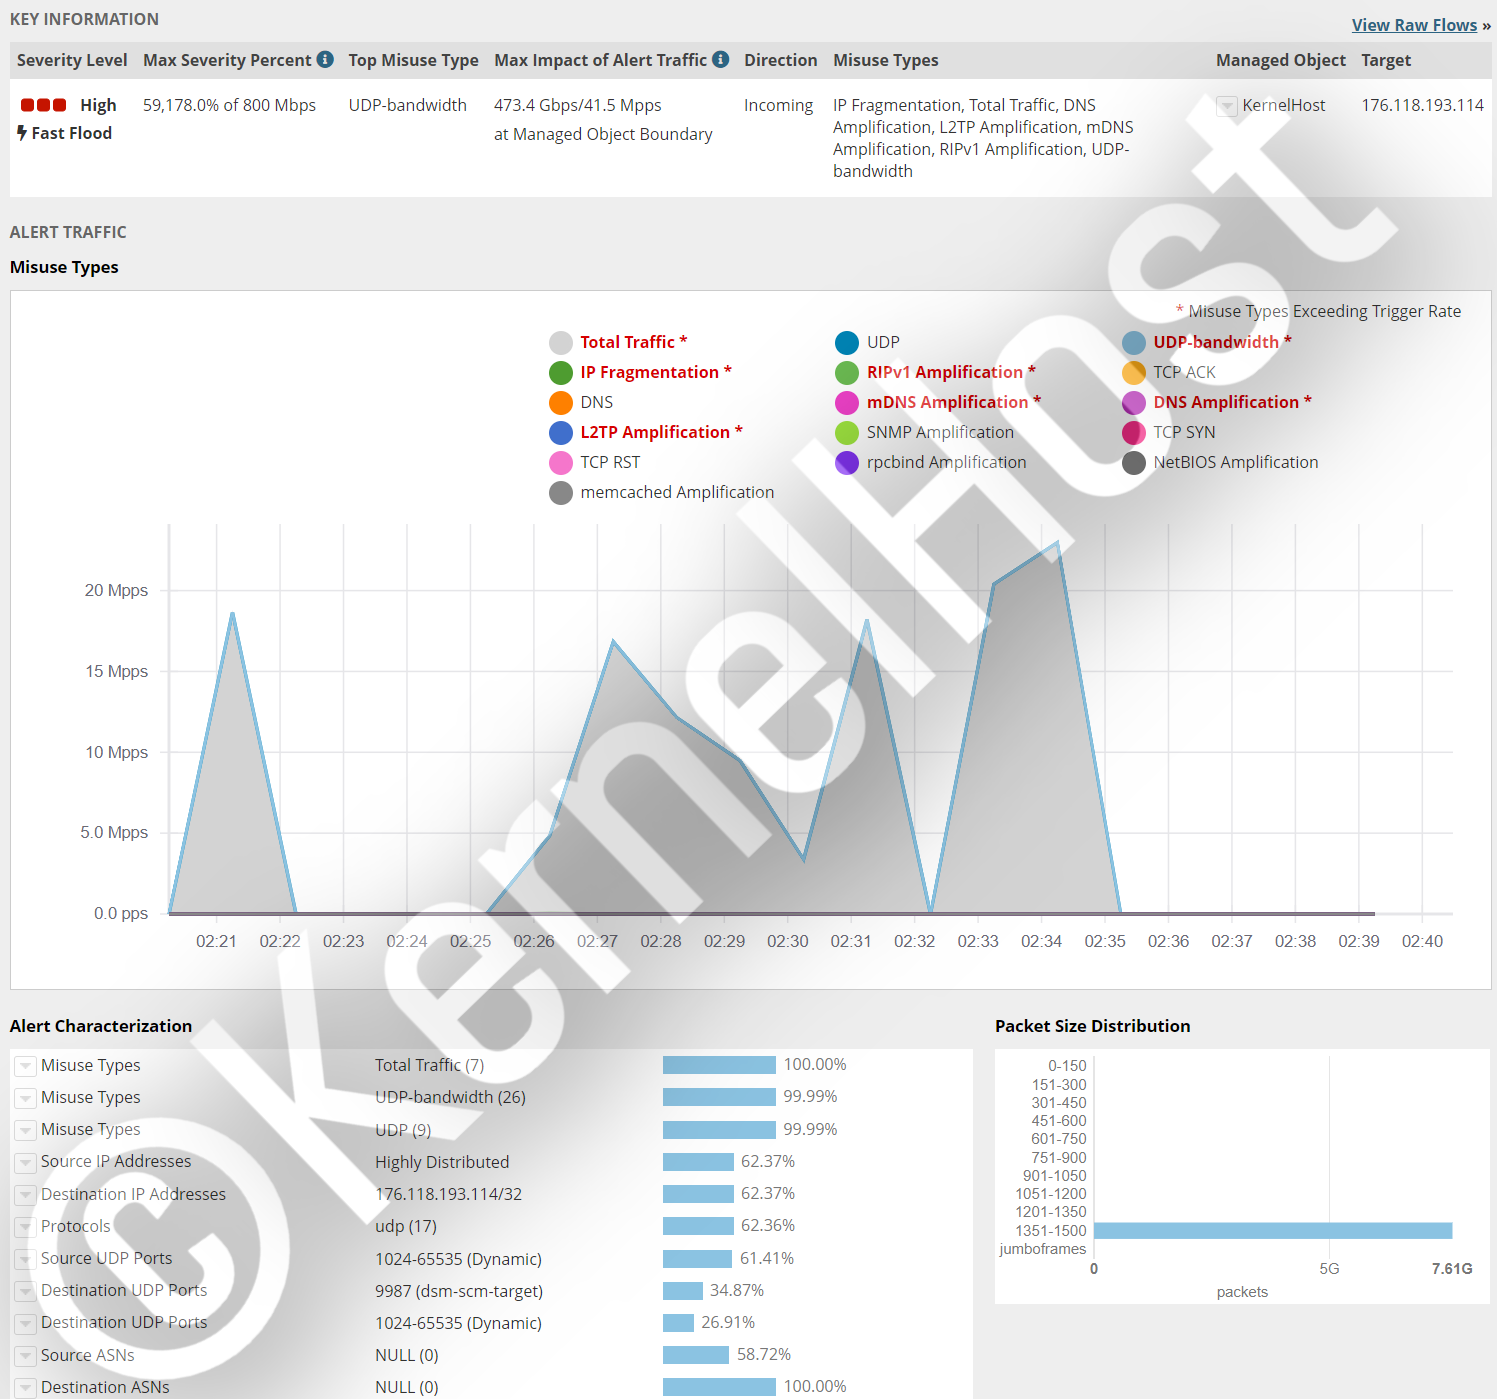
Protecția DDoS de la KernelHost a filtrat în practică, în timp real, printre altele un atac complex multi-vector de peste 473,4 Gbit/s și peste 41,5 milioane de pachete pe secundă asupra unui server TeamSpeak (port 9987 UDP), precum și un UDP flood de peste 112,2 Gbit/s asupra unui server de joc ARK, de fiecare dată fără întrerupere și fără pierderi de pachete. De asemenea, sunt respinse în mod fiabil și atacurile pe toate porturile (0 până la 65535).
Cât costă găzduirea cu protecție DDoS la KernelHost?
Protecția DDoS permanentă de 3,2 Tbps este inclusă fără costuri suplimentare, de la KVM VPS, trecând prin serverele de jocuri și găzduirea web, până la serverele dedicate. Nu există niciun pachet de protecție separat și niciun cost ascuns. Pentru proiectele intens atacate din rețeaua noastră din Frankfurt este disponibilă în plus Advanced DDoS Protection, cu adresă IP protejată dedicată, scrubbing global de până la 17 Tbps și reguli pe care le gestionați singur, de la 50,00 € pe lună. Pentru Edge VPS, VPS-urile cu trafic nelimitat și serverele de la alți furnizori există Remote DDoS Protection, de la 25,99 € pe lună. Ambele sunt PrePaid, fără durată minimă.
Oferă KernelHost protecție DDoS special pentru Minecraft și FiveM?
Da, cu Advanced DDoS Protection pentru serverele din rețeaua noastră din Frankfurt. Aceasta include profiluri de mitigare gata configurate pentru peste 40 de jocuri și protocoale, printre care Minecraft (port Java 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 și DayZ, precum și servere voice precum TeamSpeak și Mumble. Atacurile specifice jocurilor, cum ar fi Nullping sau fake handshake floods, sunt filtrate în timp real, fără a afecta traficul legitim al jucătorilor. Împotriva atacurilor flood uzuale, fiecare server Minecraft și FiveM de la KernelHost este deja acoperit de protecția inclusă. Pentru Edge VPS, VPS-urile cu trafic nelimitat și serverele de la alți furnizori există Remote DDoS Protection, cu profiluri de filtrare pentru Minecraft și FiveM.
Pot proteja de atacuri DDoS serverul meu de jocuri găzduit la alt furnizor?
Da. Dacă vă puteți muta serverul la noi, vă recomandăm Advanced DDoS Protection în rețeaua noastră din Frankfurt: cea mai completă protecție a noastră, cu reguli de filtrare proprii și ping redus în toată Europa. Dacă mutarea nu este o opțiune, Remote DDoS Protection face din serverul dvs. extern un server anti-DDoS, acolo unde se află: primiți un IP anycast protejat în fața serverului, fără migrare și fără tunel, iar atacurile sunt filtrate cu o capacitate de mitigare de până la 17 Tbps. Cu protocolul PROXY activat, serverul dvs. vede în continuare adresele IP reale ale jucătorilor. Serverul are nevoie de o adresă IPv4 publică fixă. După configurarea Remote DDoS Protection, schimbați cel puțin o dată adresa IP a serverului și introduceți-o pe cea nouă în panoul clientului, ca atacatorii să nu mai poată lovi adresa veche.
Unde filtrează Remote DDoS Protection atacurile?
În 25 de orașe de pe cinci continente, printre care Frankfurt, Amsterdam, Londra, Paris, Varșovia, Ashburn, Los Angeles, Toronto, Hong Kong, Singapore, Sydney, Johannesburg, Istanbul și Dubai. Traficul din alte regiuni este direcționat automat către cea mai apropiată locație de filtrare.
Cât costă Remote DDoS Protection?
De la 25,99 € pe lună pentru un port protejat. Puteți adăuga oricând mai multe porturi printr-un upgrade. Serviciul este PrePaid, fără durată minimă, iar traficul de atac nu este facturat niciodată.
Ghiduri suplimentare despre protecția DDoS



