Ochrona przed atakami DDoS: 3,2 Tbps w cenie, opcjonalnie do 17 Tbps
Ochrona DDoS na trzech poziomach: w cenie, Advanced i Remote
Nasza stała ochrona DDoS filtruje ataki w czasie rzeczywistym, na trzech poziomach. W cenie otrzymujesz podstawową ochronę 3,2 Tbps przed popularnymi atakami typu flood, zautomatyzowaną, stale aktywną i bez dodatkowych opłat; w naszej własnej sieci we Frankfurcie odpowiada za nią filtrowanie Arbor on-premise. Dla mocno atakowanych projektów w naszej sieci we Frankfurcie Advanced DDoS Protection dodatkowo kieruje ruch przez globalną sieć scrubbing o przepustowości mitygacji 17 Tbps, która przechwytuje ataki wolumetryczne blisko ich źródła. Dla Edge VPS, VPS bez limitu transferu i serwerów u innych dostawców dostępna jest Remote DDoS Protection z chronionym adresem IP anycast i przepustowością mitygacji do 17 Tbps, bez migracji. Twoja infrastruktura pozostaje online nawet podczas ataku.
17 Tbpsz Advanced lub Remote, 3,2 Tbps zawsze w cenie
24/7stała ochrona, zero opóźnienia reakcji
40+profile ochrony dla gier i usług z Advanced DDoS Protection
0 €dopłaty: w cenie wszystkich serwerów
Filtrowanie w czasie rzeczywistym
Ataki są wykrywane i filtrowane w ciągu kilku milisekund. Bez null-routing, Twój serwer pozostaje stale dostępny.
Automatyczne wykrywanie
Stała ochrona działa w tle bez konfiguracji. Typowe wzorce ataków są automatycznie wykrywane i filtrowane 24/7.
Podstawowa ochrona przed popularnymi atakami typu flood
Ochrona w cenie automatycznie filtruje ataki UDP, SYN, ICMP i amplification. Layer 7 i własne reguły filtrowania obsługuje Advanced DDoS Protection.
Ochrona DDoS dla serwerów gier
Ochrona w cenie zabezpiecza również serwery gier przed popularnymi atakami typu flood. Przy ukierunkowanych atakach na Minecraft, FiveM, CS2 lub Rust pomagają profile gier Advanced DDoS Protection.
W cenie
Aktywowana w każdym pakiecie serwerowym KernelHost bez dodatkowych opłat. Bez oddzielnych poziomów ochrony, bez ukrytych kosztów, po prostu w cenie.
Wsparcie awaryjne
Trwający atak DDoS u obecnego dostawcy? Skontaktuj się z nami bezpośrednio w celu szybkiej migracji, wyciągniemy Cię z ognia.
Stała ochrona DDoS Arbor
Druga warstwa ochrony bezpośrednio przed Twoim serwerem: ochrona DDoS Arbor automatycznie wykrywa popularne ataki typu flood i je odfiltrowuje, nawet gdy jednocześnie wysyłanych jest kilka wzorców ataków.
Ochrona jest codziennie rozwijana i dostosowywana w celu rozpoznawania nowych wzorców ataków. Działa nieprzerwanie i automatycznie dla wszystkich serwerów root, game serwerów i serwerów WWW w naszej własnej sieci we Frankfurcie nad Menem.
Advanced DDoS Protection dla serwerów w naszej sieci we Frankfurcie
Rozszerzona ochrona DDoS z technologią 17 Tbps dla mocno atakowanych game serwerów i wymagających projektów: dedykowane chronione IP z naszego rdzenia we Frankfurcie, z samodzielnie zarządzanymi regułami ochrony i zapory w panelu klienta.
Zamów
Zamów Advanced DDoS Protection i natychmiast otrzymaj dedykowany, chroniony adres IP z naszego rdzenia we Frankfurcie o niskich opóźnieniach.
Połącz
Twój serwer przełączamy na dedykowane chronione IP bezpośrednio w naszej własnej sieci. Po Twojej stronie nie jest potrzebna żadna przebudowa, ochrona jest aktywna natychmiast.
Pod ochroną
Wybierz profil ochrony w panelu klienta, reguły działają w czasie rzeczywistym. Ataki są przechwytywane w globalnej sieci scrubbing blisko ich źródła.
- Layer 3, 4 i 7: każda gra i każda aplikacja na dowolnym porcie TCP lub UDP
- Własne reguły ochrony, samodzielnie zarządzane w panelu klienta
- Chroni także TeamSpeak, Mumble, OpenVPN, WireGuard, strony WWW, SSH i RDP
- Gry custom i zmodyfikowane w pełni obsługiwane
Zoptymalizowane profile ochrony dla ponad 40 gier, usług i protokołów
Gry
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Usługi & protokoły
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Własne aplikacje TCP
Własne aplikacje UDP
i wiele innych na życzenie
Zamów Advanced DDoS Protection
od 50,00 € miesięcznie, PrePaid bez minimalnego okresu umowy
Remote DDoS Protection: ochrona DDoS serwerów u dowolnego dostawcy
Twój serwer zostaje tam, gdzie jest: Remote DDoS Protection umieszcza przed nim chroniony adres IP anycast, niezależnie od tego, u jakiego dostawcy działa, i filtruje ataki z przepustowością mitygacji do 17 Tbps, bez migracji i bez tunelu.
Wybierz porty
Przy zamówieniu podajesz stały publiczny adres IPv4 swojego serwera, wybierasz porty i protokoły do ochrony oraz profil filtrowania, na przykład dla serwera Minecraft lub FiveM.
Otrzymaj chronione IP
Otrzymujesz własny chroniony adres IP. Następnie co najmniej raz zmień adres IP swojego serwera (w przypadku Edge VPS i VPS bez limitu transferu: wraz z nowym serwerem w tym samym pakiecie) i wpisz nowy adres w panelu klienta, dzięki czemu prawdziwy adres pozostanie ukryty. Instrukcja konfiguracji pomoże Ci dopuścić na serwerze wyłącznie ruch z sieci filtrującej.
Połącz użytkowników
Twoi gracze i użytkownicy łączą się z chronionym adresem IP. Dzięki protokołowi PROXY v1 i v2 Twój serwer nadal widzi ich prawdziwe adresy IP.
- Sieć filtrująca anycast o przepustowości do 17 Tbps, mitygacja w czasie poniżej sekundy
- Zawsze aktywna ochrona w warstwie 4 dla TCP i UDP, bez null-routingu Twojego chronionego IP
- Rozliczenie za każdy chroniony port, kolejne porty dokupisz w każdej chwili, rozszerzając pakiet
- Czysty ruch w cenie (Fair Use), za ruch z ataków nigdy nie naliczamy opłat
Lokalizacje filtrowania sieci Anycast:
- Europa: Frankfurt, Amsterdam, Londyn, Paryż, Warszawa, Monachium, Marsylia, Manchester, Helsinki
- Ameryka Północna: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Azja: Hongkong, Singapur, Osaka, Dżakarta
- Oceania: Sydney
- Afryka: Johannesburg, Kair
- Turcja i Bliski Wschód: Stambuł, Dubaj, Rijad
- Ruch z innych regionów jest automatycznie kierowany do najbliższej lokalizacji filtrowania
Zoptymalizowane profile filtrowania dla:
- Minecraft (Java i Bedrock)
- Counter-Strike 2, CS:GO i 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Gry stworzone w Unity (UNet i UTP)
- Każda inna aplikacja TCP lub UDP dzięki profilom ogólnym
Zamów Remote DDoS Protection
od 25,99 € miesięcznie za jeden chroniony port, PrePaid bez minimalnego okresu umowy
Porównanie ochrony anty-DDoS: w cenie, Advanced czy Remote
| Ochrona w cenie | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Przepustowość mitygacji | 3,2 Tbps | Do 17 Tbps | Do 17 Tbps |
| Dla serwerów | W KernelHost | W naszej sieci we Frankfurcie | U dowolnego dostawcy |
| Filtrowanie | Podstawowa ochrona przed popularnymi atakami typu flood | Profile dla ponad 40 gier i usług, własne reguły | Profile dla serwerów Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak i innych |
| Adres IP | Adres IP Twojego serwera | Dedykowany chroniony adres IP | Własny chroniony adres IP anycast |
| Konfiguracja | Aktywna automatycznie | Przełączenie w naszej sieci | Porty w panelu klienta, protokół PROXY |
| Cena | W cenie | Od 50,00 € miesięcznie | Od 25,99 € miesięcznie |
Awaria: czy Twój projekt jest aktualnie pod atakiem DDoS?
Skontaktuj się z nami przez zgłoszenie lub WhatsApp Emergency Chat pod +43 650 8209883. Pomożemy natychmiast.
Dla przypadków specjalnych i mocno atakowanych projektów: nasza Advanced DDoS Protection z technologią 17 Tbps oraz samodzielnie zarządzanymi regułami ochrony w panelu klienta jest gotowa do działania w ciągu kilku minut.
Twój serwer działa u innego dostawcy? Lżejsza alternatywa: Remote DDoS Protection ochroni go bez migracji, z rozliczeniem za port.
Często zadawane pytania o ochronie DDoS
Czym jest DDoS i jak szkodzi mojemu serwerowi?
DDoS (Distributed Denial of Service) to cyberatak, w którym setki lub tysiące źródeł równocześnie wysyła masowe żądania do serwera, aby go przeciążyć i wyłączyć. Powoduje to przestoje, utratę przychodów i uszczerbek reputacji. Szczególnie destrukcyjny dla game serwerów, sklepów internetowych i usług biznesowych.
Co oznacza "stała ochrona" w ochronie DDoS?
Stała ochrona oznacza, że filtr DDoS jest stale aktywny: 24 godziny na dobę, 7 dni w tygodniu, bez konieczności wcześniejszego wykrycia ataku. W przeciwieństwie do reaktywnej ochrony (która aktywuje się dopiero po kilku minutach), w KernelHost nie ma krótkich faz offline na początku ataku.
Czym jest null-routing i czy KernelHost go stosuje?
Null-routing oznacza, że dostawca całkowicie blokuje adres IP atakowanego serwera, aby chronić swoją sieć. W ten sposób tracony jest również legalny ruch i serwer jest offline. KernelHost nie stosuje ochrony opartej na null-routing. Zamiast tego ruch ataku jest odfiltrowywany, a legalne połączenia są przepuszczane; w naszej własnej sieci we Frankfurcie nad Menem odpowiada za to filtrowanie Arbor w czasie rzeczywistym.
Czy filtr DDoS spowalnia moje połączenie?
Nie. W naszej własnej sieci we Frankfurcie nad Menem filtr DDoS Arbor nie dodaje żadnych opóźnień do normalnego ruchu. Filtrowanie odbywa się na poziomie sprzętowym bezpośrednio w infrastrukturze sieciowej i nie ma mierzalnego wpływu na czasy ping. Idealny dla aplikacji gamingowych, gdzie liczy się każda milisekunda.
Czym są ataki Layer 7 i czy KernelHost przed nimi chroni?
Ataki Layer 7 (warstwa aplikacji) nie celują w pojemność sieci, lecz w logikę aplikacji: HTTP floods, zapytania DNS, SIP invite floods lub złożone zapytania API, które wyczerpują serwer pod względem zasobów. Ochrona w cenie o mocy 3,2 Tbps to podstawowa ochrona przed popularnymi atakami typu flood na poziomie sieci. Przed atakami na Layer 7 chroni Advanced DDoS Protection dla serwerów w naszej sieci we Frankfurcie: filtruje na Layer 3, 4 i 7, z profilami ochrony dopasowanymi do Twojej gry lub aplikacji dla każdego portu i protokołu oraz z własnymi regułami w panelu klienta.
Czy istnieje specjalna ochrona DDoS dla serwerów gier?
Tak, z Advanced DDoS Protection. Ochrona w cenie filtruje popularne ataki typu flood również w przypadku serwerów gier. Specjalną mitygację dla protokołów gier, takich jak Minecraft, FiveM, CS2, ARK, Rust i Palworld, zapewnia Advanced DDoS Protection dla serwerów w naszej sieci we Frankfurcie: odfiltrowuje pakiety atakujące bez wpływu na legalny ruch graczy i chroni również serwery głosowe, takie jak TeamSpeak. Dla serwerów gier na Edge VPS, VPS bez limitu transferu lub u innych dostawców dostępna jest Remote DDoS Protection z profilami filtrowania m.in. dla serwerów Minecraft, FiveM, Rust i TeamSpeak.
Jak szybko ataki DDoS są wykrywane i filtrowane?
Ponieważ KernelHost prowadzi stałą ochronę, ataki nie są wykrywane dopiero po wystąpieniu szkód. W naszej własnej sieci we Frankfurcie nad Menem ruch jest stale kierowany przez infrastrukturę scrubbing Arbor. Pakiety atakujące są identyfikowane i filtrowane w ciągu milisekund, bez tego, aby Twój serwer był offline nawet na chwilę.
Czy mogę samodzielnie zarządzać swoimi regułami ochrony i zapory?
Tak. Z Advanced DDoS Protection samodzielnie zarządzasz swoimi regułami ochrony w panelu klienta: wybierasz profile ochrony dla swojej gry lub aplikacji dla każdego portu i protokołu, a zmiany działają w czasie rzeczywistym. Dzięki temu dostosowujesz mitygację do swojego projektu bez zgłoszenia, podczas gdy ruch ataku jest przechwytywany w sieci scrubbing 17 Tbps, zanim dotrze do Twojego serwera.
Jak szybko Advanced DDoS Protection jest gotowa do użycia?
Chroniony adres IP jest przydzielany automatycznie zaraz po złożeniu zamówienia. Po połączeniu serwera wybierasz w panelu klienta profil ochrony dla swojej gry lub aplikacji, ze zoptymalizowanymi profilami dla ponad 40 gier i usług, w tym Minecraft, FiveM, Rust i Counter-Strike. Zmiany reguł działają w czasie rzeczywistym.
Jakie rozmiary ataków DDoS odparł już KernelHost?
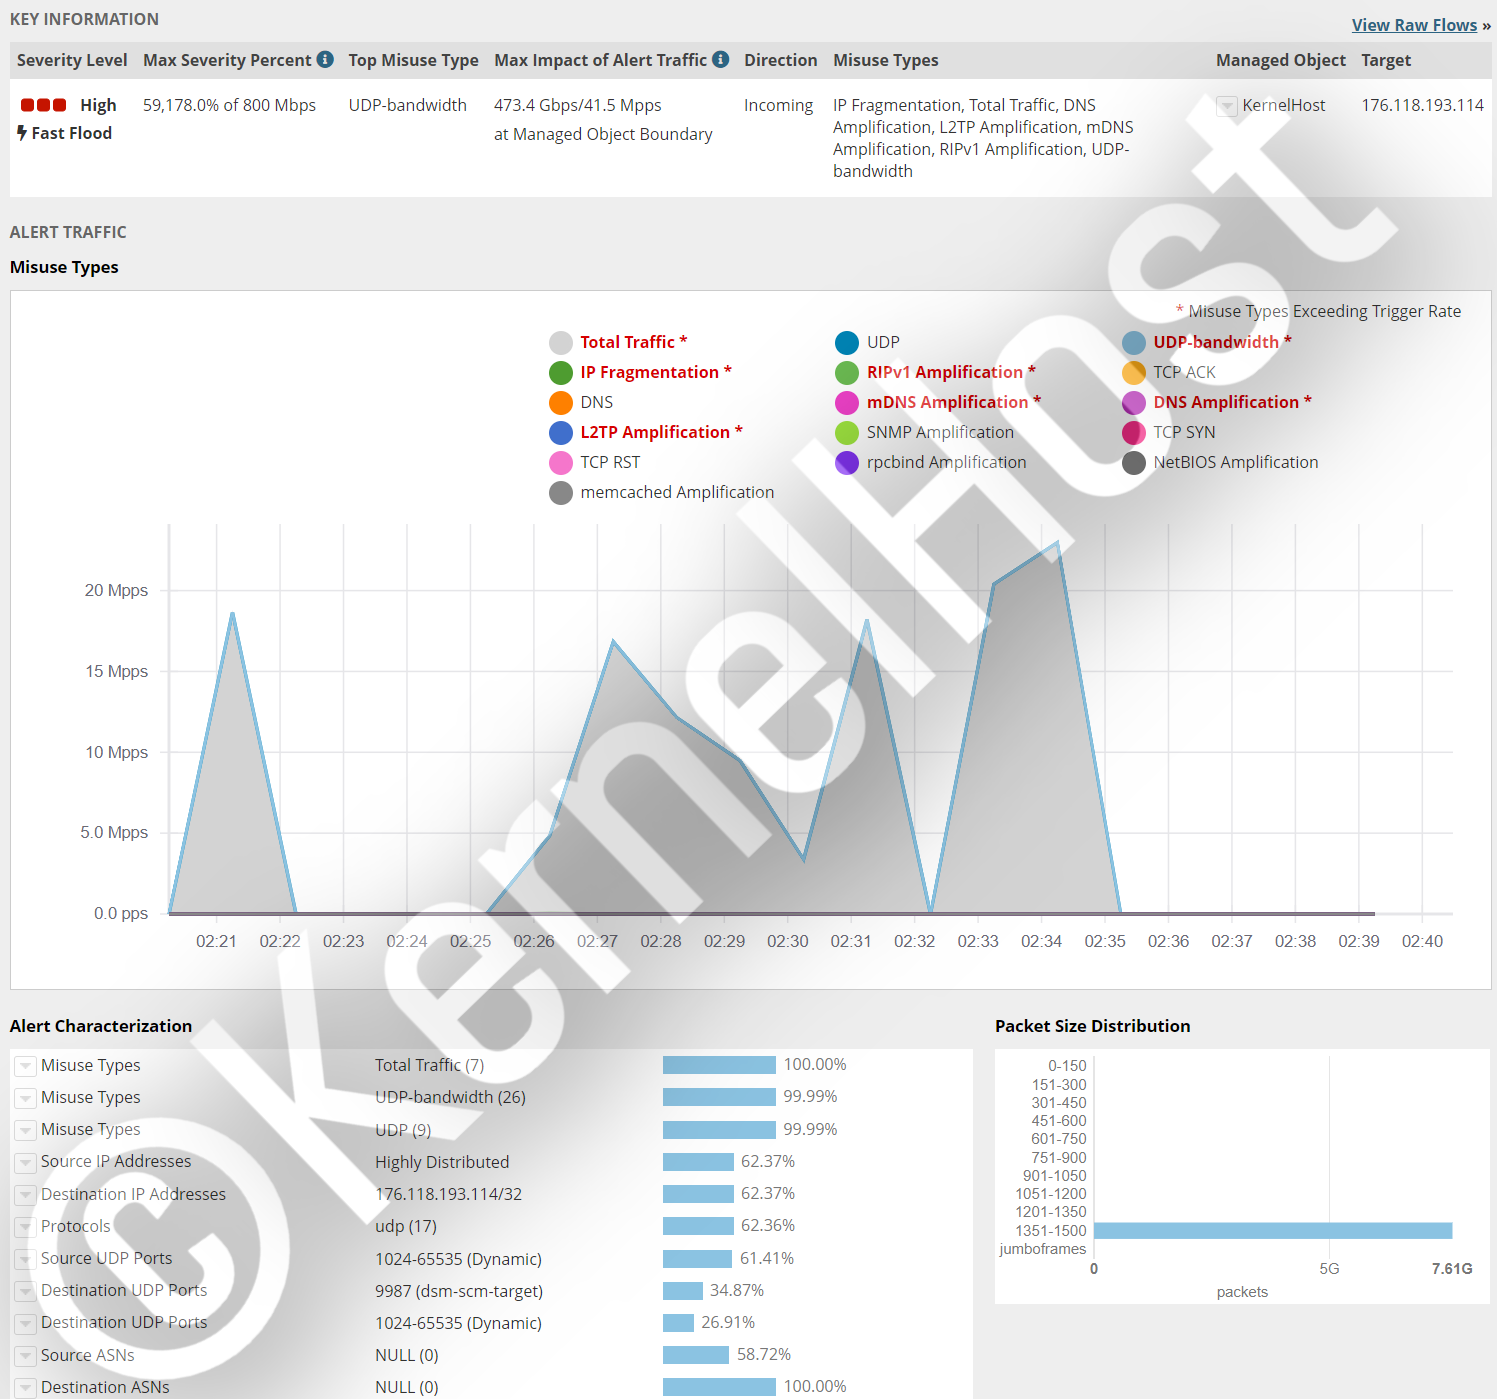
Ochrona DDoS od KernelHost w praktyce między innymi odfiltrowała w czasie rzeczywistym złożony atak wielowektorowy o sile ponad 473,4 Gbit/s i ponad 41,5 miliona pakietów na sekundę na serwer TeamSpeak (port 9987 UDP) oraz UDP flood o sile ponad 112,2 Gbit/s na serwer gry ARK, za każdym razem bez przestoju i bez utraty pakietów. Niezawodnie odpierane są również ataki na wszystkie porty (0 do 65535).
Ile kosztuje hosting z ochroną DDoS w KernelHost?
Stała ochrona DDoS 3,2 Tbps jest w cenie, bez dopłat, od KVM VPS, przez serwery gier i hosting WWW, aż po serwery dedykowane. Nie ma osobnego pakietu ochronnego ani ukrytych kosztów. Dla szczególnie mocno atakowanych projektów w naszej sieci we Frankfurcie dostępna jest dodatkowo Advanced DDoS Protection z dedykowanym chronionym IP, globalną siecią scrubbing do 17 Tbps i samodzielnie zarządzanymi regułami od 50,00 € miesięcznie. Dla Edge VPS, VPS bez limitu transferu i serwerów u innych dostawców dostępna jest Remote DDoS Protection od 25,99 € miesięcznie. Obie usługi działają w modelu PrePaid bez minimalnego okresu umowy.
Czy KernelHost oferuje ochronę DDoS specjalnie dla Minecrafta i FiveM?
Tak, z Advanced DDoS Protection dla serwerów w naszej sieci we Frankfurcie. Zawiera ona gotowe profile mitygacji dla ponad 40 gier i protokołów, w tym Minecraft (port Java 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 i DayZ, a także serwery głosowe takie jak TeamSpeak i Mumble. Ataki specyficzne dla gier, takie jak Nullping czy fake handshake floods, są filtrowane w czasie rzeczywistym, bez wpływu na legalny ruch graczy. Przed popularnymi atakami typu flood każdy serwer Minecraft i FiveM w KernelHost jest już zabezpieczony ochroną w cenie. Dla Edge VPS, VPS bez limitu transferu i serwerów u innych dostawców dostępna jest Remote DDoS Protection z profilami filtrowania dla serwerów Minecraft i FiveM.
Czy mogę zabezpieczyć serwer u innego dostawcy przed atakami DDoS?
Tak. Najlepiej przenieś serwer do nas i korzystaj z Advanced DDoS Protection w naszej sieci we Frankfurcie, z własnymi regułami filtrowania i niskim pingiem w całej Europie. Jeśli przeprowadzka nie wchodzi w grę, Remote DDoS Protection ochroni także serwery zewnętrzne: otrzymujesz chroniony adres IP anycast przed swoim serwerem, bez migracji i bez tunelu, a ataki są filtrowane z przepustowością mitygacji do 17 Tbps. Dzięki protokołowi PROXY Twój serwer nadal widzi prawdziwe adresy IP Twoich graczy. Warunkiem jest stały publiczny adres IPv4. Po skonfigurowaniu Remote DDoS Protection co najmniej raz zmień adres IP serwera i wpisz nowy w panelu klienta, aby atakujący nie mogli dalej uderzać bezpośrednio w stary adres.
Gdzie Remote DDoS Protection filtruje ataki?
W 25 miastach na pięciu kontynentach, m.in. we Frankfurcie, w Amsterdamie, Londynie, Paryżu, Warszawie, Ashburn, Los Angeles, Toronto, Hongkongu, Singapurze, Sydney, Johannesburgu, Stambule i Dubaju. Ruch z innych regionów jest automatycznie kierowany do najbliższej lokalizacji filtrowania.
Ile kosztuje Remote DDoS Protection?
Od 25,99 € miesięcznie za jeden chroniony port. Kolejne porty dokupisz w każdej chwili, rozszerzając pakiet. Usługa działa w modelu PrePaid bez minimalnego okresu umowy, a za ruch z ataków nigdy nie naliczamy opłat.
Dodatkowe poradniki dotyczące ochrony DDoS



