Protección anti DDoS: 3,2 Tbps incluidos, hasta 17 Tbps para servidores de juegos
Protección DDoS en tres niveles: incluida, Advanced y Remote
Nuestra protección DDoS permanente filtra los ataques en tiempo real y se divide en tres niveles. El nivel incluido ofrece 3,2 Tbps de protección básica contra floods habituales, automatizada, siempre activa y sin coste adicional; en nuestra propia red en Fráncfort, de ello se encarga el filtrado Arbor on-premise. Para proyectos fuertemente atacados en nuestra red de Fráncfort, la Advanced DDoS Protection dirige además el tráfico a través de una red global de scrubbing con 17 Tbps de capacidad de mitigación, que absorbe los ataques volumétricos cerca de su origen. Para VPS Edge, VPS con tráfico ilimitado y servidores en otros proveedores existe la Remote DDoS Protection, con una IP anycast protegida y hasta 17 Tbps de capacidad de mitigación, sin migración. Tu infraestructura sigue en línea incluso bajo ataque.
17 Tbpscon Advanced o Remote, 3,2 Tbps siempre incluidos
24/7protección permanente, sin tiempo de reacción
40+perfiles para juegos y servicios con Advanced DDoS Protection
0 €coste adicional: incluida en todos los servidores
Filtrado en tiempo real
Los ataques se detectan y filtran en milisegundos. Sin null-routing, tu servidor permanece accesible de forma continua.
Detección automática
La protección continua se ejecuta permanentemente en segundo plano, sin configuración. Los patrones de ataque habituales se detectan automáticamente y se filtran 24/7.
Protección básica contra floods habituales
La protección incluida filtra automáticamente los floods UDP, SYN e ICMP y los ataques de amplificación. De la Capa 7 y de tus propias reglas se encarga la Advanced DDoS Protection.
Protección DDoS para servidores de juegos
La protección incluida también cubre los servidores de juegos frente a floods habituales. Para ataques dirigidos a Minecraft, FiveM, CS2 o Rust, la Advanced DDoS Protection añade perfiles de juego.
Incluido gratis
Activado en cada paquete de servidor de KernelHost sin coste adicional. Sin niveles de protección separados, sin tarifas ocultas, simplemente incluido.
Soporte de emergencia
¿Bajo ataque en tu proveedor actual? Contáctanos para una migración rápida, te sacamos del fuego.
Protección DDoS Arbor siempre activa
La segunda capa de protección justo delante de tu servidor: la protección DDoS Arbor detecta automáticamente los floods habituales y los filtra, incluso cuando llegan varios patrones de ataque a la vez.
La protección se desarrolla y adapta diariamente para detectar nuevos patrones de ataque. Funciona de forma continua y automática en todos los servidores root, servidores de juego y servidores web de nuestra propia red en Fráncfort.
Advanced DDoS Protection para servidores en nuestra red de Fráncfort
Protección DDoS avanzada con tecnología de 17 Tbps para servidores de juego fuertemente atacados y proyectos exigentes: una IP protegida dedicada desde nuestro núcleo de Fráncfort, con reglas de protección y firewall autogestionables en el Área de Cliente.
Contratar
Contrata Advanced DDoS Protection y recibe al instante tu dirección IP protegida dedicada desde nuestro núcleo de baja latencia en Fráncfort.
Conectar
Conmutamos tu servidor a la IP protegida dedicada directamente dentro de nuestra propia red. No se necesita ningún cambio por tu parte, la protección está activa de inmediato.
Protegido
Elige un perfil de protección en el Área de Cliente, las reglas se aplican en tiempo real. Los ataques se absorben en la red global de scrubbing cerca de su origen.
- Layer 3, 4 y 7: cualquier juego y cualquier aplicación en cualquier puerto TCP o UDP
- Tus propias reglas de protección, autogestionadas en el Área de Cliente
- Protege también TeamSpeak, Mumble, OpenVPN, WireGuard, sitios web, SSH y RDP
- Compatibilidad total con juegos personalizados y con mods
Perfiles de protección optimizados para más de 40 juegos, servicios y protocolos
Juegos
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Servicios & protocolos
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Aplicaciones TCP personalizadas
Aplicaciones UDP personalizadas
y muchos más bajo petición
Contratar Advanced DDoS Protection
desde 50,00 € al mes, PrePaid sin permanencia mínima
Remote DDoS Protection: protección anti DDoS para servidores en cualquier proveedor
Tu servidor se queda donde está: la Remote DDoS Protection coloca una IP anycast protegida delante de tu servidor, esté en el proveedor que esté, y filtra los ataques con hasta 17 Tbps de capacidad de mitigación, sin migración y sin túnel.
Elegir puertos
Al hacer el pedido indicas la dirección IPv4 pública fija de tu servidor y eliges qué puertos y protocolos se protegen y qué perfil de filtrado se aplica, por ejemplo para Minecraft o FiveM.
Recibir la IP protegida
Recibes tu propia dirección IP protegida. Después cambia al menos una vez la IP de tu servidor (en los VPS Edge y los VPS con tráfico ilimitado, con un nuevo servidor en el mismo plan) y registra la nueva en el Área de Cliente; así la dirección real permanece oculta. Con la guía de configuración permites en tu servidor solo el tráfico procedente de la red de filtrado.
Conectar a los usuarios
Tus jugadores y usuarios se conectan a la IP protegida. Con el protocolo PROXY (v1 o v2) activado para el puerto y en tu propio servidor, sigues viendo sus direcciones IP reales.
- Red de filtrado anycast con hasta 17 Tbps, mitigación en menos de un segundo
- Protección permanente en Layer 4 para TCP y UDP, sin null-routing de tu IP protegida
- Facturación por puerto protegido, más puertos en cualquier momento mediante una ampliación
- Tráfico limpio incluido (Fair Use), el tráfico de ataque nunca se factura
Ubicaciones de filtrado de la red Anycast:
- Europa: Fráncfort, Ámsterdam, Londres, París, Varsovia, Múnich, Marsella, Mánchester, Helsinki
- América del Norte: Ashburn, Los Ángeles, Chicago, Dallas, Miami, Toronto
- Asia: Hong Kong, Singapur, Osaka, Yakarta
- Oceanía: Sídney
- África: Johannesburgo, El Cairo
- Turquía y Oriente Medio: Estambul, Dubái, Riad
- El tráfico procedente de otras regiones se dirige automáticamente a la ubicación de filtrado más cercana
Perfiles de filtrado optimizados para:
- Minecraft (Java y Bedrock)
- Counter-Strike 2, CS:GO y 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Juegos desarrollados con Unity (UNet y UTP)
- Cualquier otra aplicación TCP o UDP con los perfiles genéricos
Contratar Remote DDoS Protection
desde 25,99 € al mes por un puerto protegido, PrePaid sin permanencia mínima
Comparativa de protección anti DDoS: incluida, Advanced o Remote
| Protección incluida | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Capacidad de mitigación | 3,2 Tbps | Hasta 17 Tbps | Hasta 17 Tbps |
| Para servidores | En KernelHost | En nuestra red de Fráncfort | En cualquier proveedor |
| Filtrado | Protección básica contra floods habituales | Perfiles para más de 40 juegos y servicios, reglas propias | Perfiles para Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak y más |
| Dirección IP | La IP de tu servidor | IP protegida dedicada | IP anycast protegida propia |
| Configuración | Activa automáticamente | Conmutación dentro de nuestra red | Puertos en el Área de Cliente, protocolo PROXY |
| Precio | Incluida | Desde 50,00 € al mes | Desde 25,99 € al mes |
Emergencia: ¿tu proyecto está bajo ataque DDoS actualmente?
Contáctanos vía ticket o chat de emergencia de WhatsApp al +43 650 8209883. Te ayudamos de inmediato.
Para casos especiales y proyectos fuertemente atacados: nuestra Advanced DDoS Protection con tecnología de 17 Tbps y reglas de protección autogestionables en el Área de Cliente está lista en cuestión de minutos.
¿Tu servidor está alojado en otro proveedor? La alternativa ligera: Remote DDoS Protection lo protege sin migración, con facturación por puerto.
Protección DDoS: Preguntas Frecuentes
¿Qué es DDoS y cómo daña a mi servidor?
DDoS (Distributed Denial of Service) es un ciberataque donde cientos o miles de fuentes envían simultáneamente una avalancha masiva de solicitudes a un servidor para sobrecargarlo y dejarlo fuera de línea. Esto provoca tiempo de inactividad, pérdida de ingresos y daño reputacional. Especialmente devastador para servidores de gaming, tiendas online y servicios empresariales.
¿Qué significa "protección permanente"?
Protección permanente significa que el filtro DDoS está activo todo el tiempo: 24 horas al día, 7 días a la semana, sin que un ataque tenga que ser detectado primero. A diferencia de la protección reactiva (que se activa solo después de unos minutos), en KernelHost no hay breves fases fuera de línea al inicio de un ataque.
¿Qué es el null-routing y lo hace KernelHost?
Null-routing significa que un proveedor bloquea por completo la dirección IP de un servidor atacado para proteger su red. El tráfico legítimo también se pierde y el servidor queda fuera de línea. KernelHost no opera protección basada en null-routing. En cambio, el tráfico de ataque se filtra mientras se permite el paso de las conexiones legítimas; en nuestra propia red en Fráncfort, de ello se encarga el filtrado Arbor en tiempo real.
¿El filtro DDoS ralentiza mi conexión?
No. En nuestra propia red en Fráncfort, el filtro DDoS Arbor no añade ninguna latencia al tráfico normal. El filtrado se realiza a nivel de hardware directamente en la infraestructura de red y no tiene impacto medible en los tiempos de ping. Ideal para aplicaciones de gaming donde cada milisegundo cuenta.
¿Qué son los ataques de Capa 7 y protege KernelHost contra ellos?
Sí, con la Advanced DDoS Protection. Los ataques de Capa 7 (capa de aplicación) no apuntan a la capacidad de red, sino a la lógica de la aplicación: HTTP floods, consultas DNS, SIP invite floods o solicitudes API complejas que agotan los recursos del servidor. Los 3,2 Tbps incluidos son una protección básica contra floods habituales a nivel de red. Frente a los ataques de Capa 7 está disponible la Advanced DDoS Protection para servidores en nuestra red de Fráncfort: filtra en las capas 3, 4 y 7, con perfiles de protección para tu juego o aplicación por puerto y protocolo y con tus propias reglas en el Área de Cliente.
¿Existe una protección DDoS especial para servidores de juegos?
Sí, con la Advanced DDoS Protection. La protección incluida también filtra los floods habituales en los servidores de juegos. Una mitigación especial para protocolos de juego como Minecraft, FiveM, CS2, ARK, Rust y Palworld la ofrece la Advanced DDoS Protection para servidores en nuestra red de Fráncfort: filtra los paquetes de ataque sin afectar al tráfico legítimo de los jugadores y protege también servidores de voz como TeamSpeak. Para servidores de juegos en VPS Edge, en VPS con tráfico ilimitado o en otros proveedores existe la Remote DDoS Protection, con perfiles de filtrado para Minecraft, FiveM, Rust, TeamSpeak y más.
¿Con qué rapidez se detectan y filtran los ataques DDoS?
Como KernelHost opera con protección permanente, los ataques no se detectan después de que se haya producido el daño. En nuestra propia red en Fráncfort, el tráfico se dirige permanentemente a través de la infraestructura de scrubbing de Arbor. Los paquetes de ataque se identifican y filtran en milisegundos, sin que tu servidor se quede fuera de línea ni siquiera brevemente.
¿Puedo gestionar yo mismo mis reglas de protección y firewall?
Sí. Con Advanced DDoS Protection gestionas tus reglas de protección tú mismo en el Área de Cliente: eliges perfiles de protección para tu juego o aplicación por puerto y protocolo, y los cambios se aplican en tiempo real. Así adaptas la mitigación a tu proyecto sin abrir un ticket, mientras el tráfico de ataque se absorbe en la red de scrubbing de 17 Tbps antes de que llegue a tu servidor.
¿Con qué rapidez está lista para usar Advanced DDoS Protection?
Tu dirección IP protegida se asigna automáticamente justo después del pedido. Una vez conectado tu servidor, eliges en el Área de Cliente un perfil de protección para tu juego o aplicación, con perfiles optimizados para más de 40 juegos y servicios, entre ellos Minecraft, FiveM, Rust y Counter-Strike. Los cambios de reglas se aplican en tiempo real.
¿Qué tamaños de ataques DDoS ha mitigado ya KernelHost?
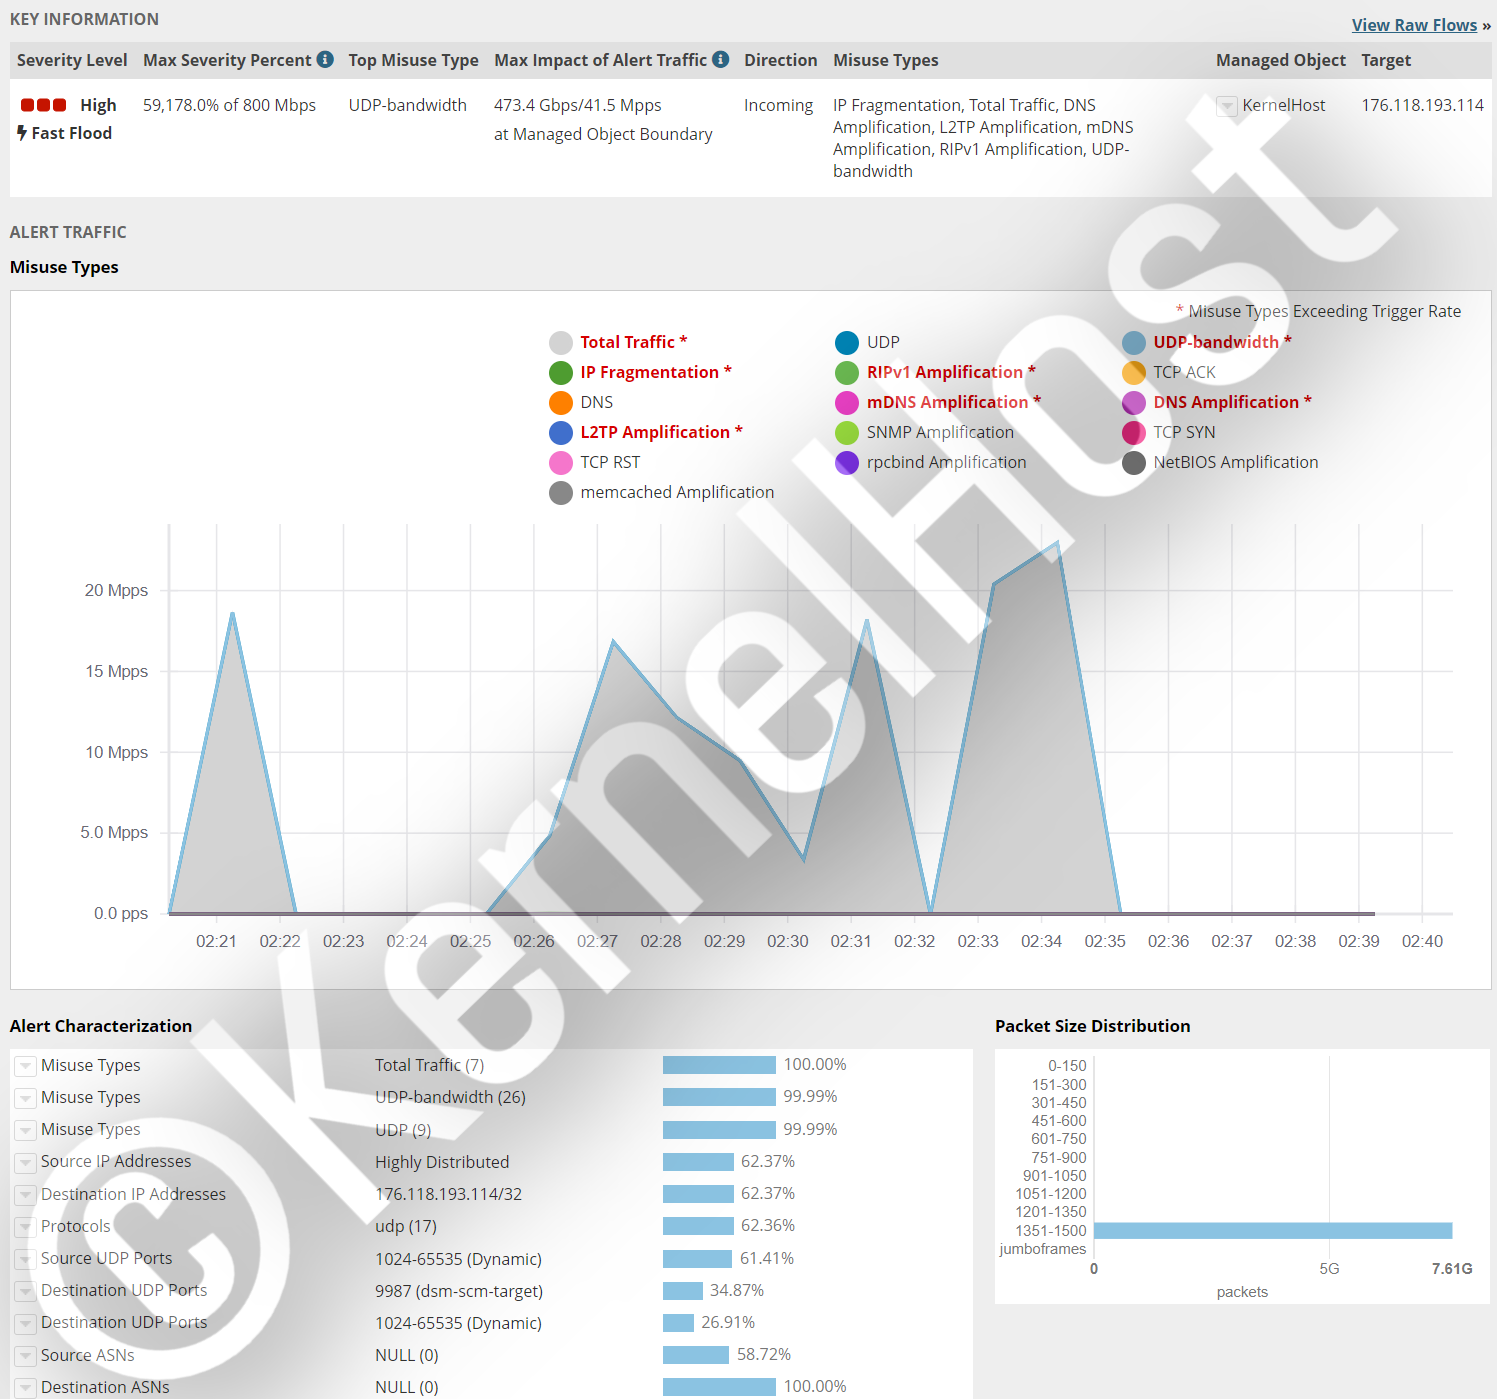
En la práctica, la protección DDoS de KernelHost ha filtrado en tiempo real, entre otros, un complejo ataque multivector de más de 473,4 Gbit/s y más de 41,5 millones de paquetes por segundo contra un servidor TeamSpeak (puerto 9987 UDP), así como un UDP flood de más de 112,2 Gbit/s contra un servidor de juego ARK, en cada caso sin interrupción y sin pérdida de paquetes. Los ataques a todos los puertos (de 0 a 65535) también se mitigan de forma fiable.
¿Cuánto cuesta el hosting con protección DDoS en KernelHost?
La protección DDoS permanente de 3,2 Tbps está incluida sin coste adicional, desde el KVM VPS, pasando por los servidores de juego y el alojamiento web, hasta los servidores dedicados. No hay ningún paquete de protección aparte ni costes ocultos. Para proyectos especialmente atacados en nuestra red de Fráncfort existe además la Advanced DDoS Protection, con IP protegida dedicada, scrubbing global de hasta 17 Tbps y reglas autogestionables desde 50,00 € al mes. Para VPS Edge, VPS con tráfico ilimitado y servidores en otros proveedores está la Remote DDoS Protection, desde 25,99 € al mes. Ambas se contratan PrePaid y sin permanencia mínima.
¿Ofrece KernelHost protección DDoS específicamente para Minecraft y FiveM?
Sí, con la Advanced DDoS Protection para servidores en nuestra red de Fráncfort. Incluye perfiles de mitigación listos para usar para más de 40 juegos y protocolos, entre ellos Minecraft (puerto Java 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 y DayZ, así como servidores de voz como TeamSpeak y Mumble. Los ataques específicos de juegos, como los floods Nullping o Fake-Handshake, se filtran en tiempo real sin afectar al tráfico legítimo de los jugadores. Frente a los floods habituales, cada servidor de Minecraft y FiveM en KernelHost ya cuenta con la protección incluida. Para VPS Edge, VPS con tráfico ilimitado y servidores en otros proveedores existe la Remote DDoS Protection, con perfiles de filtrado para Minecraft y FiveM.
¿Puedo proteger de ataques DDoS mi servidor de juegos alojado en otro proveedor?
Sí. Lo ideal es que migres tu servidor a KernelHost y uses la Advanced DDoS Protection en nuestra red de Fráncfort, con reglas de filtrado propias y rutas cortas en toda Europa. Si la migración no es una opción, la Remote DDoS Protection protege también servidores externos: recibes una IP anycast protegida delante de tu servidor, sin túnel y con hasta 17 Tbps de capacidad de mitigación. Con el protocolo PROXY activado, tu servidor sigue viendo las direcciones IP reales de tus jugadores. El requisito es una dirección IPv4 pública fija. Tras configurar la Remote DDoS Protection, cambia al menos una vez la IP de tu servidor y registra la nueva en el Área de Cliente, para que los atacantes no puedan seguir apuntando directamente a la dirección antigua.
¿Dónde filtra los ataques la Remote DDoS Protection?
En 25 ciudades de cinco continentes, entre ellas Fráncfort, Ámsterdam, Londres, París, Varsovia, Ashburn, Los Ángeles, Toronto, Hong Kong, Singapur, Sídney, Johannesburgo, Estambul y Dubái. El tráfico procedente de otras regiones se dirige automáticamente a la ubicación de filtrado más cercana.
¿Cuánto cuesta la Remote DDoS Protection?
Desde 25,99 € al mes por un puerto protegido. Puedes añadir más puertos en cualquier momento mediante una ampliación, PrePaid y sin permanencia mínima. El tráfico de ataque nunca se factura.
Guías adicionales sobre la protección DDoS



