DDoS-bescherming voor servers en gameservers: 3,2 Tbps inbegrepen, optioneel tot 17 Tbps
DDoS-bescherming in drie niveaus: inbegrepen, Advanced en Remote
Onze permanente DDoS-bescherming filtert aanvallen in real-time, in drie niveaus. Inbegrepen is 3,2 Tbps basisbescherming tegen gangbare floods, geautomatiseerd, permanent actief en zonder meerprijs; in ons eigen netwerk in Frankfurt zorgt de Arbor-filtering on-premise daarvoor. Voor zwaar aangevallen projecten in ons netwerk in Frankfurt leidt de Advanced DDoS Protection het verkeer bovendien via een wereldwijd scrubbing-netwerk met 17 Tbps mitigatiecapaciteit, dat volumetrische aanvallen dicht bij hun bron afvangt. Voor Edge VPS, VPS met onbeperkt dataverkeer en servers bij andere hosters is er de Remote DDoS Protection met een beschermd anycast-IP-adres en een mitigatiecapaciteit tot 17 Tbps, zonder verhuizing. Uw infrastructuur blijft online, zelfs onder aanval.
17 Tbpsmet Advanced of Remote, 3,2 Tbps altijd inbegrepen
24/7permanente bescherming, geen reactievertraging
40+profielen voor games en diensten met Advanced DDoS Protection
0 €meerprijs: bij alle servers inbegrepen
Real-time filtering
Aanvallen worden binnen enkele milliseconden gedetecteerd en gefilterd. Geen null-routing, uw server blijft ononderbroken bereikbaar.
Automatische detectie
De continue bescherming draait permanent op de achtergrond, zonder configuratie. Gangbare aanvalspatronen worden automatisch herkend en 24/7 gefilterd.
Basisbescherming tegen gangbare floods
De inbegrepen bescherming filtert UDP-, SYN- en ICMP-floods en amplificatieaanvallen automatisch. Layer 7 en eigen filterregels vallen onder de Advanced DDoS Protection.
DDoS-bescherming voor gameservers
De inbegrepen bescherming beveiligt ook gameservers tegen gangbare floods. Bij gerichte aanvallen op Minecraft, FiveM, CS2 of Rust helpen de gameprofielen van de Advanced DDoS Protection.
Gratis inbegrepen
Geactiveerd op alle KernelHost-serverpakketten zonder meerprijs. Geen aparte beschermingsniveaus, geen verborgen kosten, gewoon inbegrepen.
Noodondersteuning
Onder aanval bij uw huidige provider? Neem direct contact op voor snelle migratie, wij halen u uit het vuur.
Arbor altijd-actieve DDoS-bescherming
De tweede beschermingslaag direct vóór uw server: de Arbor DDoS-bescherming herkent gangbare floods automatisch en filtert ze eruit, ook als er meerdere aanvalspatronen tegelijk worden verzonden.
De bescherming wordt dagelijks doorontwikkeld en aangepast om nieuwe aanvalspatronen te herkennen. Ze draait continu en geautomatiseerd voor alle rootservers, gameservers en webservers in ons eigen netwerk in Frankfurt am Main.
Advanced DDoS Protection voor servers in ons netwerk in Frankfurt
Geavanceerde DDoS-bescherming met 17 Tbps technologie voor zwaar aangevallen gameservers en veeleisende projecten: een dedicated beschermd IP-adres uit onze Frankfurtse kern, met zelf beheerbare beschermings- en firewallregels in het klantenpaneel.
Bestellen
Bestel Advanced DDoS Protection en ontvang direct uw dedicated beschermde IP-adres uit onze Frankfurtse kern met lage latentie.
Verbinden
Wij zetten uw server direct binnen ons eigen netwerk over op het dedicated beschermde IP. Geen aanpassingen aan uw kant nodig, de bescherming is meteen actief.
Beschermd
Kies een beschermingsprofiel in het klantenpaneel, regels gelden in real-time. Aanvallen worden in het wereldwijde scrubbing-netwerk dicht bij hun bron afgevangen.
- Layer 3, 4 en 7: elk spel en elke applicatie op elke TCP- of UDP-poort
- Eigen beschermingsregels, zelf beheerd in het klantenpaneel
- Beschermt ook TeamSpeak, Mumble, OpenVPN, WireGuard, websites, SSH en RDP
- Custom en gemodde games volledig ondersteund
Geoptimaliseerde beschermingsprofielen voor 40+ games, diensten en protocollen
Games
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Diensten & protocollen
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Custom TCP-applicaties
Custom UDP-applicaties
en vele andere op aanvraag
Advanced DDoS Protection bestellen
vanaf 50,00 € per maand, prepaid zonder minimale looptijd
Remote DDoS Protection: anti-DDoS voor servers bij elke hoster
Uw server blijft waar hij is: de Remote DDoS Protection plaatst een beschermd anycast-IP-adres vóór uw server, bij welke hoster hij ook staat, en filtert aanvallen met een mitigatiecapaciteit tot 17 Tbps, zonder verhuizing en zonder tunnel.
Poorten kiezen
Bij de bestelling geeft u het vaste publieke IPv4-adres van uw server op en legt u vast welke poorten en protocollen beschermd worden en welk filterprofiel geldt, bijvoorbeeld voor Minecraft of FiveM.
Beschermd IP-adres ontvangen
U krijgt een eigen beschermd IP-adres. Wijzig daarna minstens één keer het IP-adres van uw server (bij Edge VPS en VPS met onbeperkt dataverkeer: via een nieuwe server in hetzelfde pakket) en vul het nieuwe adres in het klantenpaneel in, zodat het echte adres verborgen blijft. Met de installatiehulp laat u op uw server alleen nog verkeer uit het filternetwerk toe.
Gebruikers verbinden
Uw spelers en gebruikers verbinden met het beschermde IP-adres. Dankzij het PROXY-protocol v1 en v2 ziet uw server nog steeds hun echte IP-adressen.
- Anycast-filternetwerk met een capaciteit tot 17 Tbps, mitigatie in minder dan een seconde
- Always-on-bescherming op Layer 4 voor TCP en UDP, geen null-routing van uw beschermde IP-adres
- Afrekening per beschermde poort, extra poorten op elk moment via een upgrade
- Schoon verkeer inbegrepen (fair use), aanvalsverkeer wordt nooit in rekening gebracht
Filterlocaties van het Anycast-netwerk:
- Europa: Frankfurt, Amsterdam, Londen, Parijs, Warschau, München, Marseille, Manchester, Helsinki
- Noord-Amerika: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Azië: Hongkong, Singapore, Osaka, Jakarta
- Oceanië: Sydney
- Afrika: Johannesburg, Caïro
- Turkije en het Midden-Oosten: Istanbul, Dubai, Riyad
- Verkeer uit andere regio's wordt automatisch naar de dichtstbijzijnde filterlocatie geleid
Geoptimaliseerde filterprofielen voor:
- Minecraft (Java en Bedrock)
- Counter-Strike 2, CS:GO en 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Games op basis van Unity (UNet en UTP)
- Elke andere TCP- of UDP-applicatie met de algemene profielen
Remote DDoS Protection bestellen
vanaf 25,99 € per maand voor één beschermde poort, prepaid zonder minimale looptijd
DDoS-beveiliging vergeleken: inbegrepen, Advanced of Remote
| Inbegrepen bescherming | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Beschermingscapaciteit | 3,2 Tbps | Tot 17 Tbps | Tot 17 Tbps |
| Voor servers | Bij KernelHost | In ons netwerk in Frankfurt | Bij elke hoster |
| Filtering | Basisbescherming tegen gangbare floods | Profielen voor 40+ games en diensten, eigen regels | Profielen voor Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak en meer |
| IP-adres | IP-adres van uw server | Dedicated beschermd IP-adres | Eigen beschermd anycast-IP-adres |
| Inrichting | Automatisch actief | Omschakeling binnen ons netwerk | Poorten in het klantenpaneel, PROXY-protocol |
| Prijs | Inbegrepen | Vanaf 50,00 € per maand | Vanaf 25,99 € per maand |
Noodgeval: lijdt uw project momenteel onder DDoS-aanvallen?
Bereik ons via ticket of WhatsApp-noodchat op +43 650 8209883. Wij helpen onmiddellijk.
Voor speciale gevallen en zwaar aangevallen projecten: onze Advanced DDoS Protection met 17 Tbps technologie en zelf beheerbare beschermingsregels in het klantenpaneel is binnen enkele minuten inzetbaar.
Server bij een andere provider? Het lichte alternatief: Remote DDoS Protection beschermt hem zonder migratie, afgerekend per poort.
Veelgestelde vragen over DDoS-bescherming
Wat is DDoS en hoe schaadt het mijn server?
DDoS (Distributed Denial of Service) is een cyberaanval waarbij honderden of duizenden bronnen tegelijkertijd massaal verzoeken naar een server sturen om hem te overbelasten en offline te brengen. Dat leidt tot downtime, omzetverlies en reputatieschade. Vooral fataal voor gameservers, online winkels en bedrijfsdiensten.
Wat betekent "permanente bescherming" bij DDoS?
Permanente bescherming betekent dat de DDoS-filter altijd actief is: 24 uur per dag, 7 dagen per week, zonder dat een aanval eerst gedetecteerd moet worden. In tegenstelling tot reactieve bescherming (die pas na enkele minuten actief wordt) zijn er bij KernelHost geen korte offline-fasen aan het begin van een aanval.
Wat is null-routing en doet KernelHost dat?
Null-routing betekent dat een provider het IP-adres van een aangevallen server volledig blokkeert om zijn netwerk te beschermen. Daarbij gaat ook het legitieme verkeer verloren en is de server offline. KernelHost gebruikt geen null-routing-gebaseerde bescherming. In plaats daarvan wordt het aanvalsverkeer eruit gefilterd, terwijl legitieme verbindingen worden doorgelaten; in ons eigen netwerk in Frankfurt am Main zorgt de real-time filtering van Arbor daarvoor.
Vertraagt de DDoS-filter mijn verbinding?
Nee. In ons eigen netwerk in Frankfurt am Main voegt de Arbor DDoS-filter geen latentie toe aan het normale verkeer. De filtering vindt plaats op hardware-niveau direct in de netwerkinfrastructuur en heeft geen meetbare invloed op pingtijden. Ideaal voor gaming-toepassingen waarbij elke milliseconde telt.
Wat zijn Layer 7-aanvallen en beschermt KernelHost daartegen?
Layer 7-aanvallen (applicatielaag) richten zich niet op de netwerkcapaciteit, maar op de applicatielogica: HTTP-floods, DNS-queries, SIP-invite-floods of complexe API-verzoeken die een server qua middelen uitputten. De inbegrepen bescherming van 3,2 Tbps is een basisbescherming tegen gangbare floods op netwerkniveau. Tegen aanvallen op Layer 7 beschermt de Advanced DDoS Protection voor servers in ons netwerk in Frankfurt: die filtert op Layer 3, 4 en 7, met beschermingsprofielen voor uw game of applicatie per poort en protocol en met eigen regels in het klantenpaneel.
Is er speciale DDoS-bescherming voor gameservers?
Ja, met de Advanced DDoS Protection. De inbegrepen bescherming filtert gangbare floods ook bij gameservers. Speciale gameserver-mitigatie voor gameprotocollen zoals Minecraft, FiveM, CS2, ARK, Rust en Palworld biedt de Advanced DDoS Protection voor servers in ons netwerk in Frankfurt: die filtert aanvalspakketten eruit zonder het legitieme spelersverkeer te beïnvloeden en beschermt ook spraakservers zoals TeamSpeak. Voor gameservers op Edge VPS, VPS met onbeperkt dataverkeer of bij andere hosters is er de Remote DDoS Protection met filterprofielen voor onder meer Minecraft, FiveM, Rust en TeamSpeak.
Hoe snel worden DDoS-aanvallen gedetecteerd en gefilterd?
Omdat KernelHost permanente bescherming hanteert, worden aanvallen niet pas gedetecteerd nadat schade is ontstaan. In ons eigen netwerk in Frankfurt am Main wordt het verkeer permanent door de Arbor scrubbing-infrastructuur geleid. Aanvalspakketten worden binnen milliseconden geïdentificeerd en eruit gefilterd, zonder dat uw server zelfs maar even offline gaat.
Kan ik mijn beschermings- en firewallregels zelf beheren?
Ja. Met Advanced DDoS Protection beheert u uw beschermingsregels zelf in het klantenpaneel: u kiest beschermingsprofielen voor uw spel of toepassing per poort en protocol, en wijzigingen gelden in real-time. Zo past u de mitigatie zonder ticket aan uw project aan, terwijl het aanvalsverkeer in het 17 Tbps scrubbing-netwerk wordt afgevangen voordat het uw server bereikt.
Hoe snel is Advanced DDoS Protection klaar voor gebruik?
Direct na de bestelling wordt uw beschermde IP-adres automatisch toegewezen. Zodra uw server is verbonden, kiest u in het klantenpaneel een beschermingsprofiel voor uw game of applicatie, met geoptimaliseerde profielen voor 40+ games en diensten, waaronder Minecraft, FiveM, Rust en Counter-Strike. Regelwijzigingen gelden in real-time.
Welke DDoS-aanvalsgroottes heeft KernelHost al afgeweerd?
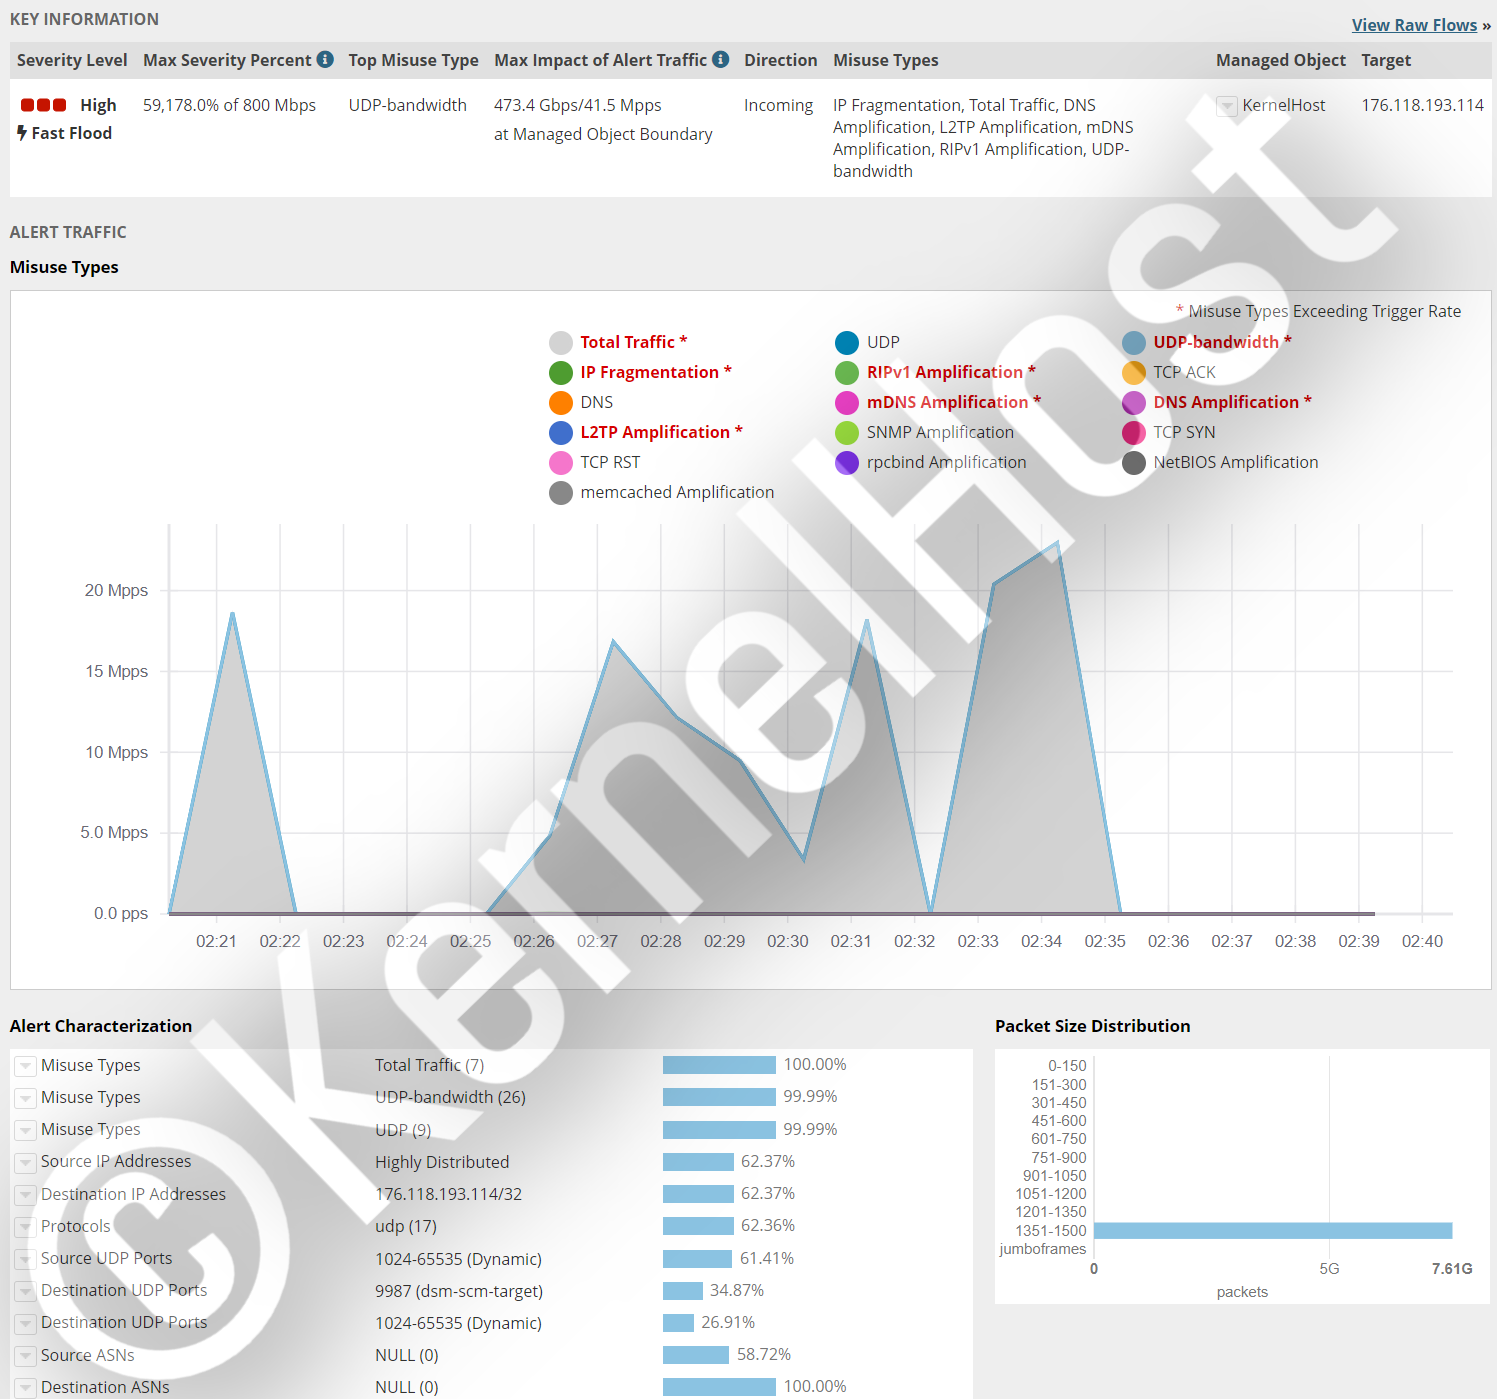
De DDoS-bescherming van KernelHost heeft in de praktijk onder meer een complexe multi-vector-aanval met ruim 473,4 Gbit/s en meer dan 41,5 miljoen pakketten per seconde op een TeamSpeak-server (poort 9987 UDP) en een UDP-flood met ruim 112,2 Gbit/s op een ARK-gameserver in real-time gefilterd, telkens zonder uitval en zonder pakketverlies. Ook all-port-aanvallen over alle poorten (0 tot 65535) worden betrouwbaar afgeweerd.
Wat kost DDoS-beschermde hosting bij KernelHost?
De permanente DDoS-bescherming met 3,2 Tbps is zonder meerprijs inbegrepen, van de KVM-VPS via gameservers en webhosting tot de dedicated server. Er is geen apart beschermingspakket en er zijn geen verborgen kosten. Voor bijzonder zwaar aangevallen projecten in ons netwerk in Frankfurt is er bovendien de Advanced DDoS Protection met een dedicated beschermd IP-adres, wereldwijde scrubbing tot 17 Tbps en zelf beheerbare regels, vanaf 50,00 € per maand. Voor Edge VPS, VPS met onbeperkt dataverkeer en servers bij andere hosters is er de Remote DDoS Protection vanaf 25,99 € per maand. Beide boekt u PrePaid zonder minimale looptijd.
Biedt KernelHost DDoS-bescherming speciaal voor Minecraft en FiveM?
Ja, met de Advanced DDoS Protection voor servers in ons netwerk in Frankfurt. Deze bevat kant-en-klare mitigatieprofielen voor meer dan 40 games en protocollen, waaronder Minecraft (Java-poort 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 en DayZ, evenals voiceservers zoals TeamSpeak en Mumble. Spelspecifieke aanvallen zoals Nullping- of fake-handshake-floods worden in real-time gefilterd, zonder het legitieme spelersverkeer te belemmeren. Tegen gangbare floods is elke Minecraft- en FiveM-server bij KernelHost al beveiligd met de inbegrepen bescherming. Voor Edge VPS, VPS met onbeperkt dataverkeer en servers bij andere hosters is er de Remote DDoS Protection met filterprofielen voor Minecraft en FiveM.
Kan ik mijn gameserver bij een andere hoster beschermen tegen DDoS-aanvallen?
Ja. Het beste verhuist u uw server naar ons en gebruikt u de Advanced DDoS Protection in ons netwerk in Frankfurt, met eigen filterregels en een lage ping in heel Europa. Is verhuizen geen optie, dan zorgt de Remote DDoS Protection ook bij externe servers voor DDoS-protectie: u krijgt een beschermd anycast-IP-adres vóór uw server, zonder tunnel en met een mitigatiecapaciteit tot 17 Tbps. Dankzij het PROXY-protocol ziet uw server nog steeds de echte IP-adressen van uw spelers. Voorwaarde is een vast publiek IPv4-adres. Wijzig na het instellen van de Remote DDoS Protection minstens één keer het IP-adres van uw server en vul het nieuwe adres in het klantenpaneel in, zodat aanvallers het oude adres niet meer rechtstreeks kunnen treffen.
Waar filtert de Remote DDoS Protection aanvallen?
In 25 steden op vijf continenten, waaronder Frankfurt, Amsterdam, Londen, Parijs, Warschau, Ashburn, Los Angeles, Toronto, Hongkong, Singapore, Sydney, Johannesburg, Istanbul en Dubai. Verkeer uit andere regio's wordt automatisch naar de dichtstbijzijnde filterlocatie geleid.
Wat kost de Remote DDoS Protection?
Vanaf 25,99 € per maand voor één beschermde poort. Extra poorten boekt u op elk moment bij via een upgrade, PrePaid zonder minimale looptijd. Aanvalsverkeer wordt nooit in rekening gebracht.
Aanvullende handleidingen over DDoS-bescherming



