DDoS-skydd för servrar och spelservrar: 3,2 Tbps ingår, upp till 17 Tbps som tillval
DDoS-skydd i tre nivåer: inkluderat, Advanced och Remote
Vårt permanenta DDoS-skydd filtrerar attacker i realtid, i tre nivåer. I priset ingår 3,2 Tbps grundskydd mot vanliga flood-attacker, automatiserat, permanent aktivt och utan extra kostnad; i vårt eget nätverk i Frankfurt sköts det av Arbor-filtrering on-premise. För hårt attackerade projekt i vårt nätverk i Frankfurt leder Advanced DDoS Protection dessutom trafiken genom ett globalt scrubbing-nätverk med 17 Tbps mitigeringskapacitet, som fångar upp volymetriska attacker nära källan. För Edge VPS, VPS med obegränsad trafik och servrar hos andra leverantörer finns Remote DDoS Protection med en skyddad Anycast-IP och upp till 17 Tbps mitigeringskapacitet, utan flytt. Din infrastruktur förblir online även under attack.
17 Tbpsmed Advanced eller Remote, 3,2 Tbps ingår alltid
24/7permanent skydd, noll reaktionsfördröjning
40+skyddsprofiler för spel och tjänster med Advanced DDoS Protection
0 €extra kostnad: ingår i alla servrar
Realtidsfiltrering
Attacker upptäcks och filtreras inom millisekunder. Ingen null-routing, din server förblir kontinuerligt nåbar.
Automatisk detektering
Det kontinuerliga skyddet körs permanent i bakgrunden, utan konfiguration. Vanliga attackmönster upptäcks automatiskt och filtreras 24/7.
Grundskydd mot vanliga flood-attacker
Det inkluderade skyddet filtrerar UDP-, SYN- och ICMP-floods samt amplifieringsattacker automatiskt. Layer 7 och egna filterregler täcks av Advanced DDoS Protection.
DDoS-skydd för spelservrar
Det inkluderade skyddet filtrerar vanliga flood-attacker även för spelservrar. Vid riktade attacker mot Minecraft, FiveM, CS2 eller Rust hjälper spelprofilerna i Advanced DDoS Protection.
Inkluderat gratis
Aktiverat på alla KernelHost-serverpaket utan extra kostnad. Inga separata skyddsnivåer, inga dolda avgifter, helt enkelt inkluderat.
Akutsupport
Pågående DDoS-attack hos din nuvarande leverantör? Kontakta oss direkt för snabb migrering, vi drar dig ur elden.
Arbor alltid-på DDoS-skydd
Det andra skyddslagret direkt framför din server: Arbor DDoS-skyddet upptäcker vanliga flood-attacker automatiskt och filtrerar bort dem, även när flera attackmönster skickas samtidigt.
Skyddet utvecklas och anpassas dagligen för att upptäcka nya attackmönster. Det körs kontinuerligt och automatiserat för alla rotservrar, spelservrar och webbservrar i vårt eget nätverk i Frankfurt am Main.
Advanced DDoS Protection för servrar i vårt nätverk i Frankfurt
Avancerat DDoS-skydd med 17 Tbps-teknik för hårt attackerade spelservrar och krävande projekt: en dedikerad skyddad IP från vår kärna i Frankfurt, med egenhanterade skydds- och brandväggsregler i kundpanelen.
Beställ
Beställ Advanced DDoS Protection och få direkt din dedikerade skyddade IP-adress från vår kärna i Frankfurt med låg latens.
Anslut
Vi kopplar om din server direkt i vårt eget nätverk till den dedikerade skyddade IP-adressen. Inga ändringar krävs från din sida, skyddet är aktivt direkt.
Skyddad
Välj en skyddsprofil i kundpanelen, reglerna gäller i realtid. Attacker fångas upp i det globala scrubbing-nätverket nära källan.
- Layer 3, 4 och 7: alla spel och alla applikationer på valfri TCP- eller UDP-port
- Egna skyddsregler som du själv hanterar i kundpanelen
- Skyddar även TeamSpeak, Mumble, OpenVPN, WireGuard, webbplatser, SSH och RDP
- Egna och moddade spel stöds fullt ut
Optimerade skyddsprofiler för över 40 spel, tjänster och protokoll
Spel
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Tjänster & protokoll
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Egna TCP-applikationer
Egna UDP-applikationer
och många fler på begäran
Beställ Advanced DDoS Protection
från 50,00 € per månad, PrePaid utan bindningstid
Remote DDoS Protection: DDoS-skydd för servrar hos valfri leverantör
Din server stannar där den är: Remote DDoS Protection placerar en skyddad Anycast-IP framför din server, oavsett hos vilken leverantör den står, och filtrerar attacker med upp till 17 Tbps mitigeringskapacitet, utan flytt och utan tunnel.
Välj portar
När du beställer anger du din servers fasta publika IPv4-adress och bestämmer vilka portar och protokoll som ska skyddas och vilken filterprofil som gäller, till exempel för Minecraft eller FiveM.
Få en skyddad IP
Du får en egen skyddad IP-adress. Byt därefter din servers IP-adress minst en gång (för Edge VPS och VPS med obegränsad trafik: via en ny server i samma paket) och ange den nya i kundpanelen, så förblir den riktiga adressen dold. Med konfigurationsguiden där tillåter du bara trafik från filternätverket på din server.
Anslut dina användare
Dina spelare och användare ansluter till den skyddade IP-adressen. Tack vare PROXY-protokoll v1 och v2 ser din server fortfarande deras riktiga IP-adresser.
- Anycast-filternätverk med upp till 17 Tbps, mitigering på under en sekund
- Alltid aktivt skydd på Layer 4 för TCP och UDP, ingen null-routing av din skyddade IP
- Debitering per skyddad port, fler portar när som helst med en uppgradering
- Ren trafik ingår (Fair Use), attacktrafik debiteras aldrig
Filtreringsplatser i Anycast-nätverket:
- Europa: Frankfurt, Amsterdam, London, Paris, Warszawa, München, Marseille, Manchester, Helsingfors
- Nordamerika: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Asien: Hongkong, Singapore, Osaka, Jakarta
- Oceanien: Sydney
- Afrika: Johannesburg, Kairo
- Turkiet och Mellanöstern: Istanbul, Dubai, Riyadh
- Trafik från andra regioner leds automatiskt till närmaste filtreringsplats
Optimerade filterprofiler för:
- Minecraft (Java och Bedrock)
- Counter-Strike 2, CS:GO och 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Spel byggda med Unity (UNet och UTP)
- Alla andra TCP- eller UDP-applikationer med de generiska profilerna
Beställ Remote DDoS Protection
från 25,99 € per månad för en skyddad port, PrePaid utan bindningstid
Jämför DDoS-skydd: inkluderat, Advanced eller Remote
| Inkluderat skydd | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Skyddskapacitet | 3,2 Tbps | Upp till 17 Tbps | Upp till 17 Tbps |
| För servrar | Hos KernelHost | I vårt nätverk i Frankfurt | Hos valfri leverantör |
| Filtrering | Grundskydd mot vanliga flood-attacker | Profiler för över 40 spel och tjänster, egna regler | Anti-DDoS-profiler för Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak med flera |
| IP-adress | Din servers egen IP | Dedikerad skyddad IP | Egen skyddad Anycast-IP |
| Konfiguration | Automatiskt aktivt | Omkoppling i vårt nätverk | Portar i kundpanelen, PROXY-protokoll |
| Pris | Ingår | Från 50,00 € per månad | Från 25,99 € per månad |
Nödläge: lider ditt projekt för närvarande av DDoS-attacker?
Kontakta oss via ärende eller WhatsApp Emergency Chat på +43 650 8209883. Vi hjälper omedelbart.
För specialfall och hårt attackerade projekt: vår Advanced DDoS Protection med 17 Tbps-teknik och egenhanterade skyddsregler i kundpanelen är redo på några minuter.
Server hos en annan leverantör? Det lätta alternativet: Remote DDoS Protection skyddar den utan flytt, med debitering per port.
Vanliga frågor om DDoS-skydd
Vad är DDoS och hur skadar det min server?
DDoS (Distributed Denial of Service) är en cyberattack där hundratals eller tusentals källor samtidigt skickar massor av förfrågningar till en server för att överbelasta den och få den offline. Detta leder till driftstopp, intäktsförluster och skadat rykte. Särskilt förödande för spelservrar, onlinebutiker och företagstjänster.
Vad betyder "permanent skydd" vid DDoS?
Permanent skydd betyder att DDoS-filtret är aktivt hela tiden: 24 timmar om dygnet, 7 dagar i veckan, utan att en attack först måste upptäckas. Till skillnad från reaktivt skydd (som bara aktiveras efter några minuter) finns det inga korta offline-faser i början av en attack hos KernelHost.
Vad är null-routing och gör KernelHost det?
Null-routing innebär att en leverantör helt blockerar IP-adressen för en attackerad server för att skydda sitt nätverk. Den legitima trafiken går också förlorad och servern är offline. KernelHost använder inte null-routing-baserat skydd. Istället filtreras attacktrafiken bort medan legitima anslutningar släpps igenom; i vårt eget nätverk i Frankfurt am Main sköts det av Arbors realtidsfiltrering.
Saktar DDoS-filtret ner min anslutning?
Nej. I vårt eget nätverk i Frankfurt am Main lägger Arbor DDoS-filtret inte till någon latens till normal trafik. Filtreringen sker på hårdvarunivå direkt i nätverksinfrastrukturen och har ingen mätbar påverkan på pingtider. Idealiskt för spelapplikationer där varje millisekund räknas.
Vad är Layer 7-attacker och skyddar KernelHost mot dem?
Layer 7-attacker (applikationslagret) riktar sig inte mot nätverkskapaciteten utan mot applikationslogiken: HTTP-floods, DNS-frågor, SIP-invite-floods eller komplexa API-förfrågningar som tömmer en server resursmässigt. Det inkluderade skyddet på 3,2 Tbps är ett grundskydd mot vanliga flood-attacker på nätverksnivå. Mot attacker på Layer 7 skyddar Advanced DDoS Protection för servrar i vårt nätverk i Frankfurt: den filtrerar på Layer 3, 4 och 7, med skyddsprofiler för ditt spel eller din applikation per port och protokoll och med egna regler i kundpanelen.
Finns det särskilt DDoS-skydd för spelservrar?
Ja, med Advanced DDoS Protection. Det inkluderade skyddet filtrerar vanliga flood-attacker även för spelservrar. Advanced DDoS Protection för servrar i vårt nätverk i Frankfurt erbjuder särskild spelserver-mitigering för spelprotokoll som Minecraft, FiveM, CS2, ARK, Rust och Palworld: den filtrerar bort attackpaket utan att påverka legitim spelartrafik och skyddar även röstservrar som TeamSpeak. För spelservrar på Edge VPS, VPS med obegränsad trafik eller hos andra leverantörer finns Remote DDoS Protection med filterprofiler för bland annat Minecraft, FiveM, Rust och TeamSpeak.
Hur snabbt upptäcks och filtreras DDoS-attacker?
Eftersom KernelHost använder permanent skydd upptäcks attacker inte först efter att skada uppstått. I vårt eget nätverk i Frankfurt am Main leds trafiken permanent genom Arbor scrubbing-infrastrukturen. Attackpaket identifieras och filtreras inom millisekunder, utan att din server ens går offline kortvarigt.
Kan jag hantera mina skydds- och brandväggsregler själv?
Ja. Med Advanced DDoS Protection hanterar du dina skyddsregler själv i kundpanelen: du väljer skyddsprofiler för ditt spel eller din applikation per port och protokoll, och ändringar gäller i realtid. Så anpassar du mitigeringen till ditt projekt utan ticket, medan attacktrafiken fångas upp i 17 Tbps scrubbing-nätverket innan den når din server.
Hur snabbt är Advanced DDoS Protection redo att användas?
Din skyddade IP-adress tilldelas automatiskt direkt efter beställningen. När din server är ansluten väljer du en skyddsprofil för ditt spel eller din applikation i kundpanelen, med optimerade profiler för över 40 spel och tjänster, bland annat Minecraft, FiveM, Rust och Counter-Strike. Regeländringar gäller i realtid.
Vilka DDoS-attackstorlekar har KernelHost redan avvärjt?
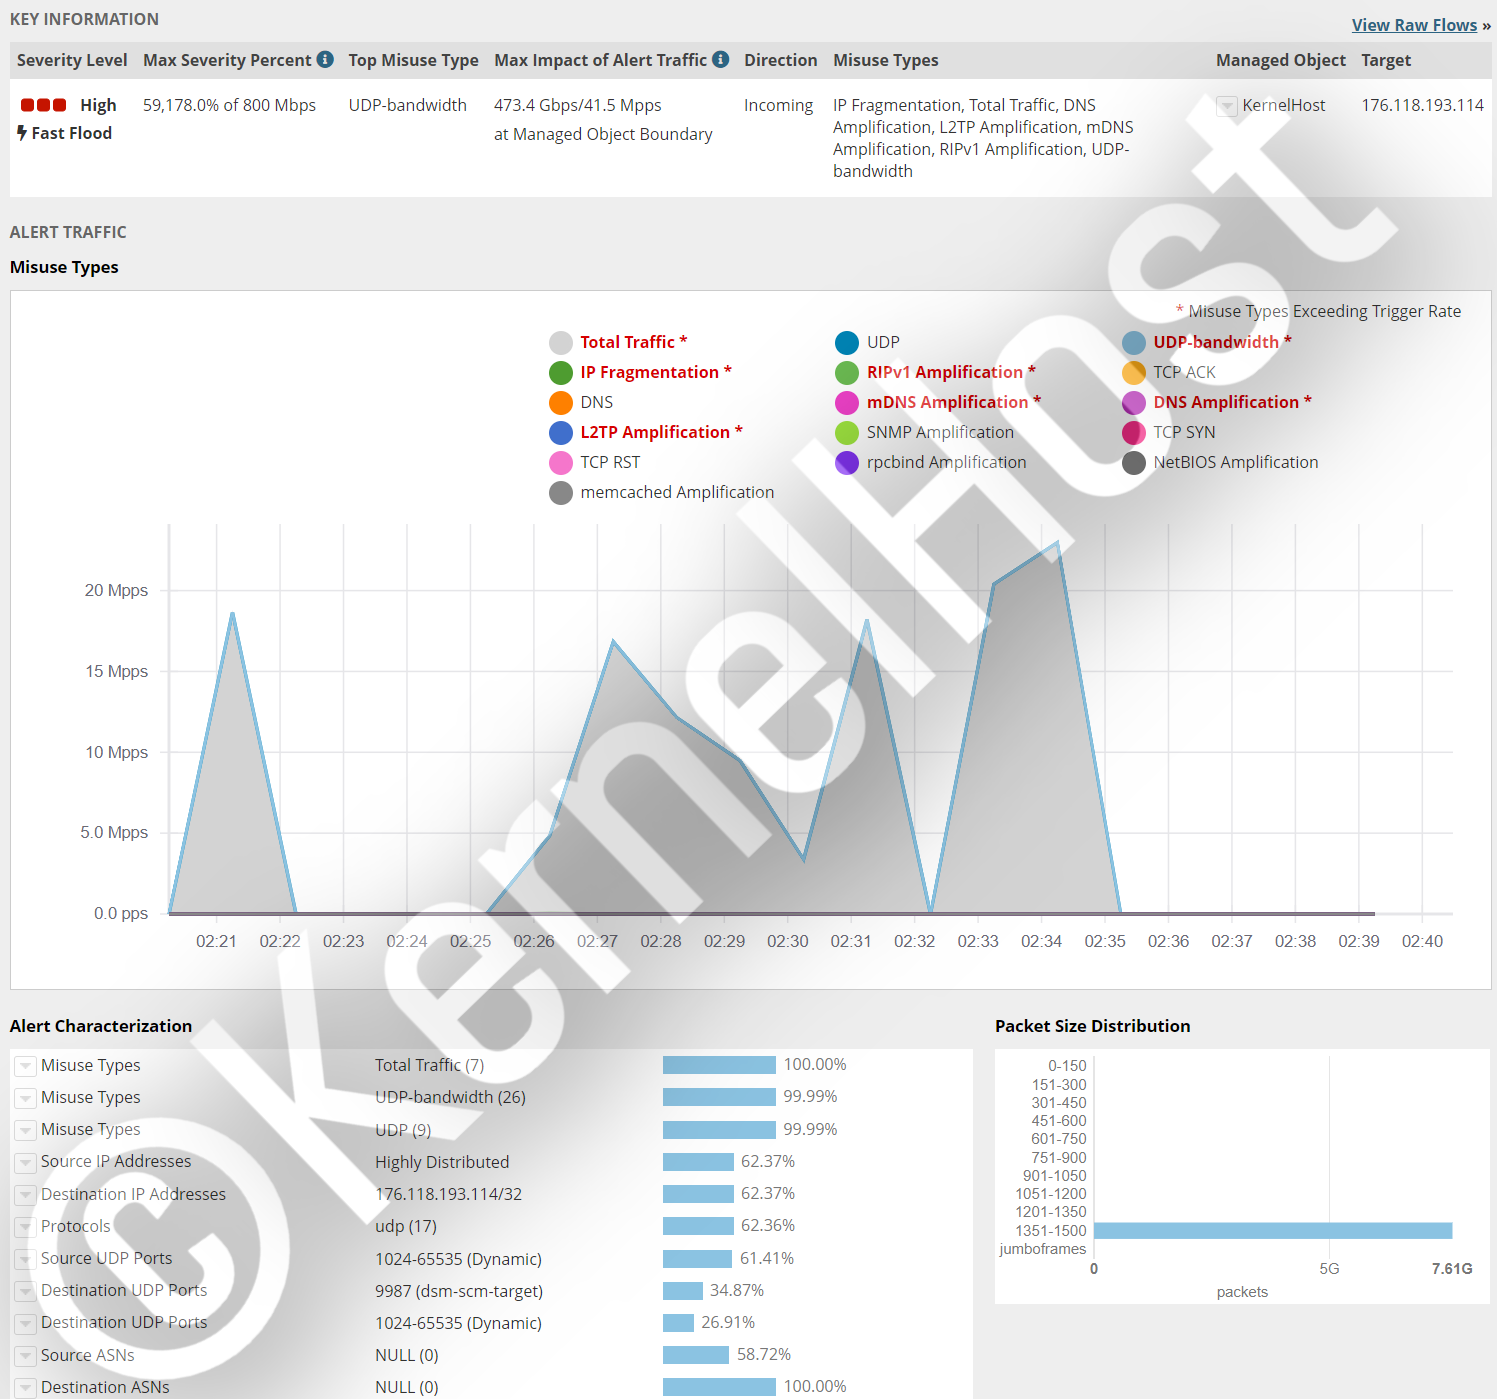
KernelHosts DDoS-skydd har i praktiken bland annat filtrerat i realtid en komplex multivektorattack på över 473,4 Gbit/s och över 41,5 miljoner paket per sekund mot en TeamSpeak-server (port 9987 UDP), samt en UDP-flood på över 112,2 Gbit/s mot en ARK-gameserver, i samtliga fall utan avbrott och utan paketförlust. Även attacker mot samtliga portar (0 till 65535) avvärjs på ett tillförlitligt sätt.
Vad kostar DDoS-skyddat hosting hos KernelHost?
Det permanenta DDoS-skyddet med 3,2 Tbps ingår utan extra kostnad, från KVM-VPS via spelservrar och webbhotell till dedikerade servrar. Det finns inget separat skyddspaket och inga dolda kostnader. För särskilt hårt attackerade projekt i vårt nätverk i Frankfurt finns dessutom Advanced DDoS Protection med dedikerad skyddad IP, globalt scrubbing-nätverk på upp till 17 Tbps och egenhanterade regler från 50,00 € per månad. För Edge VPS, VPS med obegränsad trafik och servrar hos andra leverantörer finns Remote DDoS Protection från 25,99 € per månad. Båda beställer du PrePaid utan bindningstid.
Erbjuder KernelHost DDoS-skydd särskilt för Minecraft och FiveM?
Ja, med Advanced DDoS Protection för servrar i vårt nätverk i Frankfurt. Den innehåller färdiga mitigeringsprofiler för över 40 spel och protokoll, däribland Minecraft (Java-port 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 och DayZ samt röstservrar som TeamSpeak och Mumble. Spelspecifika attacker som Nullping- eller fake-handshake-floods filtreras i realtid, utan att den legitima spelartrafiken påverkas. Mot vanliga flood-attacker är varje Minecraft- och FiveM-server hos KernelHost redan säkrad genom det inkluderade skyddet. För Edge VPS, VPS med obegränsad trafik och servrar hos andra leverantörer finns Remote DDoS Protection med filterprofiler för Minecraft och FiveM.
Kan jag skydda min spelserver hos en annan leverantör mot DDoS-attacker?
Ja. Bäst är att du flyttar din server till oss och använder Advanced DDoS Protection i vårt nätverk i Frankfurt, med egna filterregler och korta vägar i hela Europa. Är en flytt inte ett alternativ, skyddar Remote DDoS Protection även externa servrar: du får en skyddad Anycast-IP framför din server, utan tunnel och med upp till 17 Tbps mitigeringskapacitet. Tack vare PROXY-protokollet ser din server fortfarande dina spelares riktiga IP-adresser. Förutsättningen är en fast publik IPv4-adress. Byt din servers IP-adress minst en gång efter att du har konfigurerat Remote DDoS Protection och ange den nya i kundpanelen, så att angripare inte kan fortsätta att träffa den gamla adressen direkt.
Var filtrerar Remote DDoS Protection attacker?
I 25 städer på fem kontinenter, bland annat Frankfurt, Amsterdam, London, Paris, Warszawa, Ashburn, Los Angeles, Toronto, Hongkong, Singapore, Sydney, Johannesburg, Istanbul och Dubai. Trafik från andra regioner leds automatiskt till närmaste filtreringsplats.
Vad kostar Remote DDoS Protection?
Från 25,99 € per månad för en skyddad port. Fler portar lägger du till när som helst med en uppgradering, PrePaid utan bindningstid. Attacktrafik debiteras aldrig.
Fördjupande guider om DDoS-skydd



