Защита от DDoS-атак: 3,2 Тбит/с включено, до 17 Тбит/с для игровых серверов
Защита от DDoS-атак в трёх вариантах: включённая, Advanced и Remote
Наша постоянная DDoS-защита отражает атаки в реальном времени и доступна в трёх вариантах. Без доплаты включена базовая защита ёмкостью 3,2 Тбит/с от распространённых флуд-атак, автоматизированная и постоянно активная; в нашей собственной сети во Франкфурте её обеспечивает фильтрация Arbor on-premise. Для сильно атакуемых проектов в нашей сети во Франкфурте Advanced DDoS Protection дополнительно направляет трафик через глобальную scrubbing-сеть с ёмкостью митигации 17 Тбит/с, которая поглощает волюметрические атаки вблизи их источника. Для Edge VPS, VPS с безлимитным трафиком и серверов у других провайдеров есть Remote DDoS Protection с защищённым Anycast-IP и ёмкостью защиты до 17 Тбит/с, без переноса сервера. Ваша инфраструктура остаётся онлайн даже при атаке.
17 Tbpsс Advanced или Remote, 3,2 Тбит/с всегда включено
24/7постоянная защита, нулевая задержка реакции
40+профили защиты для игр и сервисов с Advanced DDoS Protection
0 €доплаты: включено для всех серверов
Фильтрация в реальном времени
Атаки распознаются и отфильтровываются в течение нескольких миллисекунд. Без null-routing, ваш сервер остаётся постоянно доступным.
Автоматическое обнаружение
Постоянная защита работает в фоновом режиме без настройки. Распространённые шаблоны атак распознаются автоматически и фильтруются 24/7.
Базовая защита от распространённых флуд-атак
Включённая защита автоматически фильтрует UDP-, SYN- и ICMP-флуд, а также атаки с усилением. Защита Layer 7 и собственные правила фильтрации доступны с Advanced DDoS Protection.
Защита игровых серверов от DDoS
Включённая защита оберегает от распространённых флуд-атак и игровые серверы. При целенаправленных атаках на Minecraft, FiveM, CS2 или Rust помогают игровые профили Advanced DDoS Protection.
Бесплатно включено
Активирована во всех серверных пакетах KernelHost без доплаты. Никаких отдельных уровней защиты, никаких скрытых платежей, просто включена.
Экстренная поддержка
Текущая DDoS-атака у вашего нынешнего провайдера? Свяжитесь с нами напрямую для быстрой миграции, мы вытащим вас из огня.
Постоянная DDoS-защита Arbor
Второй уровень защиты непосредственно перед вашим сервером: DDoS-защита Arbor автоматически распознаёт распространённые флуд-атаки и отфильтровывает их, даже если одновременно отправляется несколько шаблонов атак.
Защита ежедневно развивается и адаптируется для распознавания новых шаблонов атак. Она работает постоянно и в автоматическом режиме для всех root-серверов, игровых серверов и веб-серверов в нашей собственной сети во Франкфурте-на-Майне.
Advanced DDoS Protection для серверов в нашей сети во Франкфурте
Расширенная DDoS-защита с технологией 17 Тбит/с для сильно атакуемых игровых серверов и требовательных проектов: выделенный защищённый IP из нашего франкфуртского ядра, с самостоятельно управляемыми правилами защиты и файрвола в личном кабинете.
Заказать
Закажите Advanced DDoS Protection и сразу получите выделенный защищённый IP-адрес из нашего франкфуртского ядра с низкой задержкой.
Подключить
Мы переключаем ваш сервер на выделенный защищённый IP напрямую внутри нашей собственной сети. Никаких переделок с вашей стороны не требуется, защита активна сразу.
Под защитой
Выберите профиль защиты в личном кабинете, правила применяются в реальном времени. Атаки поглощаются в глобальной scrubbing-сети вблизи их источника.
- Layer 3, 4 и 7: любая игра и любое приложение на любом TCP- или UDP-порту
- Собственные правила защиты, самостоятельное управление в личном кабинете
- Защищает также TeamSpeak, Mumble, OpenVPN, WireGuard, веб-сайты, SSH и RDP
- Полная поддержка кастомных и модифицированных игр
Оптимизированные профили защиты для более чем 40 игр, сервисов и протоколов
Игры
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Сервисы и протоколы
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Кастомные TCP-приложения
Кастомные UDP-приложения
и многие другие по запросу
Заказать Advanced DDoS Protection
от 50,00 € в месяц, предоплата без минимального срока
Remote DDoS Protection: защита сервера от DDoS-атак без смены хостинга
Ваш сервер остаётся там, где он есть: Remote DDoS Protection ставит перед ним защищённый Anycast-IP, у какого бы провайдера он ни находился, и фильтрует атаки с ёмкостью защиты до 17 Тбит/с, без переноса и без туннеля.
Выберите порты
При заказе вы указываете статический публичный IPv4-адрес своего сервера и задаёте, какие порты и протоколы защищать и какой профиль фильтрации применять, например для Minecraft или FiveM.
Получите защищённый IP
Вы получаете собственный защищённый IP-адрес. После этого хотя бы один раз смените IP своего сервера (для Edge VPS и VPS с безлимитным трафиком через новый сервер в том же тарифе) и укажите новый адрес в личном кабинете, чтобы реальный адрес оставался скрытым. С помощью инструкции по настройке вы разрешаете на своём сервере только трафик из сети фильтрации.
Подключите пользователей
Ваши игроки и пользователи подключаются к защищённому IP. Благодаря протоколу PROXY v1 и v2 ваш сервер по-прежнему видит их реальные IP-адреса.
- Сеть фильтрации Anycast до 17 Тбит/с, нейтрализация атак менее чем за секунду
- Постоянная защита на Layer 4 для TCP и UDP, без null-routing вашего защищённого IP
- Оплата за каждый защищённый порт, дополнительные порты в любое время через апгрейд
- Чистый трафик включён (Fair Use), трафик атак никогда не оплачивается
Локации фильтрации сети Anycast:
- Европа: Франкфурт, Амстердам, Лондон, Париж, Варшава, Мюнхен, Марсель, Манчестер, Хельсинки
- Северная Америка: Ашберн, Лос-Анджелес, Чикаго, Даллас, Майами, Торонто
- Азия: Гонконг, Сингапур, Осака, Джакарта
- Океания: Сидней
- Африка: Йоханнесбург, Каир
- Турция и Ближний Восток: Стамбул, Дубай, Эр-Рияд
- Трафик из других регионов автоматически направляется в ближайшую локацию фильтрации
Оптимизированные профили фильтрации для:
- Minecraft (Java и Bedrock)
- Counter-Strike 2, CS:GO и 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Игры на движке Unity (UNet и UTP)
- Любое другое приложение на TCP или UDP с универсальными профилями
Заказать Remote DDoS Protection
от 25,99 € в месяц за один защищённый порт, предоплата без минимального срока
Защита от DDoS-атак в сравнении: включённая, Advanced или Remote
| Включённая защита | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Ёмкость защиты | 3,2 Тбит/с | До 17 Тбит/с | До 17 Тбит/с |
| Для серверов | В KernelHost | В нашей сети во Франкфурте | У любого провайдера |
| Фильтрация | Базовая защита от распространённых флуд-атак | Профили для более чем 40 игр и сервисов, собственные правила | Профили для Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak и других |
| IP-адрес | IP вашего сервера | Выделенный защищённый IP | Собственный защищённый Anycast-IP |
| Настройка | Активна автоматически | Переключение внутри нашей сети | Порты в личном кабинете, протокол PROXY |
| Цена | Включено | От 50,00 € в месяц | От 25,99 € в месяц |
Чрезвычайная ситуация: ваш проект сейчас страдает от DDoS-атак?
Свяжитесь с нами через тикет или WhatsApp Emergency Chat по +43 650 8209883. Мы поможем немедленно.
Для особых случаев и сильно атакуемых проектов: наша Advanced DDoS Protection с технологией 17 Тбит/с и самостоятельно управляемыми правилами защиты в личном кабинете готова к работе за несколько минут.
Сервер у другого провайдера? Облегчённая альтернатива: Remote DDoS Protection защитит его без миграции, с оплатой за каждый порт.
Часто задаваемые вопросы о DDoS-защите
Что такое DDoS и как он вредит моему серверу?
DDoS (Distributed Denial of Service) представляет собой кибератаку, при которой сотни или тысячи источников одновременно отправляют массовые запросы на сервер, чтобы перегрузить его и вывести из строя. Это приводит к простоям, потере выручки и ущербу репутации. Особенно фатально для игровых серверов, интернет-магазинов и корпоративных сервисов.
Что означает "постоянная защита" при DDoS-защите?
Постоянная защита означает, что DDoS-фильтр всегда активен: 24 часа в сутки, 7 дней в неделю, без необходимости предварительного обнаружения атаки. В отличие от реактивной защиты (которая активируется только через несколько минут), у KernelHost нет коротких офлайн-фаз в начале атаки.
Что такое null-routing и применяет ли его KernelHost?
Null-routing означает, что провайдер полностью блокирует IP-адрес атакуемого сервера, чтобы защитить свою сеть. При этом теряется и легитимный трафик, и сервер находится оффлайн. KernelHost не использует защиту на основе null-routing. Вместо этого трафик атаки отфильтровывается, а легитимные соединения пропускаются; в нашей собственной сети во Франкфурте-на-Майне эту задачу выполняет фильтрация Arbor в реальном времени.
Замедляет ли DDoS-фильтр моё соединение?
Нет. В нашей собственной сети во Франкфурте-на-Майне DDoS-фильтр Arbor не добавляет никакой задержки к нормальному трафику. Фильтрация происходит на аппаратном уровне непосредственно в сетевой инфраструктуре и не оказывает измеримого влияния на пинг. Идеально для игровых приложений, где важна каждая миллисекунда.
Что такое атаки Layer 7 и защищает ли KernelHost от них?
Атаки Layer 7 (прикладной уровень) направлены не на пропускную способность сети, а на логику приложения: HTTP-floods, DNS-запросы, SIP-invite-floods или сложные API-запросы, истощающие ресурсы сервера. Включённая защита ёмкостью 3,2 Тбит/с является базовой и отражает распространённые флуд-атаки на сетевом уровне. От атак Layer 7 защищает Advanced DDoS Protection для серверов в нашей сети во Франкфурте: она фильтрует атаки на Layer 3, 4 и 7 с профилями защиты для вашей игры или приложения по каждому порту и протоколу, а собственные правила вы задаёте в личном кабинете.
Есть ли специальная защита игровых серверов от DDoS?
Да, с Advanced DDoS Protection. Включённая защита фильтрует распространённые флуд-атаки и на игровых серверах. Специальную митигацию для протоколов игр, таких как Minecraft, FiveM, CS2, ARK, Rust и Palworld, предлагает Advanced DDoS Protection для серверов в нашей сети во Франкфурте: она отфильтровывает пакеты атак, не влияя на легитимный трафик игроков, и защищает также голосовые серверы, такие как TeamSpeak. Для игровых серверов на Edge VPS, VPS с безлимитным трафиком или у других провайдеров есть Remote DDoS Protection с профилями фильтрации, в том числе для Minecraft, FiveM, Rust и TeamSpeak.
Как быстро распознаются и фильтруются DDoS-атаки?
Поскольку KernelHost ведёт постоянную защиту, атаки распознаются не после того, как нанесён ущерб. В нашей собственной сети во Франкфурте-на-Майне трафик постоянно проходит через инфраструктуру scrubbing Arbor. Пакеты атак идентифицируются и отфильтровываются в течение миллисекунд, без того чтобы ваш сервер находился оффлайн даже на короткое время.
Могу ли я самостоятельно управлять своими правилами защиты и файрвола?
Да. С Advanced DDoS Protection вы управляете своими правилами защиты самостоятельно в личном кабинете: вы выбираете профили защиты для своей игры или приложения по порту и протоколу, и изменения применяются в реальном времени. Так вы настраиваете mitigation под свой проект без тикета, пока трафик атаки поглощается в scrubbing-сети 17 Tbps ещё до того, как он достигнет вашего сервера.
Как быстро Advanced DDoS Protection готова к работе?
Защищённый IP-адрес назначается автоматически сразу после заказа. После подключения сервера вы выбираете в личном кабинете профиль защиты для своей игры или приложения, с оптимизированными профилями для более чем 40 игр и сервисов, в том числе для Minecraft, FiveM, Rust и Counter-Strike. Изменения правил применяются в реальном времени.
Какие объёмы DDoS-атак KernelHost уже отражал?
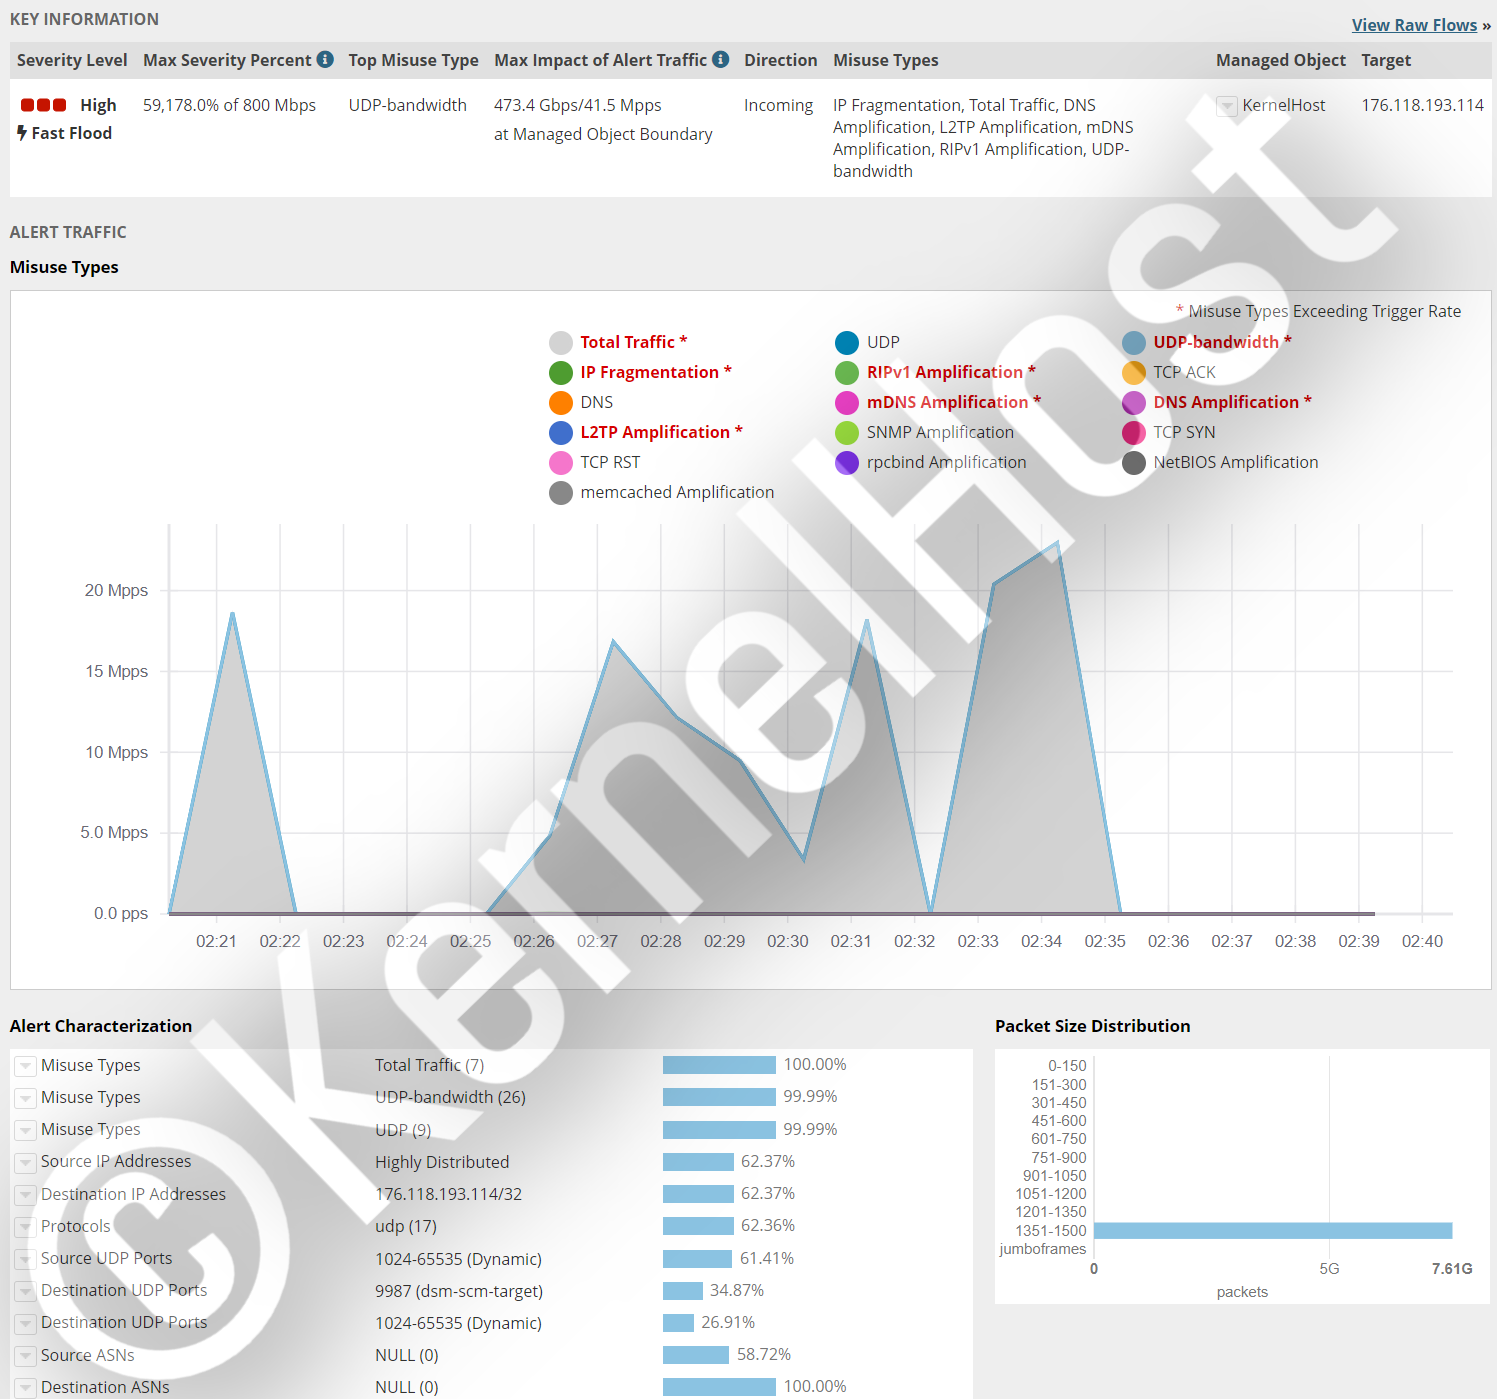
DDoS-защита KernelHost на практике фильтровала в реальном времени, среди прочего, сложную мультивекторную атаку объёмом более 473,4 Gbit/s и более 41,5 миллиона пакетов в секунду на сервер TeamSpeak (порт 9987 UDP), а также UDP-флуд объёмом более 112,2 Gbit/s на игровой сервер ARK, каждый раз без простоя и без потери пакетов. Атаки по всем портам (от 0 до 65535) также надёжно отражаются.
Сколько стоит хостинг с DDoS-защитой в KernelHost?
Постоянная DDoS-защита 3,2 Тбит/с включена без доплаты, от KVM-VPS и игровых серверов до веб-хостинга и выделенных серверов. Отдельного пакета защиты нет, скрытых расходов нет. Для особенно сильно атакуемых проектов в нашей сети во Франкфурте дополнительно доступна Advanced DDoS Protection с выделенным защищённым IP, глобальной scrubbing-сетью до 17 Тбит/с и самостоятельно управляемыми правилами от 50,00 € в месяц. Для Edge VPS, VPS с безлимитным трафиком и серверов у других провайдеров есть Remote DDoS Protection от 25,99 € в месяц. Обе услуги работают по системе PrePaid без минимального срока.
Предлагает ли KernelHost DDoS-защиту специально для Minecraft и FiveM?
Да, с Advanced DDoS Protection для серверов в нашей сети во Франкфурте. Она включает готовые профили митигации для более чем 40 игр и протоколов, среди которых Minecraft (Java-порт 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 и DayZ, а также голосовые серверы, такие как TeamSpeak и Mumble. Игровые атаки, такие как Nullping- или Fake-Handshake-флуды, фильтруются в реальном времени, не затрагивая легитимный трафик игроков. От распространённых флуд-атак каждый сервер Minecraft и FiveM в KernelHost уже прикрыт включённой защитой. Для Edge VPS, VPS с безлимитным трафиком и серверов у других провайдеров есть Remote DDoS Protection с профилями фильтрации для Minecraft и FiveM.
Можно ли защитить от DDoS-атак свой игровой сервер у другого провайдера?
Да. Лучше всего перенести сервер к нам и использовать Advanced DDoS Protection в нашей сети во Франкфурте: с собственными правилами фильтрации и низким пингом по всей Европе. Если переезд невозможен, Remote DDoS Protection защитит и внешний сервер у любого хостинга: вы получаете защищённый Anycast-IP перед своим сервером, без туннеля и с ёмкостью защиты до 17 Тбит/с. Благодаря протоколу PROXY ваш сервер по-прежнему видит реальные IP-адреса ваших игроков. Условие: статический публичный IPv4-адрес. После настройки Remote DDoS Protection хотя бы один раз смените IP своего сервера и укажите новый адрес в личном кабинете, чтобы атакующие больше не могли напрямую бить по старому адресу.
Где Remote DDoS Protection фильтрует атаки?
В 25 городах на пяти континентах, среди них Франкфурт, Амстердам, Лондон, Париж, Варшава, Ашберн, Лос-Анджелес, Торонто, Гонконг, Сингапур, Сидней, Йоханнесбург, Стамбул и Дубай. Трафик из других регионов автоматически направляется в ближайшую локацию фильтрации.
Сколько стоит Remote DDoS Protection?
От 25,99 € в месяц за один защищённый порт. Дополнительные порты можно в любое время докупить через апгрейд, по системе PrePaid без минимального срока. Трафик атак никогда не оплачивается.
Дополнительные руководства по DDoS-защите



