Proteção anti DDoS: 3,2 Tbps incluídos, até 17 Tbps para servidores de jogos
Proteção DDoS em três níveis: incluída, Advanced e Remote
A nossa proteção DDoS permanente filtra os ataques em tempo real e está organizada em três níveis. O nível incluído oferece 3,2 Tbps de proteção básica contra floods comuns, automatizada, sempre ativa e sem custos adicionais; na nossa própria rede em Frankfurt, a filtragem Arbor on-premise trata disso. Para projetos sob ataques intensos na nossa rede em Frankfurt, a Advanced DDoS Protection encaminha adicionalmente o tráfego através de uma rede global de scrubbing com 17 Tbps de capacidade de mitigação, que absorve os ataques volumétricos perto da sua origem. Para VPS Edge, VPS com tráfego ilimitado e servidores noutros fornecedores, existe a Remote DDoS Protection, com um IP anycast protegido e até 17 Tbps de capacidade de mitigação, sem migração. A sua infraestrutura permanece online mesmo sob ataque.
17 Tbpscom Advanced ou Remote, 3,2 Tbps sempre incluídos
24/7proteção contínua, sempre ativa, sem tempo de reação
40+perfis para jogos e serviços com a Advanced DDoS Protection
0 €custo adicional: incluída em todos os servidores
Filtragem em tempo real
Os ataques são detetados e filtrados em milissegundos. Sem null-routing, o seu servidor permanece continuamente acessível.
Deteção automática
A proteção contínua funciona permanentemente em segundo plano, sem configuração. Os padrões de ataque comuns são detetados automaticamente e filtrados 24/7.
Proteção básica contra floods comuns
A proteção incluída filtra automaticamente floods UDP, SYN e ICMP, bem como ataques de amplificação. A Camada 7 e as suas próprias regras ficam a cargo da Advanced DDoS Protection.
Proteção DDoS para servidores de jogos
A proteção incluída também cobre os servidores de jogos contra floods comuns. Em ataques direcionados a Minecraft, FiveM, CS2 ou Rust, ajudam os perfis de jogo da Advanced DDoS Protection.
Incluída gratuitamente
Ativada em cada pacote de servidor KernelHost sem custos adicionais. Sem níveis de proteção separados, sem taxas ocultas, simplesmente incluída.
Suporte de emergência
Sob ataque no seu provedor atual? Contacte-nos para uma migração rápida, tiramo-lo do fogo.
Proteção DDoS Arbor sempre ativa
A segunda camada de proteção mesmo à frente do seu servidor: a proteção DDoS Arbor deteta automaticamente os floods comuns e filtra-os, mesmo quando são enviados vários padrões de ataque em simultâneo.
A proteção é desenvolvida e adaptada diariamente para detetar novos padrões de ataque. Funciona de forma contínua e automática em todos os servidores root, servidores de jogos e servidores web da nossa própria rede em Frankfurt.
Advanced DDoS Protection para servidores na nossa rede em Frankfurt
Proteção DDoS avançada com tecnologia de 17 Tbps para servidores de jogos sob ataques intensos e projetos exigentes: um IP protegido dedicado do nosso núcleo em Frankfurt, com regras de proteção e firewall autogeríveis na área de cliente.
Encomendar
Encomende a Advanced DDoS Protection e receba de imediato o seu endereço IP protegido e dedicado do nosso núcleo de baixa latência em Frankfurt.
Ligar
Comutamos o seu servidor diretamente para o IP protegido dedicado dentro da nossa própria rede. Não é necessária qualquer alteração da sua parte, a proteção fica ativa de imediato.
Protegido
Escolha um perfil de proteção na área de cliente, as regras aplicam-se em tempo real. Os ataques são absorvidos na rede global de scrubbing perto da sua origem.
- Layer 3, 4 e 7: qualquer jogo e qualquer aplicação em qualquer porta TCP ou UDP
- Regras de proteção próprias, geridas por si na área de cliente
- Protege também TeamSpeak, Mumble, OpenVPN, WireGuard, websites, SSH e RDP
- Jogos personalizados e com mods totalmente suportados
Perfis de proteção otimizados para mais de 40 jogos, serviços e protocolos
Jogos
Minecraft Java EditionMinecraft Bedrock EditionFiveMRedMRustCounter-Strike 2Counter-Strike 1.6Counter-Strike: SourceARK: Survival EvolvedArma 3PalworldDayZGarry's ModTeam Fortress 2Half-Life 2: DeathmatchLeft 4 Dead 2Sven Co-opCall of DutyRageMPalt:VSA-MPopen.mpMulti Theft AutoUnturnedProject ZomboidTerrariaMordhauConan ExilesLineage 2Hytale
Serviços & protocolos
HTTPHTTPSSSL/TLSTCPUDPICMPSSHRDPOpenVPNWireGuardTeamSpeakMumblecPanelWordPressStratum Mining Aplicações TCP personalizadas
Aplicações UDP personalizadas
e muitos mais a pedido
Encomendar Advanced DDoS Protection
a partir de 50,00 € por mês, pré-pago sem período de fidelização
Remote DDoS Protection: proteção DDoS para servidores em qualquer fornecedor
O seu servidor fica onde está: a Remote DDoS Protection coloca um IP anycast protegido à frente do seu servidor, seja qual for o fornecedor, e filtra os ataques com até 17 Tbps de capacidade de mitigação, sem migração e sem túnel.
Escolher as portas
Ao encomendar, indica o endereço IPv4 público fixo do seu servidor, escolhe que portas e protocolos são protegidos e seleciona um perfil de filtragem, por exemplo para Minecraft ou FiveM.
Receber o IP protegido
Recebe o seu próprio endereço IP protegido. Depois, mude pelo menos uma vez o endereço IP do seu servidor (nos nossos VPS Edge e VPS com tráfego ilimitado, com um novo servidor no mesmo plano) e introduza o novo na área de cliente, para que o endereço real fique oculto. Com o guia de configuração, permite no seu servidor apenas o tráfego proveniente da rede de filtragem.
Ligar os seus utilizadores
Os seus jogadores e utilizadores ligam-se ao IP protegido. Com o protocolo PROXY (v1 ou v2) ativado para a porta e no próprio servidor, continua a ver os endereços IP reais deles.
- Rede de filtragem anycast com até 17 Tbps, mitigação em menos de um segundo
- Proteção sempre ativa na Layer 4 para TCP e UDP, sem null-routing do seu IP protegido
- Faturação por porta protegida, mais portas a qualquer momento com um upgrade
- Tráfego limpo incluído (Fair Use), o tráfego de ataque nunca é faturado
Localizações de filtragem da rede Anycast:
- Europa: Frankfurt, Amesterdão, Londres, Paris, Varsóvia, Munique, Marselha, Manchester, Helsínquia
- América do Norte: Ashburn, Los Angeles, Chicago, Dallas, Miami, Toronto
- Ásia: Hong Kong, Singapura, Osaka, Jacarta
- Oceânia: Sydney
- África: Joanesburgo, Cairo
- Turquia e Médio Oriente: Istambul, Dubai, Riade
- O tráfego proveniente de outras regiões é encaminhado automaticamente para a localização de filtragem mais próxima
Perfis de filtragem otimizados para:
- Minecraft (Java e Bedrock)
- Counter-Strike 2, CS:GO e 1.6
- FiveM (GTA V)
- Rust
- Garry's Mod
- San Andreas Multiplayer (SA-MP)
- TeamSpeak 3
- Battlefield 2
- Jogos desenvolvidos com Unity (UNet e UTP)
- Qualquer outra aplicação TCP ou UDP com os perfis genéricos
Encomendar Remote DDoS Protection
a partir de 25,99 € por mês para uma porta protegida, pré-pago sem período de fidelização
Comparação da proteção anti DDoS: incluída, Advanced ou Remote
| Proteção incluída | Advanced DDoS Protection | Remote DDoS Protection | |
|---|---|---|---|
| Capacidade de mitigação | 3,2 Tbps | Até 17 Tbps | Até 17 Tbps |
| Para servidores | Na KernelHost | Na nossa rede em Frankfurt | Em qualquer fornecedor |
| Filtragem | Proteção básica contra floods comuns | Perfis para mais de 40 jogos e serviços, regras próprias | Perfis para Minecraft, CS2, FiveM, Rust, SA-MP, TeamSpeak e outros |
| Endereço IP | IP do seu servidor | IP protegido dedicado | IP anycast protegido próprio |
| Configuração | Ativa automaticamente | Comutação dentro da nossa rede | Portas na área de cliente, protocolo PROXY |
| Preço | Incluída | A partir de 50,00 € por mês | A partir de 25,99 € por mês |
Emergência: o seu projeto está atualmente sob ataque DDoS?
Contacte-nos via ticket ou chat de emergência WhatsApp em +43 650 8209883. Ajudamos imediatamente.
Para casos especiais e projetos sob ataques intensos: a nossa Advanced DDoS Protection com tecnologia de 17 Tbps e regras de proteção autogeríveis na área de cliente fica operacional em poucos minutos.
O seu servidor está alojado noutro provedor? A alternativa leve: a Remote DDoS Protection protege-o sem migração, com faturação por porta.
Proteção DDoS: Perguntas Frequentes
O que é DDoS e como prejudica o meu servidor?
DDoS (Distributed Denial of Service) é um ciberataque em que centenas ou milhares de fontes enviam simultaneamente uma quantidade enorme de pedidos a um servidor para o sobrecarregar e colocá-lo offline. Isso causa tempo de inatividade, perda de receita e danos à reputação. Particularmente devastador para servidores de jogos, lojas online e serviços empresariais.
O que significa "proteção contínua"?
Proteção contínua significa que o filtro DDoS está permanentemente ativo: 24 horas por dia, 7 dias por semana, sem que um ataque tenha de ser detetado primeiro. Ao contrário da proteção reativa (que só se ativa após alguns minutos), na KernelHost não há fases offline curtas no início de um ataque.
O que é null-routing e a KernelHost faz isso?
Null-routing significa que um provedor bloqueia completamente o endereço IP de um servidor atacado para proteger a sua rede. O tráfego legítimo também se perde e o servidor fica offline. A KernelHost não opera proteção baseada em null-routing. Em vez disso, o tráfego de ataque é filtrado, enquanto as ligações legítimas passam; na nossa própria rede em Frankfurt, isso é feito pela filtragem Arbor em tempo real.
O filtro DDoS abranda a minha ligação?
Não. Na nossa própria rede em Frankfurt, o filtro DDoS Arbor não adiciona qualquer latência ao tráfego normal. A filtragem é feita ao nível do hardware diretamente na infraestrutura de rede e não tem impacto mensurável nos tempos de ping. Ideal para aplicações gaming onde cada milissegundo conta.
O que são ataques de Camada 7 e a KernelHost protege contra eles?
Sim, com a Advanced DDoS Protection. Os ataques de Camada 7 (camada de aplicação) não visam a capacidade de rede, mas a lógica de aplicação: HTTP floods, consultas DNS, SIP invite floods ou pedidos API complexos que esgotam os recursos do servidor. Os 3,2 Tbps incluídos são uma proteção básica contra floods comuns ao nível da rede. Contra ataques de Camada 7, está disponível a Advanced DDoS Protection para servidores na nossa rede em Frankfurt: filtra nas camadas 3, 4 e 7, com perfis de proteção para o seu jogo ou a sua aplicação por porta e protocolo e com regras próprias na área de cliente.
Existe uma proteção DDoS especial para servidores de jogos?
Sim, com a Advanced DDoS Protection. A proteção incluída também filtra floods comuns nos servidores de jogos. Uma mitigação especial para protocolos de jogo como Minecraft, FiveM, CS2, ARK, Rust e Palworld é oferecida pela Advanced DDoS Protection para servidores na nossa rede em Frankfurt: filtra os pacotes de ataque sem afetar o tráfego legítimo dos jogadores e protege também servidores de voz como o TeamSpeak. Para servidores de jogos em VPS Edge, em VPS com tráfego ilimitado ou noutros fornecedores, existe a Remote DDoS Protection, com perfis de filtragem para Minecraft, FiveM, Rust, TeamSpeak e outros.
Com que rapidez são detetados e filtrados os ataques DDoS?
Como a KernelHost opera proteção contínua, os ataques não são detetados depois de ocorrerem danos. Na nossa própria rede em Frankfurt, o tráfego é permanentemente direcionado através da infraestrutura de scrubbing Arbor. Os pacotes de ataque são identificados e filtrados em milissegundos, sem que o seu servidor fique offline nem brevemente.
Posso gerir as minhas próprias regras de proteção e firewall?
Sim. Com a Advanced DDoS Protection gere as suas próprias regras de proteção na área de cliente: escolhe perfis de proteção para o seu jogo ou a sua aplicação por porta e protocolo, e as alterações aplicam-se em tempo real. Assim ajusta a mitigação ao seu projeto sem abrir ticket, enquanto o tráfego de ataque é absorvido na rede de scrubbing de 17 Tbps antes de chegar ao seu servidor.
Com que rapidez fica a Advanced DDoS Protection operacional?
O seu endereço IP protegido é atribuído automaticamente logo após a encomenda. Depois de ligar o seu servidor, escolhe na área de cliente um perfil de proteção para o seu jogo ou aplicação, com perfis otimizados para mais de 40 jogos e serviços, entre eles Minecraft, FiveM, Rust e Counter-Strike. As alterações de regras aplicam-se em tempo real.
Que dimensões de ataques DDoS já foram mitigadas pela KernelHost?
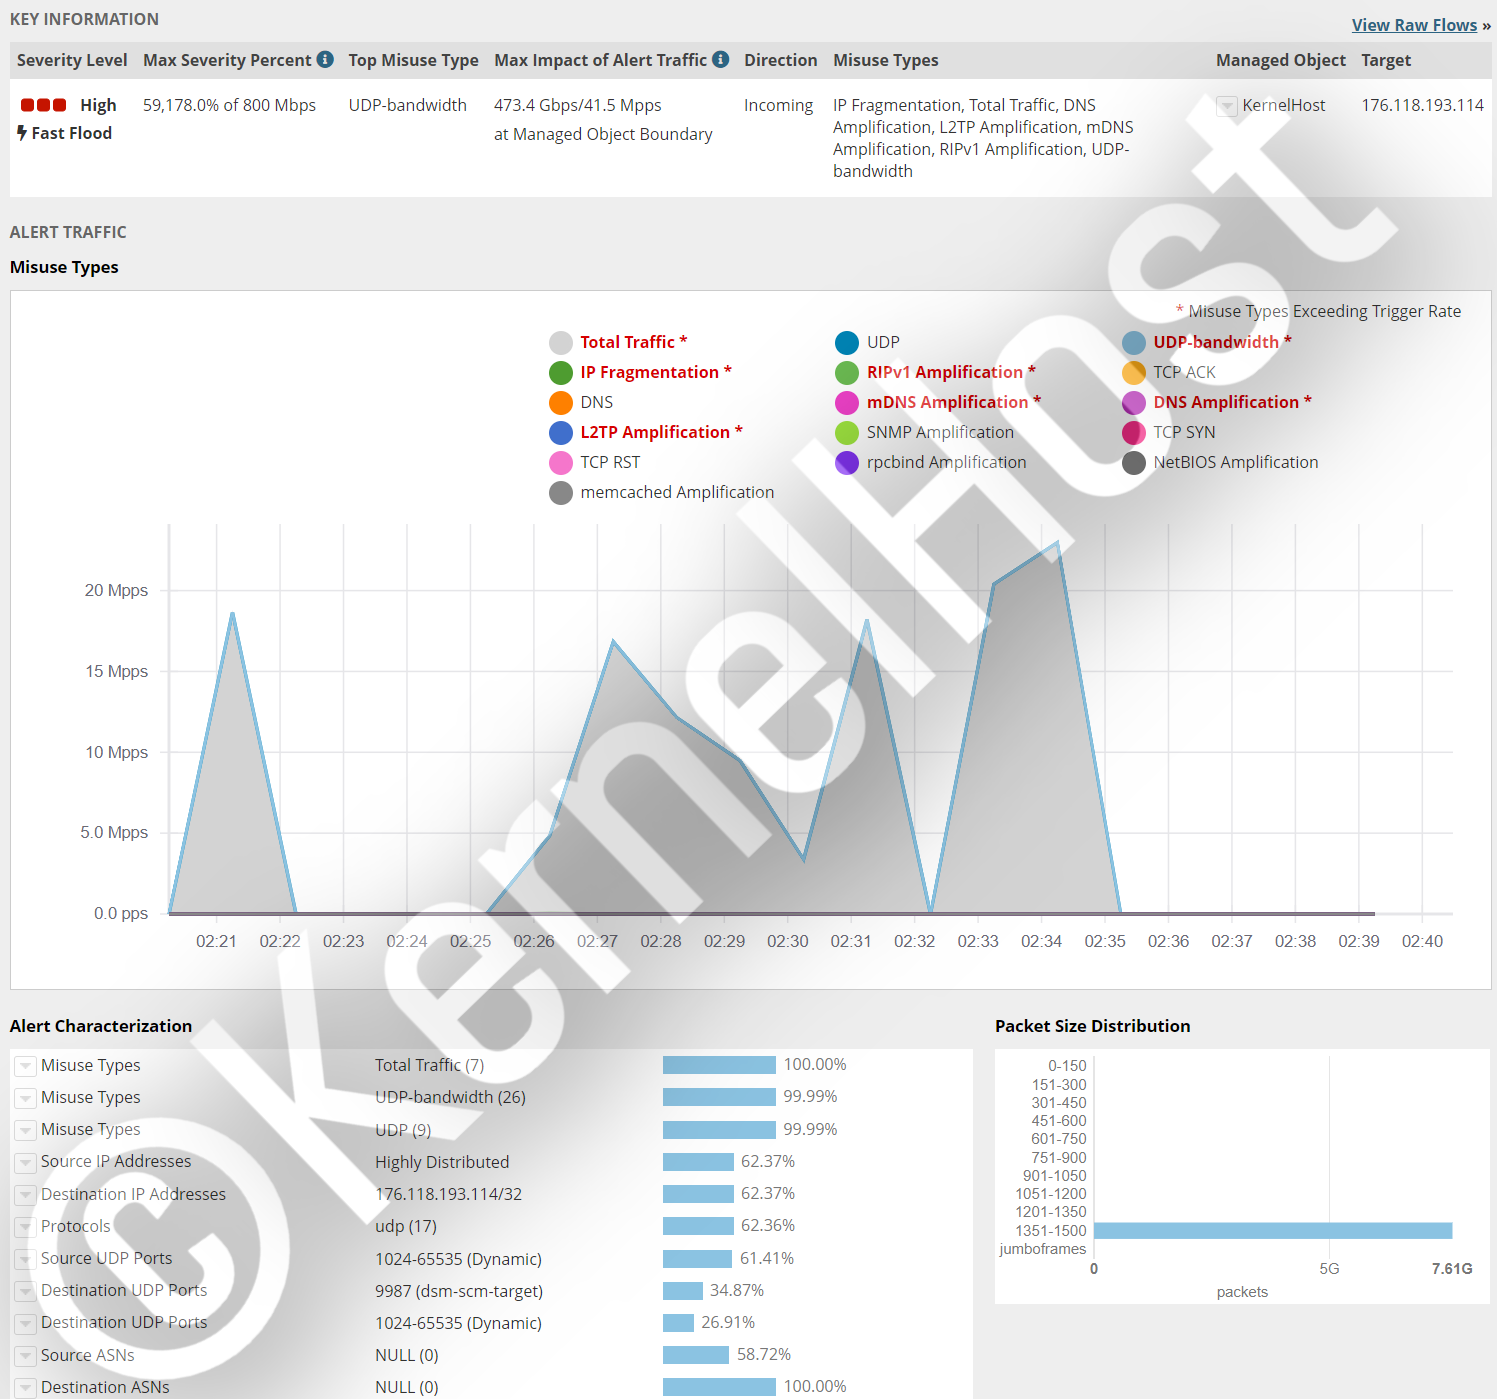
A proteção DDoS da KernelHost já filtrou em tempo real, entre outros, um ataque multi-vetor complexo com mais de 473,4 Gbit/s e mais de 41,5 milhões de pacotes por segundo contra um servidor TeamSpeak (porta 9987 UDP), bem como um UDP-flood com mais de 112,2 Gbit/s contra um gameserver ARK, em cada caso sem qualquer interrupção e sem perda de pacotes. Também os ataques a todas as portas (0 a 65535) são mitigados de forma fiável.
Quanto custa o alojamento com proteção DDoS na KernelHost?
A proteção DDoS permanente de 3,2 Tbps está incluída sem custo adicional, desde o VPS KVM, passando pelos servidores de jogos e pelo alojamento web, até ao servidor dedicado. Não existe qualquer pacote de proteção separado nem custos ocultos. Para projetos sob ataques particularmente intensos na nossa rede em Frankfurt, existe adicionalmente a Advanced DDoS Protection com IP protegido dedicado, scrubbing global com até 17 Tbps e regras autogeríveis a partir de 50,00 € por mês. Para VPS Edge, VPS com tráfego ilimitado e servidores noutros fornecedores, a Remote DDoS Protection está disponível a partir de 25,99 € por mês. Ambas funcionam em regime pré-pago e sem prazo mínimo.
A KernelHost oferece proteção DDoS específica para Minecraft e FiveM?
Sim, com a Advanced DDoS Protection para servidores na nossa rede em Frankfurt. Inclui perfis de mitigação prontos a usar para mais de 40 jogos e protocolos, entre eles Minecraft (Java na porta 25565, Bedrock 19132), FiveM, alt:V, RageMP, Rust, ARK, CS2 e DayZ, bem como servidores de voz como TeamSpeak e Mumble. Ataques específicos de jogos, como floods do tipo Nullping ou de fake-handshake, são filtrados em tempo real sem afetar o tráfego legítimo dos jogadores. Contra floods comuns, cada servidor Minecraft e FiveM na KernelHost já conta com a proteção incluída. Para VPS Edge, VPS com tráfego ilimitado e servidores noutros fornecedores, existe a Remote DDoS Protection, com perfis de filtragem para Minecraft e FiveM.
Posso proteger o meu servidor de jogos noutro fornecedor contra ataques DDoS?
Sim. O ideal é migrar o seu servidor para nós e usar a Advanced DDoS Protection na nossa rede em Frankfurt, com regras de filtragem próprias e baixa latência em toda a Europa. Se a migração não for uma opção, a Remote DDoS Protection protege também servidores externos: recebe um IP anycast protegido à frente do seu servidor, sem túnel e com até 17 Tbps de capacidade de mitigação. Graças ao protocolo PROXY, o seu servidor continua a ver os endereços IP reais dos seus jogadores. É necessário um endereço IPv4 público fixo. Depois de configurar a Remote DDoS Protection, mude pelo menos uma vez o endereço IP do seu servidor e introduza o novo na área de cliente, para que os atacantes não continuem a atingir diretamente o endereço antigo.
Onde é que a Remote DDoS Protection filtra os ataques?
Em 25 cidades de cinco continentes, entre elas Frankfurt, Amesterdão, Londres, Paris, Varsóvia, Ashburn, Los Angeles, Toronto, Hong Kong, Singapura, Sydney, Joanesburgo, Istambul e Dubai. O tráfego proveniente de outras regiões é encaminhado automaticamente para a localização de filtragem mais próxima.
Quanto custa a Remote DDoS Protection?
A partir de 25,99 € por mês para uma porta protegida. Pode adicionar mais portas a qualquer momento com um upgrade. O serviço é pré-pago, sem prazo mínimo, e o tráfego de ataque nunca é faturado.
Guias complementares sobre a proteção DDoS



